



Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

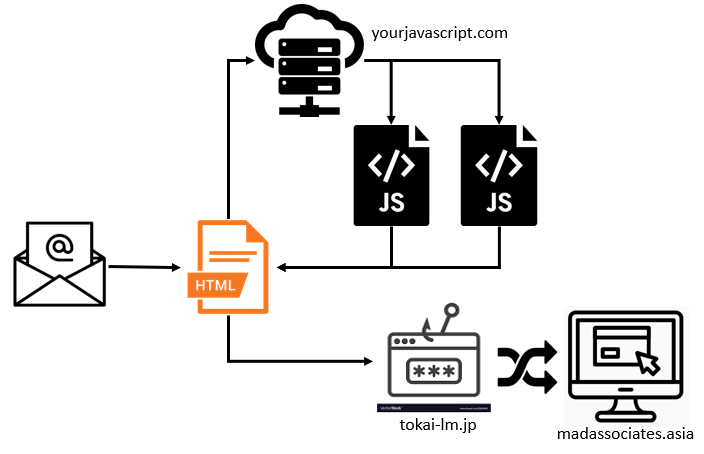
Выявлена необычная фишинговая кампания, нацеленная на кражу учетных данных пользователей Microsoft 365. Ее авторы придумали новый трюк для обхода почтовых фильтров: разбили HTML-код фейковой страницы на фрагменты, а для сборки спользуют JavaScript-сценарии, размещенные на бесплатном веб-хостинге.

Поддельные сообщения, рассылаемые фишерами, озаглавлены «price revision» («пересмотр цен»). Тело письма оставлено пустым, имеется только прикрепленный файл с заковыристым именем hercus-Investment|547183-xlsx.H?t|m?l (обратите внимание на неприемлемые знаки).

На первый взгляд это какая-то таблица Excel, однако проверка показала, что вложение — документ HTML. В нем содержится небольшой фрагмент HTML-кода и зашифрованный текст с двумя URL, привязанными к сайту yourjavascript.com — бесплатному веб-сервису для размещения JavaScript-сценариев.

Проведенный в SpiderLabs анализ показал, что оба используемых мошенниками скрипта содержат по два блока закодированного текста. В первом случае расшифровка выявила два фрагмента HTML-кода: — открывающий HTML-тег и JavaScript-код, выполняющий проверку email-адреса и пароля, введенного пользователем.

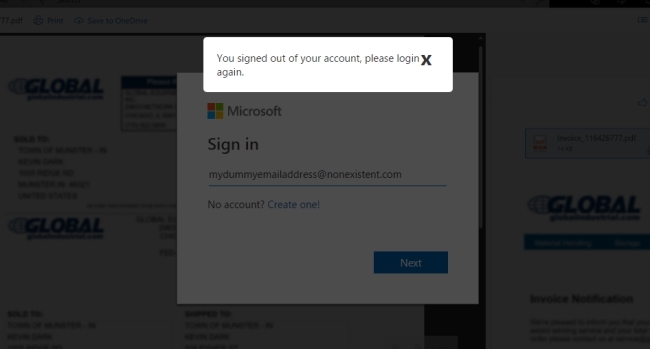
Второй JavaScript содержит тело HTML-кода (URL-адрес веб-формы) и сценарий, отвечающий за отображение всплывающего окна сообщения с просьбой повторить вход.


В результате сборки всех эти фрагментов пользователю будет выведена фальшивая страница регистрации с его email-адресом, проставленным для пущей убедительности. Фишеры также не поленились реализовать проверку длины вводимого жертвой пароля.

После его кражи жертве сообщат, что ввод некорректен, и попросят повторить попытку.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru