



Бреши в приложениях SAP используются в атаках на критические процессы

Бреши в приложениях SAP используются в атаках на критические процессы

Бреши в приложениях SAP используются в атаках на критические процессы

Киберпреступники активно эксплуатируют в атаках незащищённые приложения SAP. С помощью дыр в софте злоумышленники пытаются добраться до конфиденциальной информации и нарушить работу критически важных процессов.

Об опасных кибератаках сообщили специалисты компании Onapsis, представители SAP при этом также прокомментировали кампанию злоумышленников.

«Успешная эксплуатация уязвимостей позволяет атакующим получить полный контроль над незащищённым приложением SAP и обойти стандартные методы защиты. В результате злоумышленникам открывается возможность выкрасть конфиденциальную информацию и даже привести к сбою в работе бизнес-процессов», — пишут эксперты.

По словам исследователей, им удалось детектировать более 300 успешных атак, в ходе которых злоумышленники эксплуатировали бреши в софте SAP. При этом общее число подобных попыток зафиксировалось на цифре 1500 (с середины марта 2021 года).

Киберпреступники использовали агрессивный брутфорс против SAP-аккаунтов с высокими привилегиями, добавив к этому эксплуатацию цепочки уязвимостей в приложениях SAP.

Как отметили специалисты в отчёте Onapsis, злоумышленники начали использовать бреши менее чем через 72 часа с момента выпуска соответствующих патчей. Первые уязвимые приложения, которые преступникам удалось успешно атаковать, были обнаружены спустя три часа.

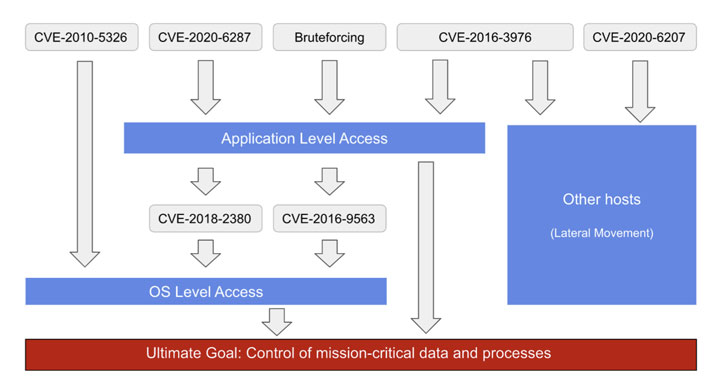
Одной из фигурирующих в атаках уязвимостей стала дыра под идентификатором CVE-2020-6287. SAP выпустила патч в июле 2020 года, приблизительно тогда же в Сети появился рабочий демонстрационный эксплойт. Всего в кампании использовались шесть брешей:

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru