



Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Новая версия шифровальщика, замеченная в кибератаках не так давно, показала, насколько важно для авторов программ-вымогателей поддерживать устаревшую систему Windows XP, даже если сама Microsoft давно от неё отказалась.

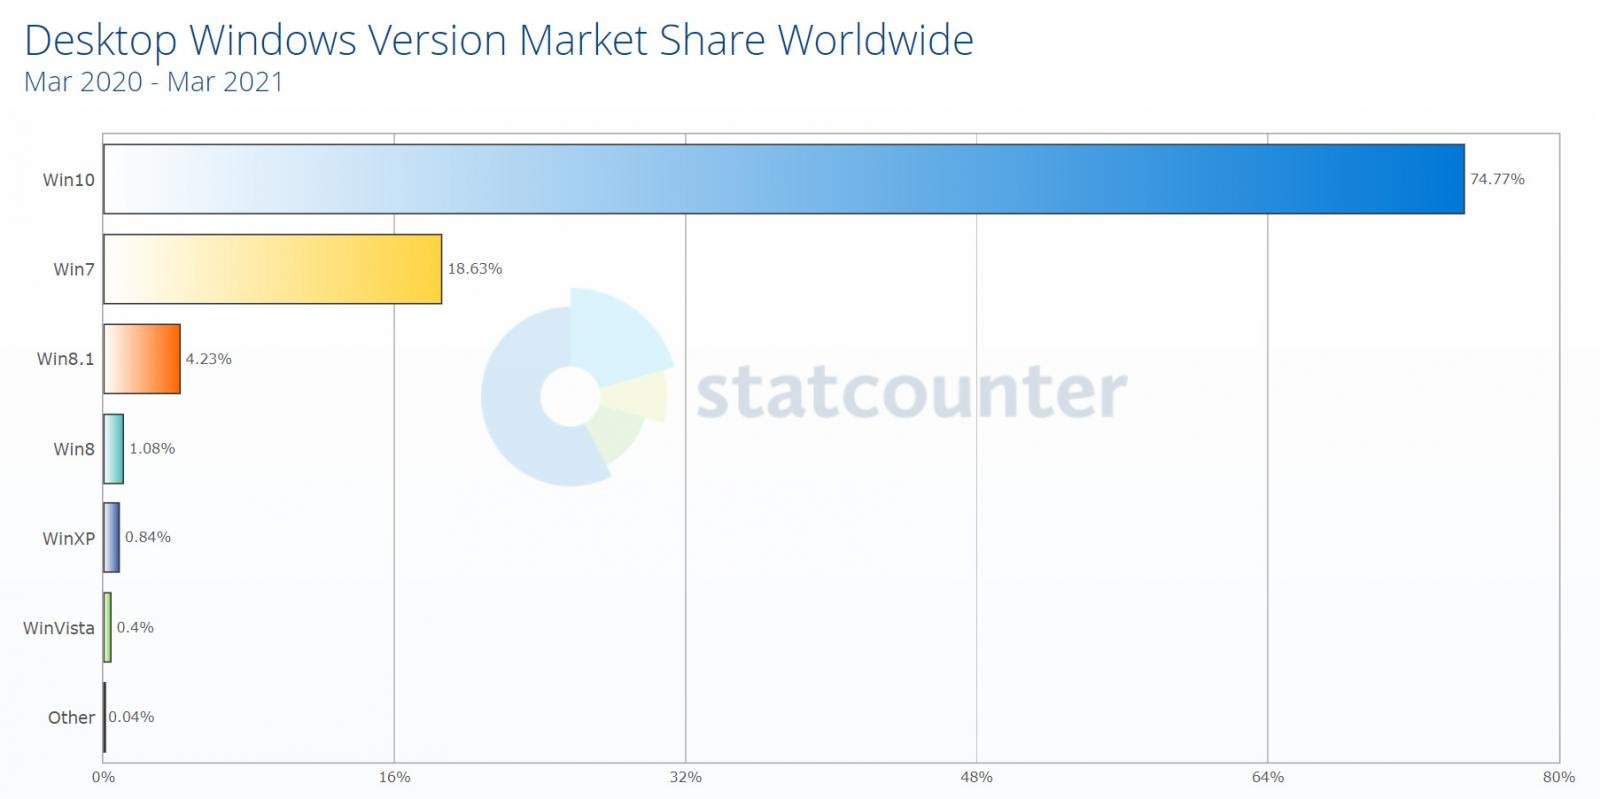
Срок жизни Windows XP подошёл к концу 8 апреля 2014 года, однако эту версию операционной системы по сей день используют чаще, чем ту же Windows Vista. По крайней мере, такую статистику приводят аналитики StatCounter.

По данным StatCounter, Windows XP занимает 0,84% от общего числа установленных в настоящее время систем Windows. Этот процент приблизительно в два раза превышает аналогичный показатель у Windows Vista.


Скорее всего, причина использования этой версии ОС кроется в привязанности к определённым устаревшим приложениям. Если разработчик не выпускал софт, адаптированный под следующие релизы Windows, то людей вполне можно понять.

И тут самое интересное: поскольку процент использующих Windows XP организаций достаточно ощутим, операторы программ-вымогателей должны непременно подстраивать свои зловреды под эту ОС. И это продемонстрировала новая версия шифровальщика Avaddon.

Как показал анализ команды MalwareHunterTeam, пойманный на просторах Сети вымогатель предназначается специально для атак на устройства, работающие под управлением Windows XP. Специалисты компании Emsisoft считают, что операторам шифровальщика играет на руку отсутствие поддержки устаревшей ОС.

«Злоумышленники не могут использовать Visual Studio 2019 для компиляции в Windows XP, им нужно брать Visual Studio 2017. Проблема в том, что если вы хотите использовать современные возможности C++, вам нужен новый компилятор», — пояснили эксперты.

Именно по этим причинам, по словам исследователей, Emsisoft не адаптирует свои дешифраторы под системы Windows XP.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru