



Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

По данным Zimperium, 14% мобильных приложений, использующих облачные сервисы для хранения данных, раскрывают информацию, которую можно использовать для мошенничества или проведения атак на корпоративные сети. Основной причиной таких проблем являются ошибки в конфигурации облачных контейнеров, допущенные разработчиками программ.

Современные мобильные приложения зачастую хранят данные, связанные с их использованием, на специализированных сервисах. Доступ к этой информации осуществляется разными способами — загрузкой статических файлов, обращением к базе данных, через API. Полагаясь на сервис-провайдеров, разработчики приложений, к сожалению, нередко упускают из виду важный аспект — защиту на стороне сервера.

Согласно статистике Zimperium, из облачных хранилищ у разработчиков наиболее популярны веб-сервисы Amazon (AWS), Microsoft Azure, Google Storage и Google Firebase. Предоставляемые ими услуги включают доступ к настройкам облачных контейнеров и подробным инструкциям по их использованию.

Тем не менее, исследование показало, что создатели приложений редко пользуются этими удобствами и довольствуются настройками, выставленными по умолчанию. Такая небрежность может привести к тому, что доверенная стороннему сервису информация окажется легко доступной и попадет в руки злоумышленников.

Чтобы определить масштабы бедствия, специалисты Zimperium изучили 1,3 млн различных Android- и iOS-приложений. Как выяснилось, 14% из них используют небезопасные политики доступа к облаку и могут слить данные на сторону.

В частности, под угрозой раскрытия оказалась следующая информация: 

  • данные, позволяющие установить личность пользователя; 
  • сведения, ценные для мошенников (изображения чеков с данными покупки, ID сеанса регистрации, ID клиента, токены платежных карт); 
  • IP-адрес и детали используемой инфраструктуры (серверные скрипты, ключи SSH, конфигурационные файлы сервера, установочные файлы, а в отдельных случаях — даже пароли к точкам приема платежей).

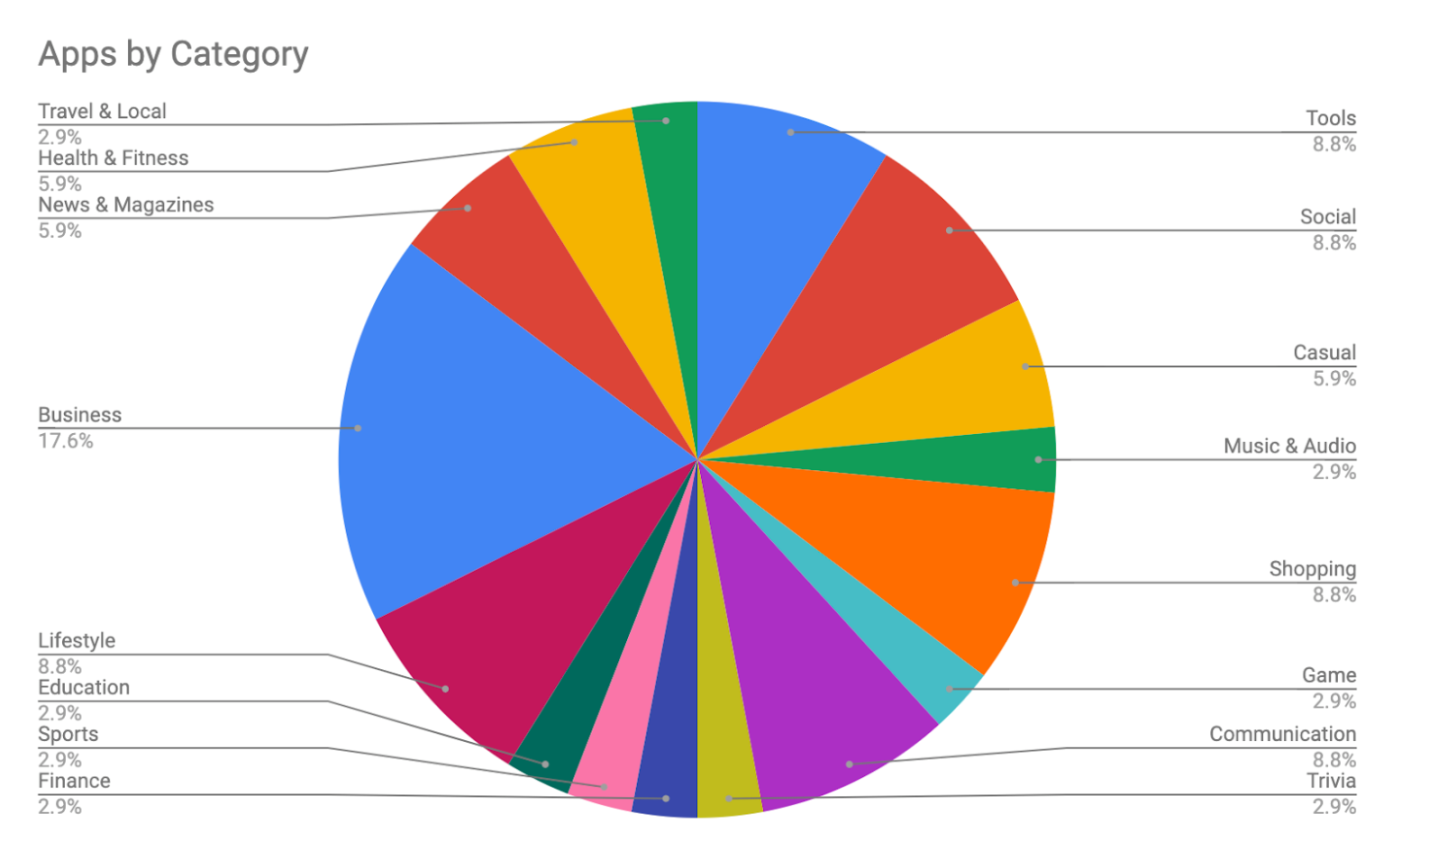
Наиболее часто грешат такими ошибками разработчики бизнес-приложений, программ для шопинга, клиентов соцсетей, приложений передачи данных и специнструментов.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru