



CrowdStrike выявила взаимосвязи между киберпреступниками

CrowdStrike выявила взаимосвязи между киберпреступниками

CrowdStrike выявила взаимосвязи между киберпреступниками

Специалисты ИБ-компании CrowdStrike, отслеживающие деятельность множества преступных групп, проанализировали их бизнес-модели и партнерские взаимоотношения. Результаты проведенной работы показали, что экосистема киберкриминала на самом деле не столь велика, как может показаться стороннему наблюдателю, однако за последние годы она обросла обширной сетью сервисов, облегчающих задачу злоумышленникам.

Согласно годовому отчету CrowdStrike, с которым ознакомился репортер ZDNet, крупные преступные группы, действующие в интернете, обычно используют услуги субподрядчиков — точно так же, как легитимные ИТ-компании. Такие ОПГ постоянно поддерживают взаимосвязь с другими участниками криминального сообщества, чтобы иметь доступ к новейшим технологиям, позволяющим повысить эффективность кибератак и финансовую выгоду.

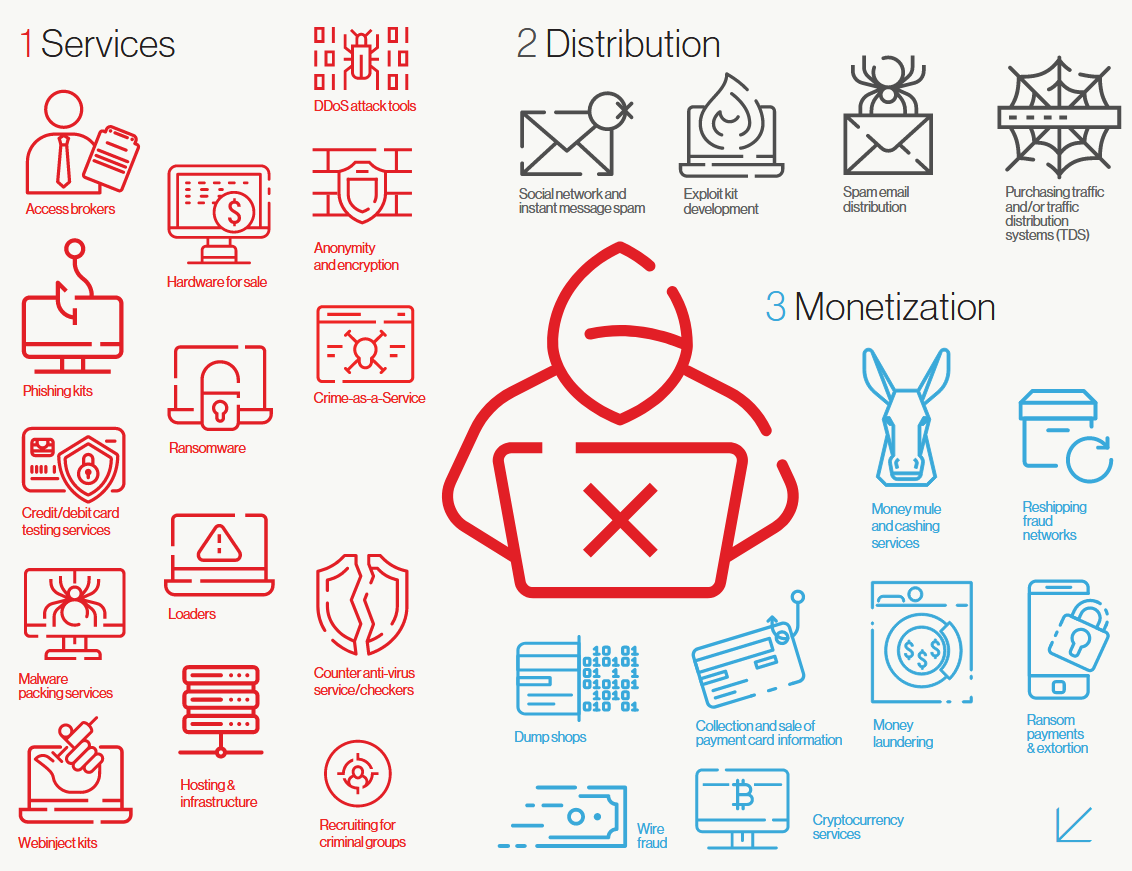
Систематизация взаимоотношений ОПГ и теневых сервис-провайдеров позволила аналитикам выделить три основные категории востребованных услуг на подпольном рынке. Это специализированные сервисы (в разделении по сферам деятельности), службы доставки вредоносного контента и услуги по монетизации краденых данных.

Список современных спецсервисов, согласно CrowdStrike, выглядит следующим образом:

  • предоставление доступа к взломанным сетям;
  • аренда DDoS-инструментария;
  • предоставление доступа к средствам шифрования трафика и обеспечения анонимности;
  • продажа и сдача в аренду фишинг-паков;
  • продажа спецаппаратуры (банкоматных скиммеров, анализаторов сети и проч.);
  • вредоносные программы как сервис (Malware-as-a Service, MaaS);
  • вымогательские программы как сервис (Ransomware-as-a-Service, RaaS);
  • загрузка вредоносных программ на ботнет;
  • проверка зловредов на детектирование антивирусами;
  • упаковка кода с целью его маскировки;
  • проверка данных банковских карт;
  • продажа генераторов веб-инжектов для банковских троянов;
  • bulletproof-хостинг;
  • вербовка пособников киберпреступлений.

Из популярных услуг по распространению вредоносного контента эксперты назвали следующие:

  • спам-рассылки в соцсетях;
  • спам-рассылки по каналам электронной почты;
  • разработка и продажа эксплойт-паков;
  • перепродажа трафика с взломанных сайтов, перенаправление его на вредоносные или мошеннические страницы.

Монетизировать добычу киберпреступникам помогают следующие сервисы:

  • сети дропов — наемников, изымающих краденые деньги из банкоматов или принимающих переводы на специально открытые счета в банках;
  • отмывание денег проводом через подставные фирмы или специализированные криптовалютные сервисы в даркнете (биткойн-миксеры);
  • закупка товаров на краденые деньги с оформлением доставки за рубеж с целью дальнейшей продажи;
  • продажа дампов данных, украденных в результате взлома;
  • шантаж жертв кражи данных;
  • организация купли-продажи краденых платежных данных;
  • сопровождение мошеннических схем, в том числе BEC-атак, нацеленных на отъем денег у юрлиц посредством взлома корпоративной почты.


Несмотря на столь внушительные перечни, провайдеров, к которым часто обращаются злоумышленники, не так уж много. Правильность такого вывода подтверждают также результаты, недавно опубликованные Chainalysis. Таким образом, правоохранительным органам достаточно закрыть ряд популярных сервисов, и операции многих ОПГ будут приостановлены.

Выявить взаимоотношения известных ОПГ и поставщиков услуг, конечно, непросто, зато подобная информация помогает отслеживать операции преступников и раскрыть их личности: теневые провайдеры далеко не всегда скрывают свои данные — в отличие от APT-групп и других крупных криминальных группировок.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru