



Google добавила в Android функцию проверки паролей по базам утечек

Google добавила в Android функцию проверки паролей по базам утечек

Google добавила в Android функцию проверки паролей по базам утечек

Google добавила проверку паролей пользователей по базам утечек в мобильную операционную систему Android. Напомним, что получившая имя Password Checkup функция уведомляет владельца учётных записей, если его данные попали в руки третьих лиц.

Таким образом, Android стала на данный момент последней разработкой Google, в которую внедрили Password Checkup. До этого интернет-гигант добавил проверку паролей в браузер Chrome.

Что предлагает Password Checkup? Функция мониторит все пароли, вводимые пользователем в приложениях и браузерах, и сверяет их с огромным списком скомпрометированных данных. В распоряжении Password Checkup есть миллиарды записей, просочившихся в Сеть за последние несколько лет.

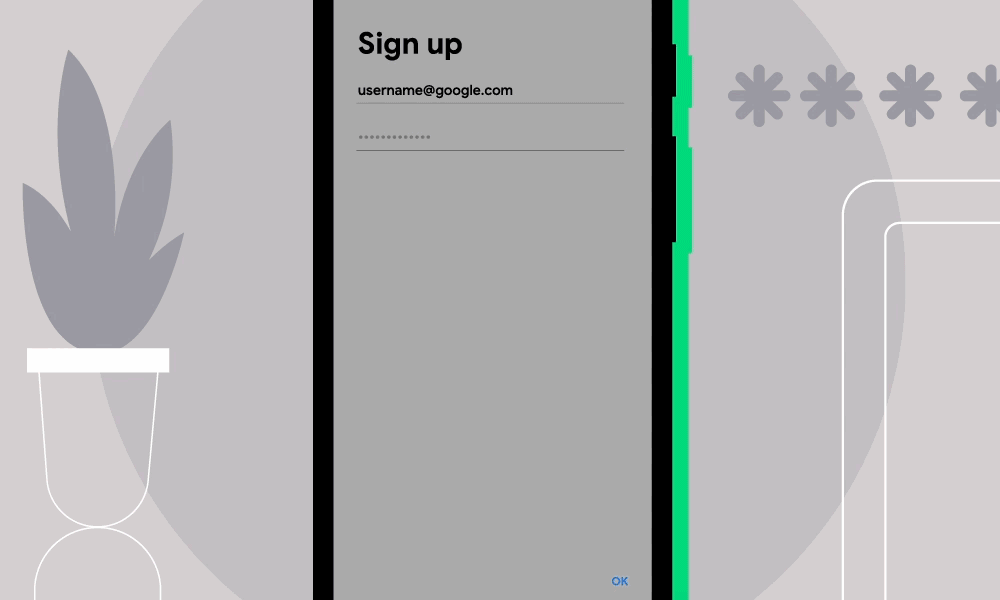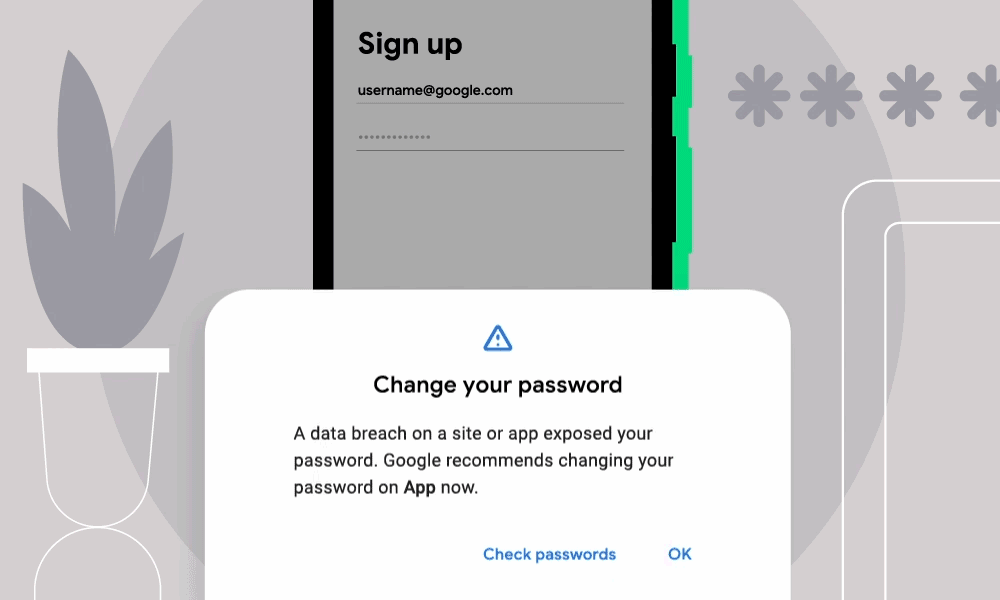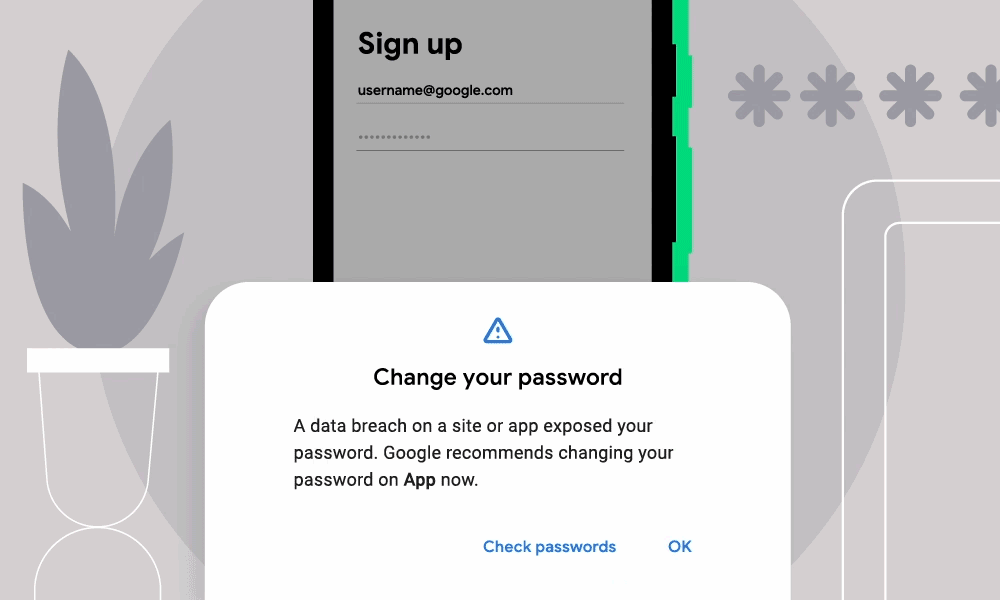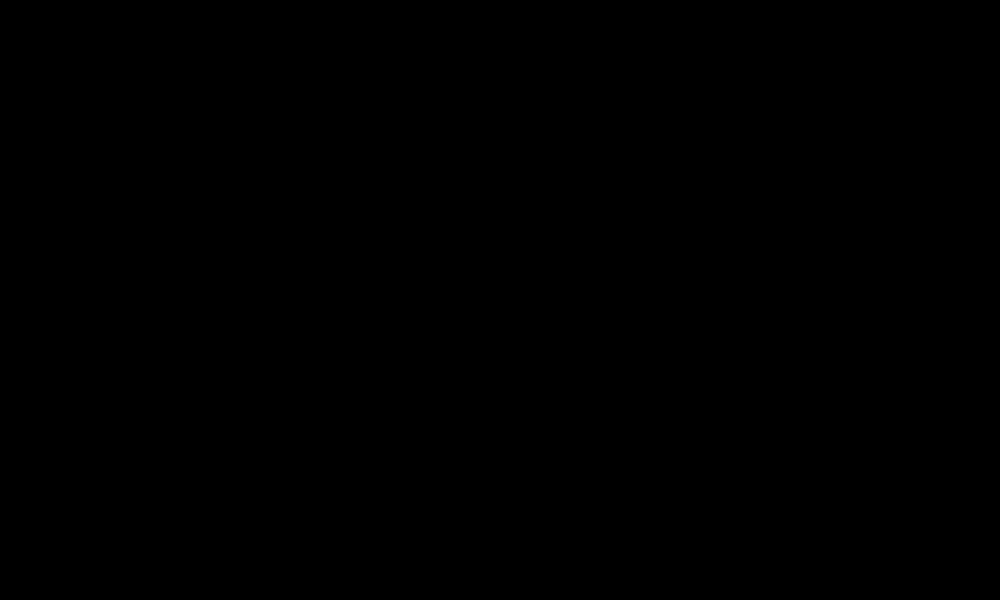
Если функция обнаруживает пароль пользователя в одной из таких утечек, выводится специальное уведомление, содержащее также ссылку на страницу управления паролями, где можно проверить все сохранённые учётные данные. К слову, уведомления выглядят следующим образом:


Google представила Password Checkup в начале 2019 года, сначала функция поставлялась в виде расширения для браузера Chrome. В октябре 2020 года Password Checkup перекочевала во встроенный менеджер паролей от Google.

В блоге Google анонсировал появление Password Checkup на Android-устройствах. Большинство пользователей могут активировать функцию следующим образом:

  1. Зайти в настройки устройства.
  2. Зайти в раздел «Система => Языки и ввод => Расширенные возможности».
  3. Включить функцию автозаполнения.

Подробнее об имплементации функции можно почитать здесь.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru