



Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил новый сервис под названием Password Checkup. Задача этого нововведения — проверять, утекли ли сохранённые пароли пользователя. На сегодняшний день Password Checkup доступен в настройках аккаунта Google и на Android-устройствах. В браузер Chrome эту функцию также добавят в этом году.

Веб-версию Password Checkup вы можете найти по адресу passwords.google.com. Именно с этим сайтом синхронизируются сохранённые в Chrome пароли (если вы вошли в аккаунт Google в браузере).

По словам поискового гиганта, passwords.google.com представляет собой полноценный менеджер паролей. Там пользователи могут просмотреть все сохранённые в Chrome учётные данные и проверить их по базе утечек.

Для запуска проверки паролей будет предусмотрена специальная кнопка — «Проверить пароли» («Check Passwords»). Если пользователь нажмёт её, сервис соберёт учётные данные и сверит их с внутренней базой данных.

К слову, внутренняя БД содержит скомпрометированные данные более четырёх миллиардов пользователей. Все они фигурировали в утечках из систем других компаний.

Если сервис обнаружит слитые данные, Google уведомит пользователя о проблеме безопасности и посоветует поменять пароль.

На смартфонах и планшетах под управлением Android все ещё проще: официальное приложение «Google» поможет проверить ваши пароли по той же базе данных.

Помимо этого, интернет-гигант планирует добавить Password Checkup в браузер Chrome, несмотря на наличие расширения, которое выполняет эту же функцию. На самом деле, в экспериментальном виде нововведение уже доступно в сборке Chrome Canary.

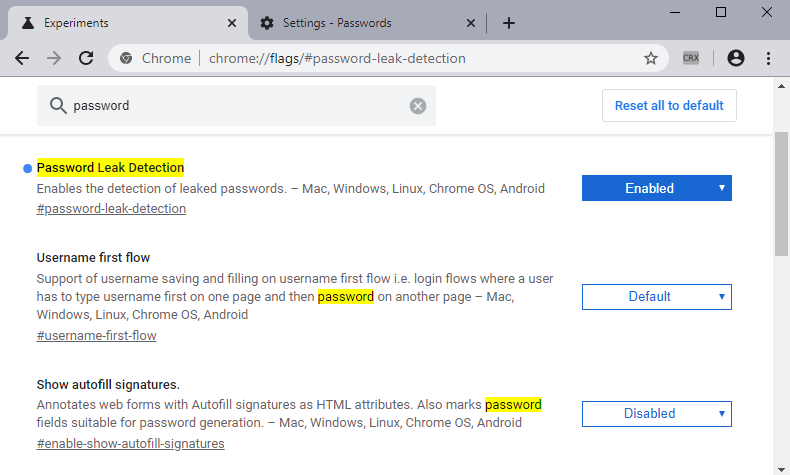
Если вы пользуетесь этим билдом, можете проследовать по адресу chrome://flags и активировать опцию «Password Leak Detection» (chrome://flags/#password-leak-detection).

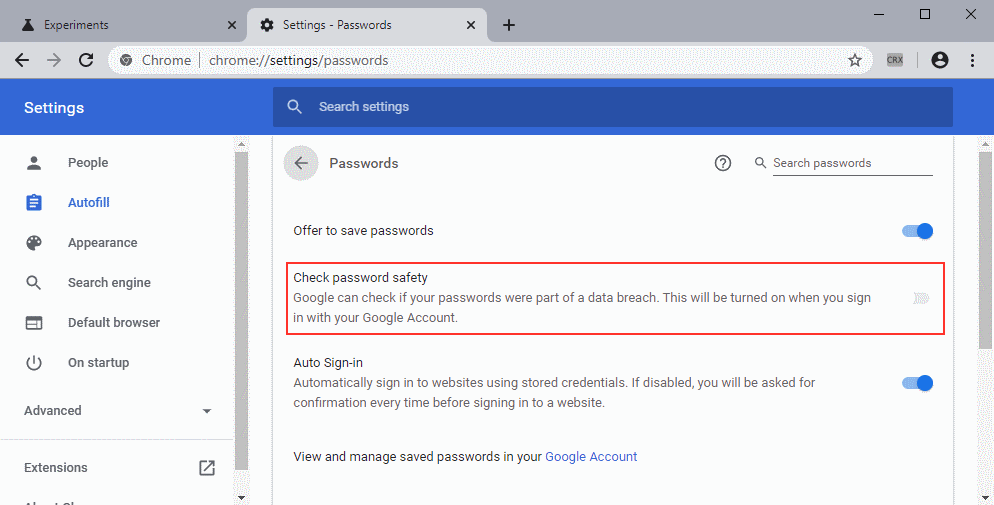
После этого в настройках появится новый пункт:

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru