



В прошлом году жертвы шифровальщиков отдали злодеям $350 миллионов

В прошлом году жертвы шифровальщиков отдали злодеям $350 миллионов

В прошлом году жертвы шифровальщиков отдали злодеям $350 миллионов

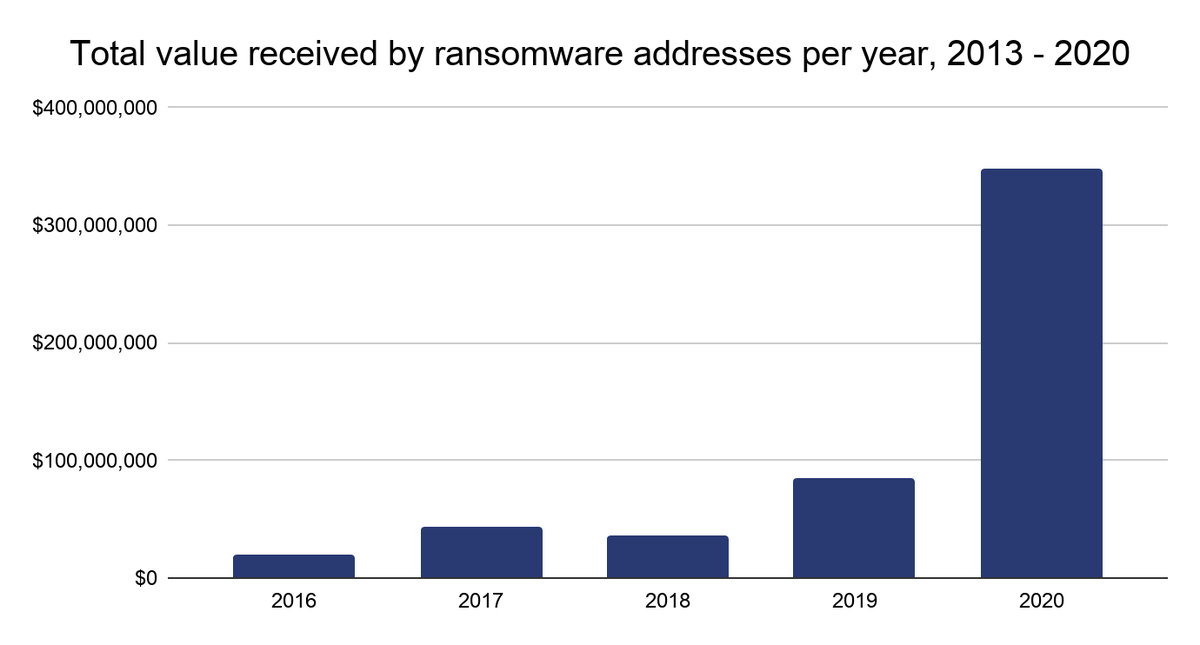
По данным аналитической компании Chainalysis, в 2020 году доходы операторов вымогательских программ возросли на 311% и составили около $350 миллионов. Общая сумма выкупа, уплаченного жертвами за возврат файлов, была определена на основании зафиксированных транзакций на блокчейн-адресах, засветившихся в атаках шифровальщиков.

Публикуя отчет, аналитики отметили, что их оценка, скорее всего, сильно занижена. Далеко не все жертвы вымогательства раскрывают факт зловредной атаки и свои потери. Тем не менее, в прошлом году активность преступников, оперирующих программами-шифровальщиками, действительно, повысилась — в основном за счет появления новых зловредов и роста аппетитов давних игроков этого рынка.


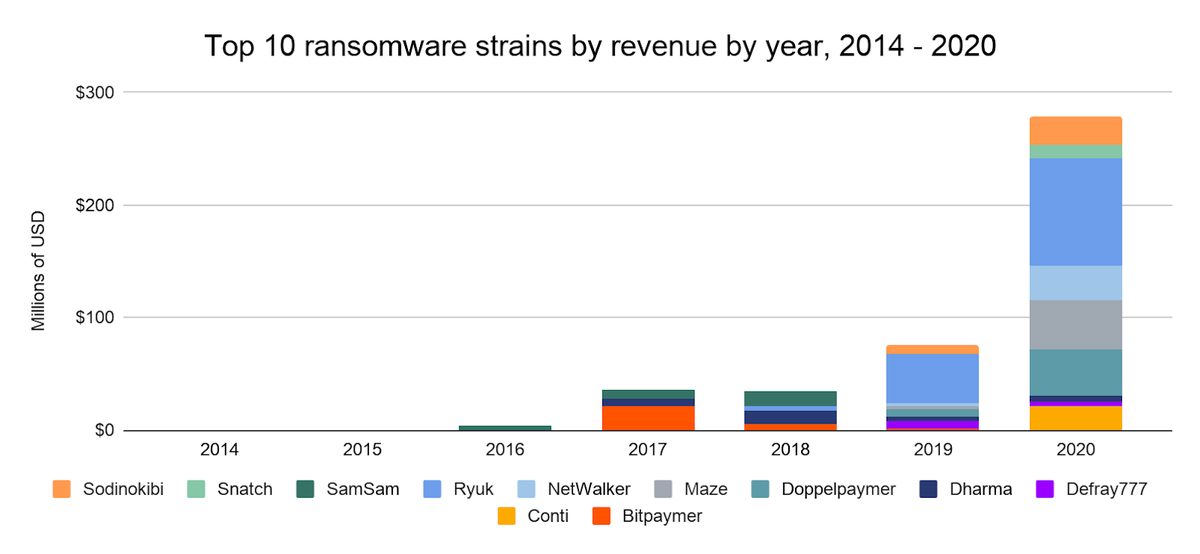
Согласно статистике Chainalysis, больше всех обогатились операторы таких вредоносов, как Ryuk, Maze (добровольно завершил свою карьеру), Doppelpaymer, Netwalker (остановлен принудительно), Conti и REvil, он же Sodinokibi. Шифровальщики Snatch, RansomExx / Defray777 и Dharma показали меньшую отдачу, но все равно принесли своим хозяевам миллионы.


Многие вымогательские программы сдаются в аренду, и злоумышленники часто кочуют между такими RaaS-сервисами (ransomware-as-a-service) в поисках варианта, сулящего хороший навар. В итоге получается, что преступников, промышляющих вымогательством, не так много, как принято считать.

Несмотря на рост доходов, отмываемых через криптобиржи, реальная прибыль операторов шифровальщиков не столь велика, как им хотелось бы. Кроме RaaS-услуг, им приходится оплачивать надежный хостинг (bulletproof), покупать эксплойты, нанимать специалистов по тестированию на проникновение (пентесту).

Исследователи также обнаружили, что число сервисов, используемых злоумышленниками для отмывания денег, весьма ограниченно. В прошлом году, по данным Chainalysis, 82% доходов от вымогательских операций проходило через пять криптобирж. Это ценная информация для правоохранительных органов: заблокировав такой сайт, они могут одним ударом приостановить вредоносную активность сразу многих преступных групп.  

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru