



Троян Oscorp использует Android Accessibility для слежки и кражи паролей

Троян Oscorp использует Android Accessibility для слежки и кражи паролей

Троян Oscorp использует Android Accessibility для слежки и кражи паролей

Новый Android-зловред пытается заставить жертву включить службы специальных возможностей (Accessibility Service), чтобы получить доступ к информации, отображаемой на экране. Дополнительные привилегии также позволяют ему вести запись при воспроизведении аудио- и видеоматериалов.

Эксперты итальянской Группы быстрого реагирования на киберинциденты (CERT-AGID) присвоили новобранцу кодовое имя Oscorp. Им удалось установить, что вредоносный APK-файл раздается под видом некой защитной программы из домена supportoapp[.]com.

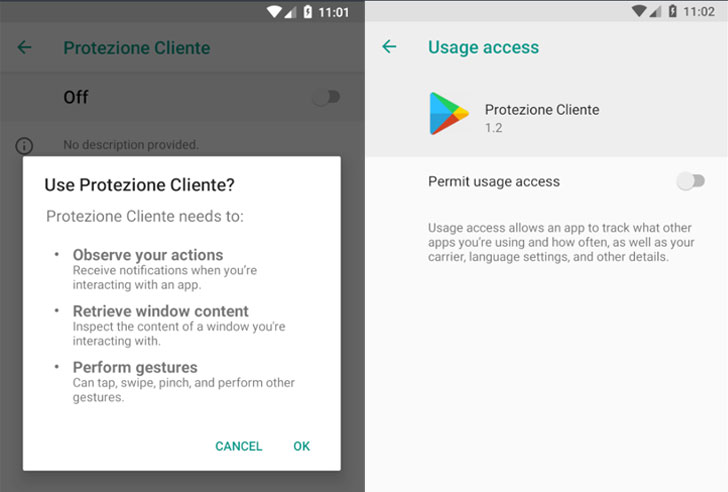
При установке зловред запрашивает разрешения на доступ к службам Accessibility и статистике по использованию приложений. Получая отказ, он повторно открывает меню настроек, и делает это каждые восемь секунд до тех пор, пока не получит искомые привилегии.


Обосновавшись в системе, Oscorp собирает информацию о своем окружении (установленные приложения, модель устройства, оператор мобильной связи и т. п.) и подключается к C2-серверу для получения дополнительных команд.

Анализ показал, что новый троян способен регистрировать ввод с клавиатуры, инициировать телефонные вызовы и отправку SMS, удалять приложения, вести запись аудио и видео с использованием WebRTC, воровать текстовые сообщения, коды 2FA из Google Authenticator и криптовалюту — путем переадресации платежей, совершаемых через приложение Blockchain Wallet. Вредонос также умеет налагать фишинговый экран поверх окон некоторых приложений и перехватывать данные, вводимые в фальшивую форму.

Всю собранную информацию Oscorp отсылает на свой командный сервер.

Согласно VirusTotal, новоявленный зловред пока распознается как троян-дженерик — банкер или шпион.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru