



Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Проект Trend Micro Zero Day Initiative (ZDI) на этой неделе огласил список целей, размер вознаграждений и правила конкурса Pwn2Own, который в этом году состоится в Ванкувере. Уточним, что соревнование для хакеров пройдёт с 6 по 8 апреля.

В этот раз из-за пандемии коронавирусной инфекции COVID-19 Pwn2Own будет проходить в смешанном формате. Исследователи смогут удалённо присылать свои эксплойты, а сотрудники ZDI в Торонто и Остине будут их запускать. Всё это действо будет транслироваться в прямом эфире на YouTube и Twitch.

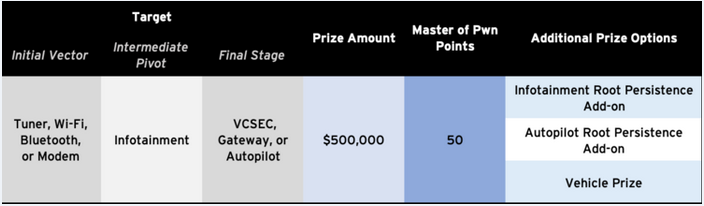
Призовой фонд Pwn2Own 2021 превысил $1,5 миллиона наличными, также участники могут выиграть другие призы, включая Tesla Model 3. Стоит учитывать, что электромобиль могут получить только те исследователи, которые найдут уязвимости в соответствующей отрасли (автомобильной промышленности).

Например, можно попробовать взломать ту же машину Tesla, что принесёт в случае успеха $600 000. Всего будут три уровня сложности в этой категории, Tesla Model 3 можно выиграть в каждом из них.


Помимо этого, ZDI приготовил исследователям новую категорию: за демонстрацию полностью рабочих эксплойтов для уязвимостей в Zoom или Microsoft Teams хакеры могут заработать до $200 000.

«В этом случае специалисты должны продемонстрировать компрометацию целевого приложения с помощью аудиовызова, видеоконференции или текстового сообщения», — отметили организаторы конкурса.

Полный список всех правил, категорий и призов можно найти на официальном сайте Zero Day Initiative.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru