



Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Проект Trend Micro Zero Day Initiative (ZDI) на этой неделе огласил список целей, размер вознаграждений и правила конкурса Pwn2Own, который в этом году состоится в Ванкувере. Уточним, что соревнование для хакеров пройдёт с 6 по 8 апреля.

В этот раз из-за пандемии коронавирусной инфекции COVID-19 Pwn2Own будет проходить в смешанном формате. Исследователи смогут удалённо присылать свои эксплойты, а сотрудники ZDI в Торонто и Остине будут их запускать. Всё это действо будет транслироваться в прямом эфире на YouTube и Twitch.

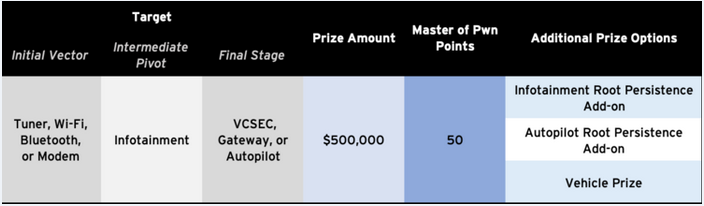
Призовой фонд Pwn2Own 2021 превысил $1,5 миллиона наличными, также участники могут выиграть другие призы, включая Tesla Model 3. Стоит учитывать, что электромобиль могут получить только те исследователи, которые найдут уязвимости в соответствующей отрасли (автомобильной промышленности).

Например, можно попробовать взломать ту же машину Tesla, что принесёт в случае успеха $600 000. Всего будут три уровня сложности в этой категории, Tesla Model 3 можно выиграть в каждом из них.


Помимо этого, ZDI приготовил исследователям новую категорию: за демонстрацию полностью рабочих эксплойтов для уязвимостей в Zoom или Microsoft Teams хакеры могут заработать до $200 000.

«В этом случае специалисты должны продемонстрировать компрометацию целевого приложения с помощью аудиовызова, видеоконференции или текстового сообщения», — отметили организаторы конкурса.

Полный список всех правил, категорий и призов можно найти на официальном сайте Zero Day Initiative.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru