



Участники форума IObit получили по почте программу-вымогатель DeroHE

Участники форума IObit получили по почте программу-вымогатель DeroHE

Участники форума IObit получили по почте программу-вымогатель DeroHE

IObit, разработчик утилит для операционных систем Windows, стал жертвой кибератаки, в ходе которой злоумышленники взломали системы компании и распространяли программу-вымогатель DeroHE среди участников форума IObit. Как отметили потенциальные жертвы, взлом произошёл на этих выходных.

IObit известна своими инструментами для оптимизации системы Windows, а также антивирусными программами. Одной из самых известных утилит компании стала Advanced SystemCare.

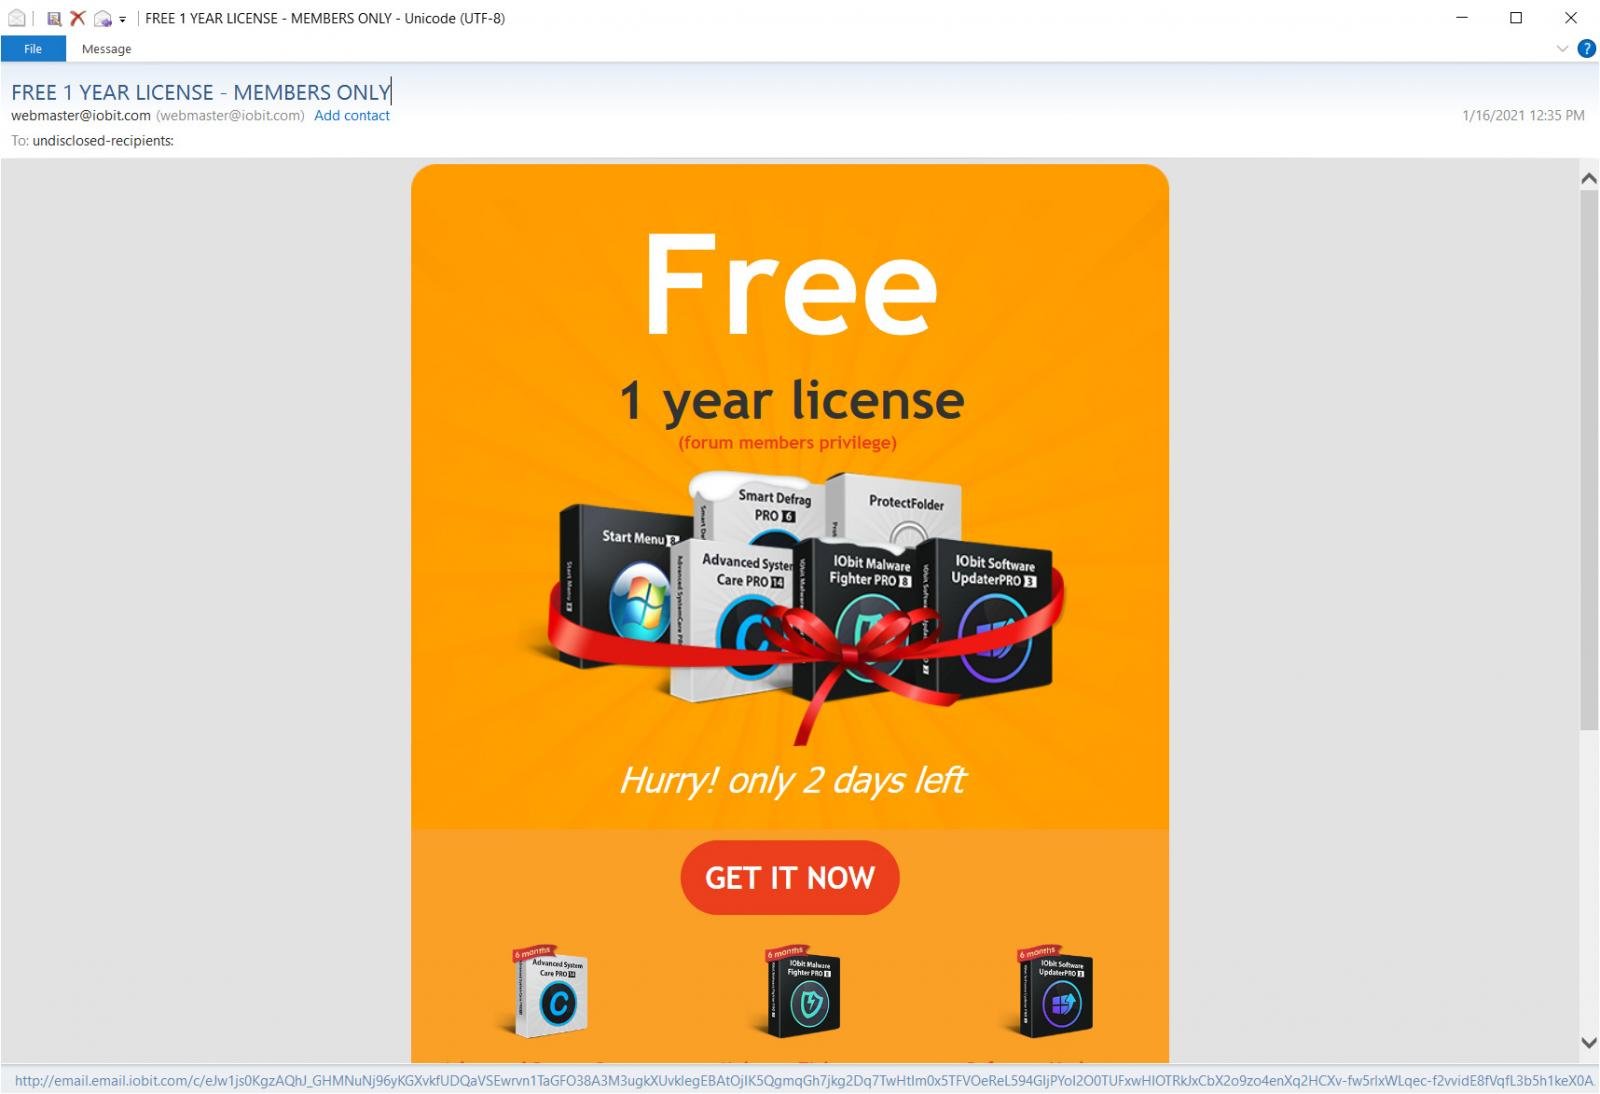
На прошедших выходных участники онлайн-форума IObit получили электронные письма, в которых утверждалось, что IObit предлагает бесплатную годовую лицензию на свой софт за участие в развитии форума и поддержание активности на нём.


В письмах содержалась гиперссылка «GET IT NOW», перенаправляющая пользователей по адресу hxxps://forums.iobit.com/promo.html. Сейчас URL «обезврежен», однако ещё недавно он подсовывал участникам сообщества IObit архив — hxxps://forums.iobit.com/free-iobit-license-promo.zip.

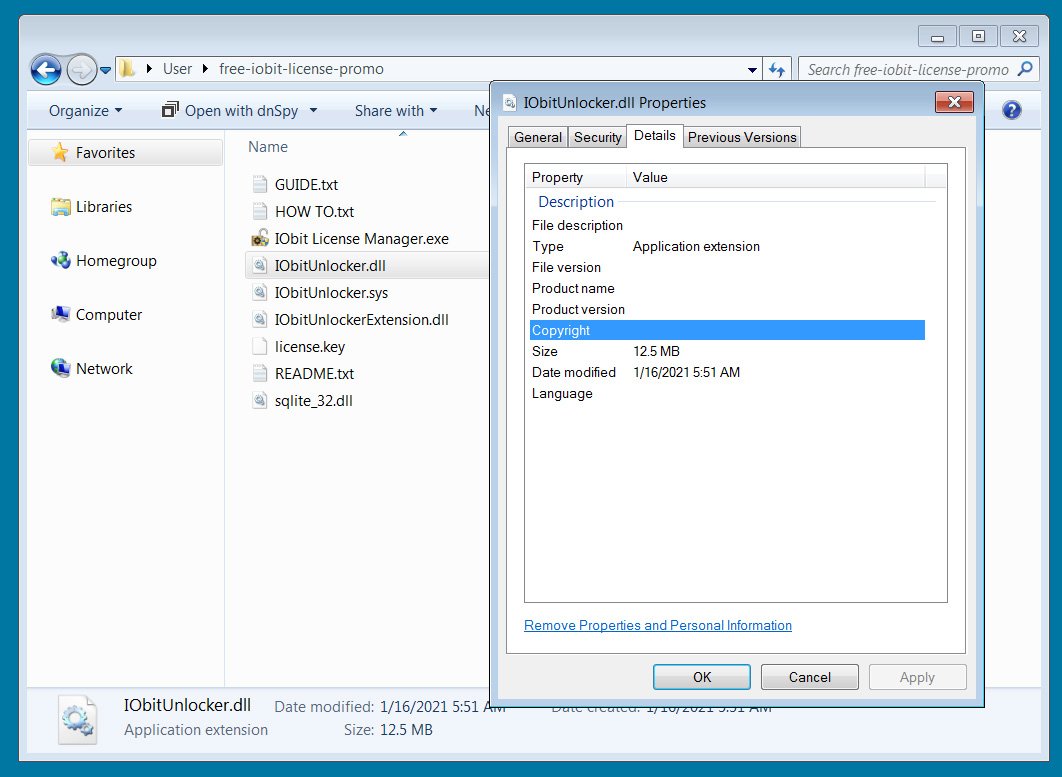
Согласно результатам сканирования на площадке VirusTotal, ZIP-архив содержал легитимную программу IObit License Manager, однако её родная DLL IObitUnlocker.dll была подменена вредоносной неподписанной копией.


Как только пользователь запускал исполняемый файл IObit License Manager.exe, вредоносная библиотека вступала в дело и загружала программу-вымогатель DeroHE по пути C:\Program Files (x86)\IObit\iobit.dll. Ряд антивирусов на VirusTotal также детектируют этот вредонос.

Пользователи легко устанавливали всё это добро, поскольку, во-первых, оно размещалось на официальном сайте IOBit, а во-вторых — было подписано соответствующим сертификатом (кроме библиотеки). Согласно имеющейся информации, кибератака затронула всех членов форума IOBit.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru