



Участники форума IObit получили по почте программу-вымогатель DeroHE

Участники форума IObit получили по почте программу-вымогатель DeroHE

Участники форума IObit получили по почте программу-вымогатель DeroHE

IObit, разработчик утилит для операционных систем Windows, стал жертвой кибератаки, в ходе которой злоумышленники взломали системы компании и распространяли программу-вымогатель DeroHE среди участников форума IObit. Как отметили потенциальные жертвы, взлом произошёл на этих выходных.

IObit известна своими инструментами для оптимизации системы Windows, а также антивирусными программами. Одной из самых известных утилит компании стала Advanced SystemCare.

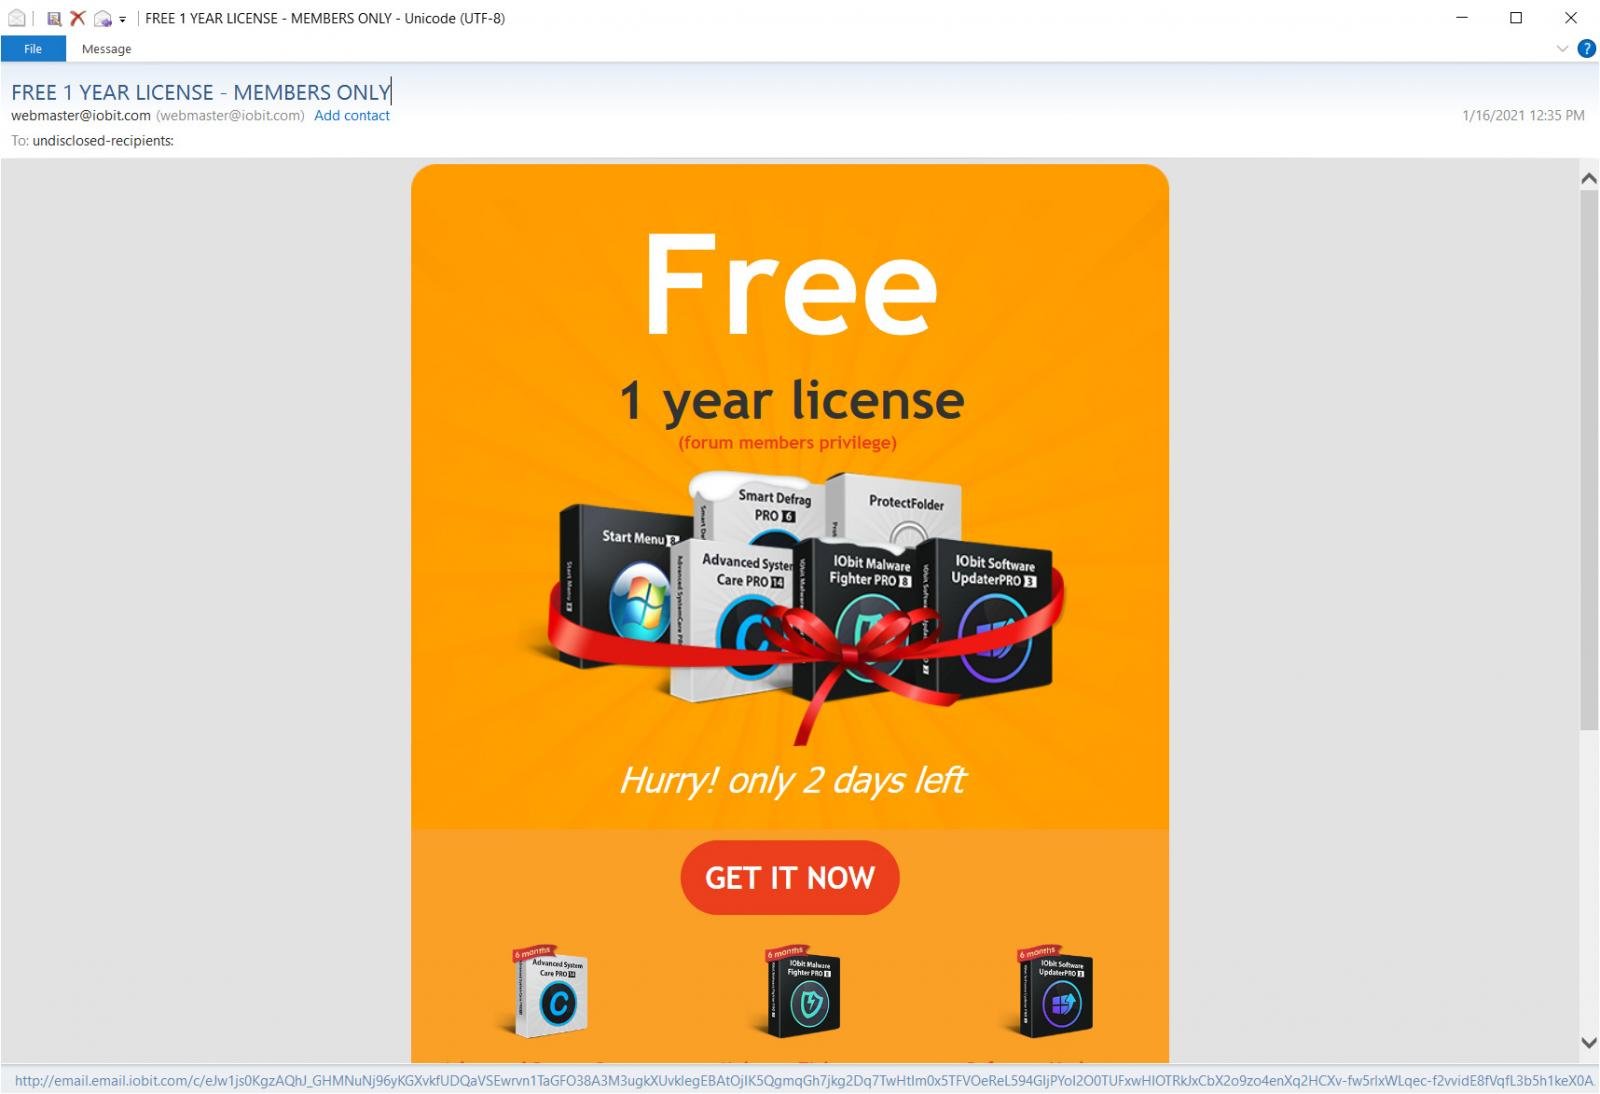
На прошедших выходных участники онлайн-форума IObit получили электронные письма, в которых утверждалось, что IObit предлагает бесплатную годовую лицензию на свой софт за участие в развитии форума и поддержание активности на нём.


В письмах содержалась гиперссылка «GET IT NOW», перенаправляющая пользователей по адресу hxxps://forums.iobit.com/promo.html. Сейчас URL «обезврежен», однако ещё недавно он подсовывал участникам сообщества IObit архив — hxxps://forums.iobit.com/free-iobit-license-promo.zip.

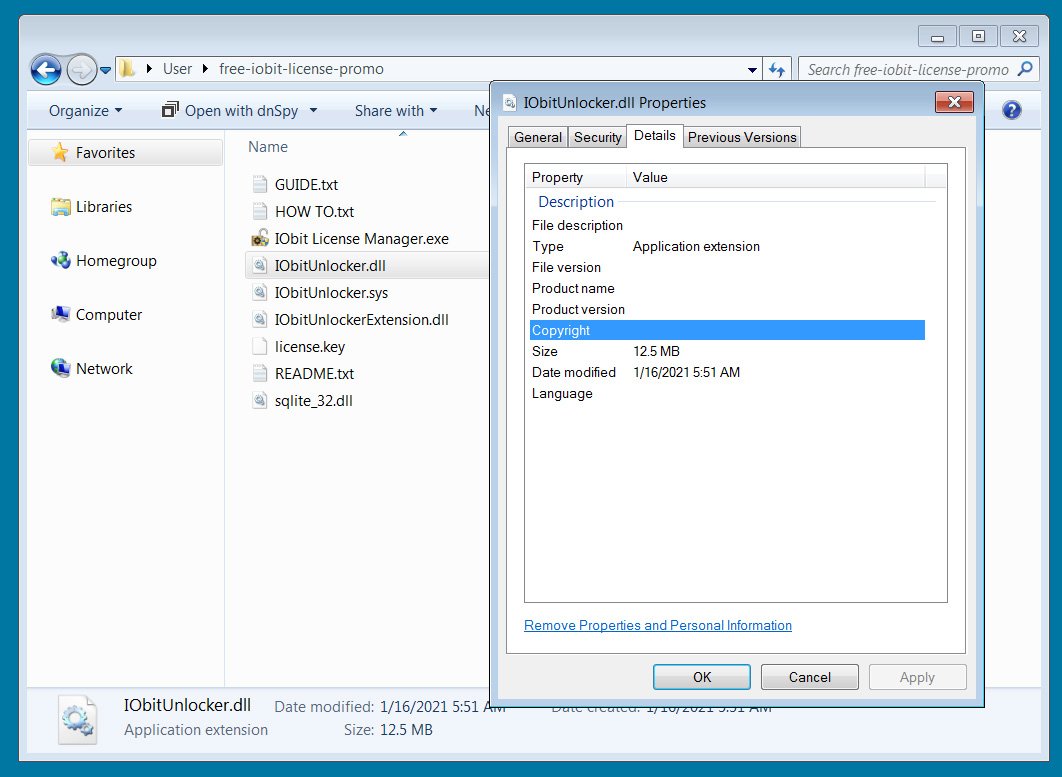
Согласно результатам сканирования на площадке VirusTotal, ZIP-архив содержал легитимную программу IObit License Manager, однако её родная DLL IObitUnlocker.dll была подменена вредоносной неподписанной копией.


Как только пользователь запускал исполняемый файл IObit License Manager.exe, вредоносная библиотека вступала в дело и загружала программу-вымогатель DeroHE по пути C:\Program Files (x86)\IObit\iobit.dll. Ряд антивирусов на VirusTotal также детектируют этот вредонос.

Пользователи легко устанавливали всё это добро, поскольку, во-первых, оно размещалось на официальном сайте IOBit, а во-вторых — было подписано соответствующим сертификатом (кроме библиотеки). Согласно имеющейся информации, кибератака затронула всех членов форума IOBit.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru