



Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Microsoft: Атаковавшие SolarWinds хотели добраться до данных в облаке

Представители Microsoft назвали конечную цель киберпреступников, атаковавших корпорацию SolarWinds, — добраться до данных, хранящихся в облаке жертв. Именно ради этого злоумышленники развернули бэкдор Sunburst/Solorigate в локальной сети.

Команда Microsoft 365 Defender, изучившая кибероперацию, пришла к выводу, что для проникновения в сеть жертвы атакующие использовали бэкдор Sunburst. Уже следующим шагом преступники пытались получить доступ к данным в облаке.

«После такой крупной подготовительной фазы, которая помогла злоумышленникам создать внушительную точку опоры, им оставалось лишь выбрать жертву, с которой они хотели "работать" дальше», — пишет Microsoft.

«Исходя из результатов нашего расследования, следующие ступени атаки были направлены на получение доступа к облачным хранилищам атакованных организаций».

В предыдущей статье Microsoft также указывала на попытку киберпреступников сгенерировать SAML-токены, которые позволили бы пройти аутентификацию, необходимую для доступа к данным в облаке.


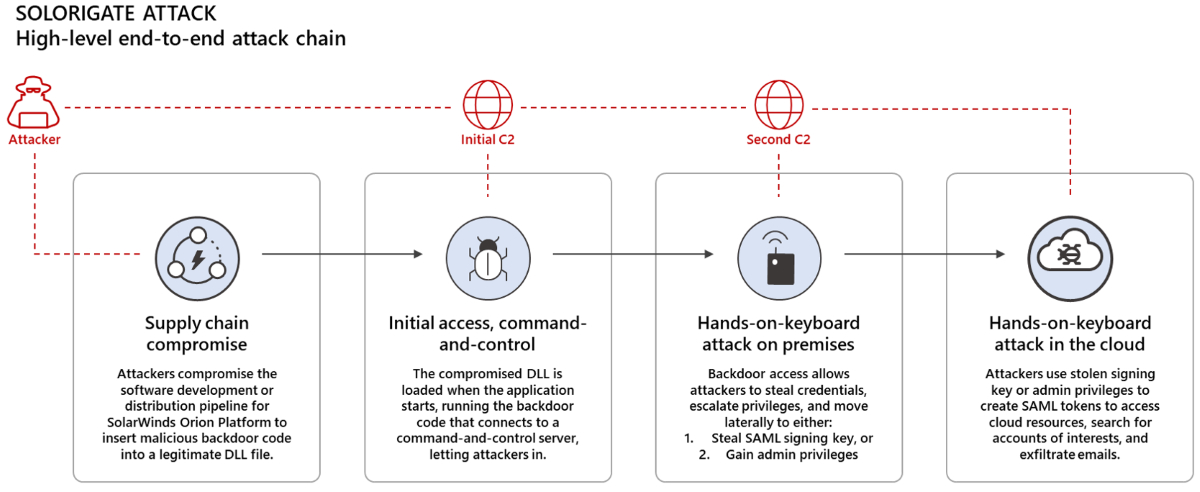
Исследователи из Microsoft 365 Defender расписали алгоритм, который взяли за основу злоумышленники:

  1. Использовать вредоносные DLL SolarWinds для активации бэкдора, который позволял атакующим удалённо контролировать устройство и управлять им.
  2. Использовать открытый бэкдором доступ для кражи учётных данных, повышения привилегий и латерального продвижения по сети.
  3. Использовать созданные собственноручно токены SAML для доступа к облачным ресурсам и извлечь электронные письма жертвы.
Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru