



Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Злоумышленники автоматизируют атаки на сайты WordPress, пытаясь сбросить пароль администратора с помощью эксплойта для уязвимости нулевого дня в плагине Easy WP SMTP. Заплатка для этой бреши уже выпущена, пользователям рекомендуется как можно скорее обновить расширение до сборки 1.4.4.

Плагин Easy WP SMTP призван обеспечить отправку email-сообщений с сайта через сторонний сервер SMTP. В настоящее время его используют более 500 тыс. сайтов на WordPress. Наличие уязвимости 0-day подтверждено для выпусков 1.4.2 и ниже.

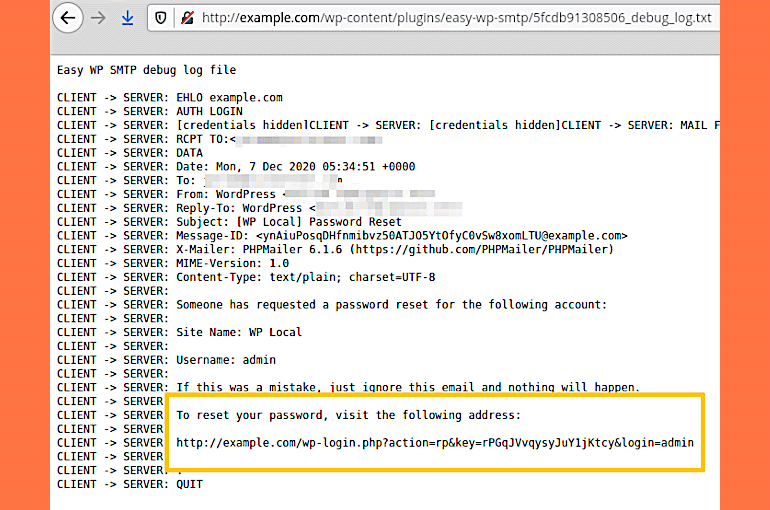
Согласно описанию на сайте Ninja Technologies Network (NinTechNet), проблема вызвана ненадежным хранением записей о email-событиях. Функциональность Easy WP SMTP позволяет создавать такие записи в журнале отладки и сохранять их в папке установки плагина. Поскольку в этой папке отсутствует файл index.html (он был добавлен только в версии 1.4.3), злоумышленники имеют возможность просматривать связанные с email записи на серверах с включенной опцией вывода каталогов.

Авторы наблюдаемых атак вначале пытаются определить логин администратора перебором ходовых вариантов с использованием REST API либо путем просмотра архива авторов сайта. Получив искомое, они заходят на страницу регистрации и отсылают запрос на смену пароля. Поиск соответствующего события в логах Easy WP SMTP позволяет злоумышленникам скопировать ссылку для сброса пароля, сгенерированную в ответ на запрос, и использовать ее для захвата аккаунта.


Все действия в рамках этой схемы, по свидетельству NinTechNet, автоматизированы — и подбор логина, и отправка запроса на сброс пароля, и поиск нужной записи в логах. Разработчики Easy WP SMTP закрыли эту возможность, переместив журнал отладки в папку логов WordPress и скрыв имя файла.

На настоящий момент неизвестно, сколько сайтов уязвимо к эксплойту. Функция автообновления плагинов и тем WordPress уже доступна, но далеко не все ею пользуются. Ввиду текущих атак владельцев сайтов призывают проверить версию используемого Easy WP SMTP и при необходимости обновить его в кратчайшие сроки.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru