



Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

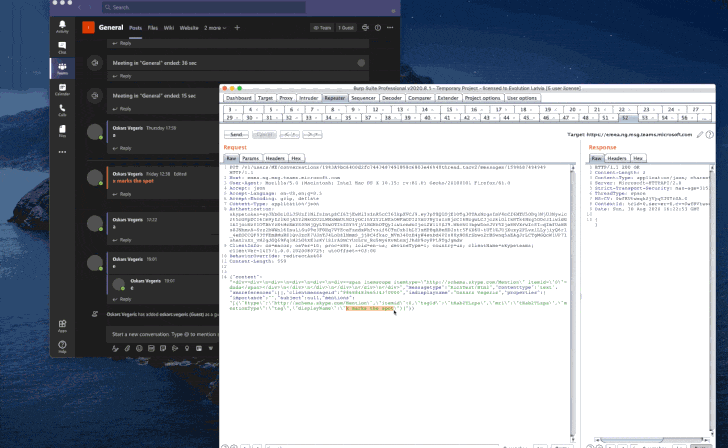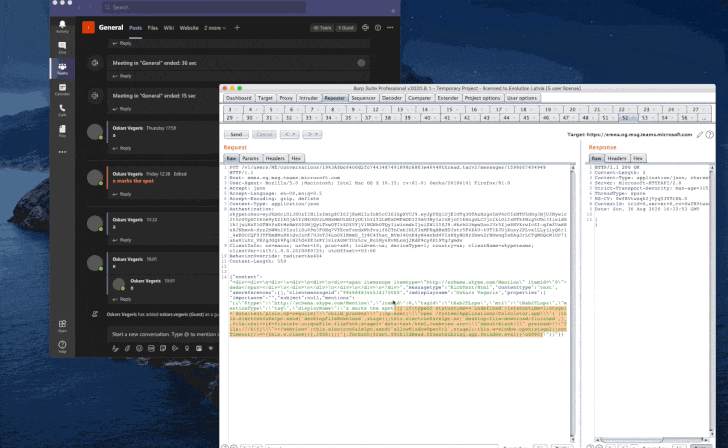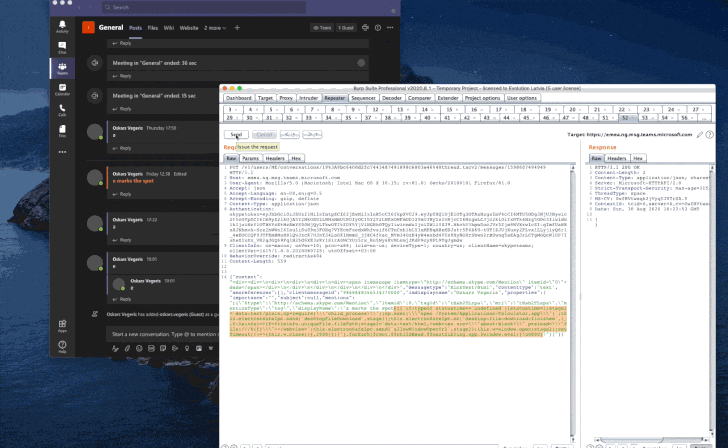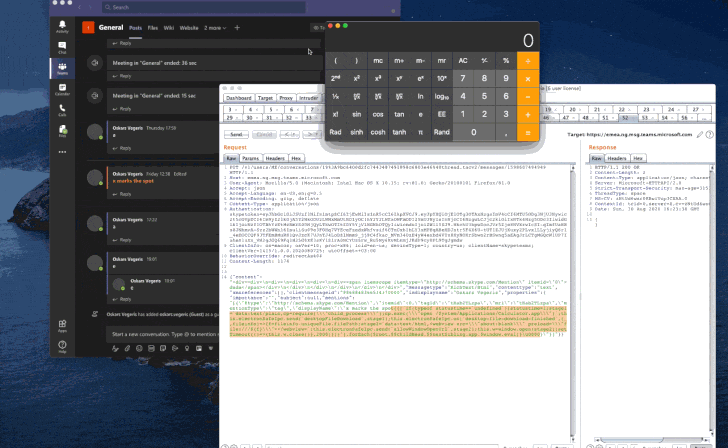
0-click уязвимость в десктопных и веб-версиях приложения Microsoft Teams позволяет выполнить код удалённо. Для эксплуатации атакующему достаточно отправить жертве специально сформированное сообщение в чат.

О проблеме безопасности Microsoft сообщил специалист компании Evolution Gaming Оскарс Вегерис, отправив отчёт ещё 31 августа 2020 года. В конце октября техногигант из Редмонда выпустил патч.

«Эксплуатация бага не требует взаимодействия с атакуемым пользователем. Сам эксплойт отрабатывает в тот момент, когда жертва просматривает вредоносное сообщение в чате», — описывает уязвимость Вегерис.

В результате успешной атаки злоумышленник может получить доступ к личным беседам, файлам, внутренней сети, частным ключам и персональным данным. Хуже всего, что уязвимость по факту является кросс-платформенной, она затрагивает приложения для Windows (v1.3.00.21759), Linux (v1.3.00.16851) и macOS (v1.3.00.23764), а также веб-версию — teams.microsoft.com.

Более того, брешь несёт червеобразный характер: эксплойт можно передать от одного аккаунта целой группе пользователей. Другими словами, у атакующего есть возможность скомпрометировать целые каналы.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru