


Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Команда исследователей обнаружила ранее недокументированные возможности шпионской программы для Android, разрабатываемой иранской киберпреступной группой. Оказалось, что зловред способен перехватывать чаты из популярных мессенджеров, а также автоматически отвечать на звонки с конкретных номеров.

По данным специалистов, этот Android-вредонос разрабатывается группировкой APT39 (также известна под именами Chafer, ITG07 или Remix Kitten), которая атаковала преимущественно журналистов, а также международные компании из сфер телекоммуникации и туризма.

Ранее ФБР уже описывало в отчёте (PDF) возможности вредоносной программы для мобильных устройств на базе Android. Тогда специалисты анализировали приложение с названием «optimizer.apk», способное похищать данные и предоставлять удалённый доступ.

«APK-образец обладает набором функций, позволяющих ему получать root-доступ на Android-устройстве атакуемого пользователя без его ведома», — писало ФБР.


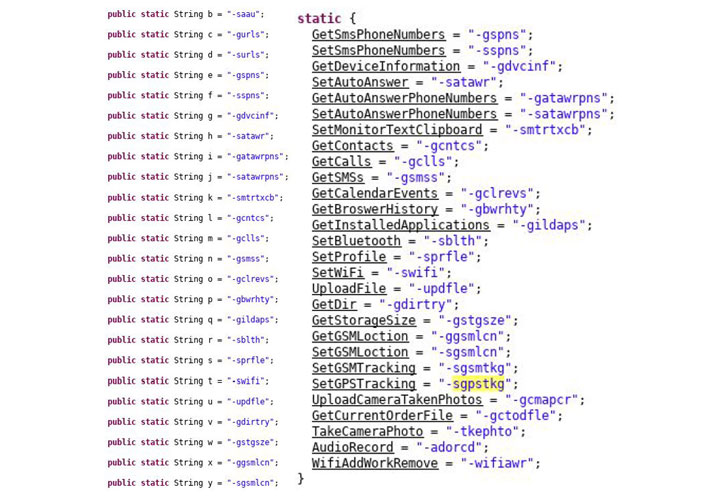
Теперь свой анализ опубликовали исследователи из компании ReversingLabs, которые ещё глубже погрузились в изучение вредоносной программы от APT39. Как отметили эксперты, изученный семпл («com.android.providers.optimizer») может записывать аудио и фотографировать в целях правительственного шпионажа.

Более того, зловред способен добавлять специальные точки доступа Wi-Fi и заставлять мобильное устройство жертвы подключаться к ним. Исследователи считают, что эта функция помогает вредоносу уйти от детектирования, основанного на анализе подозрительного трафика.

Также вредоносная программа может получать команды через СМС-сообщения и извлекать контент из популярных мессенджеров: WhatsApp, Instagram, Telegram, Viber, Skype и Talaeii (иранский аналог Telegram).

Подпишитесь на новости

После атак на ЦОД: Яндекс объединился с Selectel, К2Cloud и VK Cloud

Когда дата-центры повреждены, бизнесу нужны работающие сервисы, желательно без недель согласований. Яндекс договорился с Selectel, К2Cloud и VK Cloud об ускоренном размещении данных и сервисов клиентов Yandex Cloud, пострадавших от атак беспилотников.

Как сообщает ТАСС, для переноса инфраструктуры провайдеры выделили дополнительные команды специалистов, предложили гибкие финансовые условия и упростили подключение.

Задача — помочь компаниям быстрее переехать на другие площадки и сократить перебои.

Миграцией совместно занимаются команды Yandex Cloud и партнеров. В Яндексе рассчитывают сделать переход максимально быстрым и бесшовным, чтобы пострадавшие сервисы как можно скорее вернулись к нормальной работе.

Конкретные сроки переноса и параметры финансовых условий в сообщении не раскрываются, поэтому обещать всем мгновенный переезд пока рано: речь идет об организации ускоренной помощи.

Для облачного рынка это показательный момент: провайдеры, которые обычно конкурируют за заказчиков, теперь вместе помогают восстановить их инфраструктуру.

Напомним, после происшествия в Сасово Яндекс сообщил об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

RSS: Новости на портале Anti-Malware.ru