



Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

В Сети обнаружен новый веб-скиммер, способный не только воровать вводимые покупателем данные, но также использовать их для заполнения поддельной платежной формы PayPal — чтобы сделать ее более убедительной.

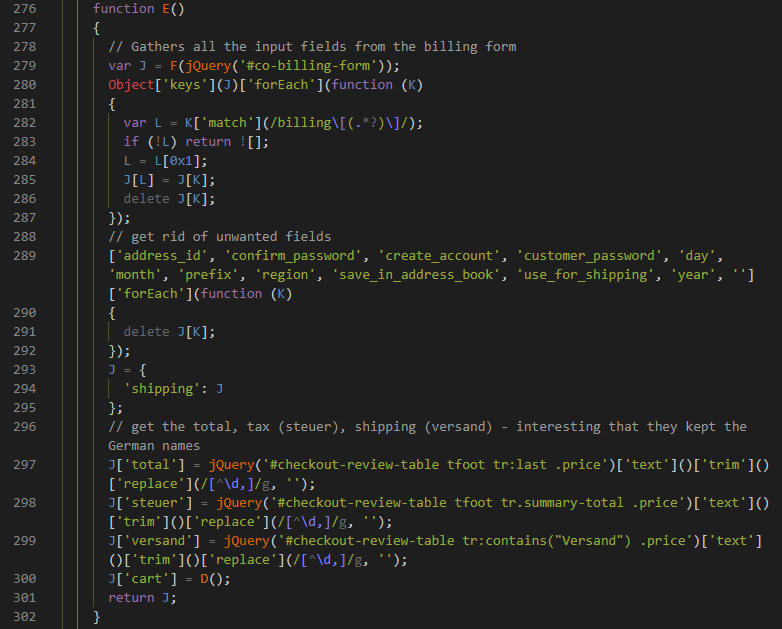
Обновка злоумышленников, занимающихся сбором банковских реквизитов в интернет-магазинах, традиционно выполнена в виде JavaScript-сценария. Чтобы уберечь вредоносный скрипт от обнаружения, вирусописатели прибегли к стеганографии и спрятали свой код внутри графического объекта.

После установки на сервер взломанного сайта зловредная картинка начинает собирать информацию, вводимую в форму заказа, и выводить ее на сервер, контролируемый злоумышленниками. Для сбора платежных реквизитов новый скрипт, как и его предшественники, подменяет страницу PayPal, загружая фальшивку через iFrame.


Чтобы придать поддельной платежной форме легитимный вид, веб-скиммер заполняет ее информацией, украденной из формы заказа. При этом он, в числе прочего, может даже перечислить товары в корзине и указать итоговую сумму с учетом налога на покупку и стоимости доставки.

Примечательно, что, прежде чем заполнить платежку, зловред производит оценку краденых данных. Если те не пригодны для использования, он удаляет свой фрейм со страницы оформления заказа.

Кража платежных данных происходит, когда жертва ввела в поддельную форму все реквизиты и нажала кнопку подтверждения оплаты. Эта информация отсылается в домен apptegmaker[.]com, зарегистрированный полтора месяца назад. Как оказалось, новое хранилище взаимосвязано с tawktalk[.]com — доменом, засветившимся в атаках одной из криминальных групп Magecart.

Украв платежные реквизиты, веб-скиммер возвращает жертву на легитимную страницу оформления заказа, активируя соответствующую кнопку позади встроенного фрейма.

Защититься от подобных веб-атак помогает блокировка загрузки JavaScript в браузер, однако эта опция даст искомый эффект лишь в тех случаях, когда сайт не вызывает доверия. Если хакеры взломали интернет-магазин, внесенный в белые списки, такая мера окажется бесполезной.

Подпишитесь на новости

WhatsApp на Android позволит листать сообщения без отметки о прочтении

Прочитать сообщение и не выдать себя синими галочками, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) для Android готовит именно такой сценарий. В коде бета-версии нашли предпросмотр переписки по долгому нажатию. Причём окно позволяет прокручивать сообщения.

Функцию обнаружили и смогли активировать до выпуска исследователи Android Authority.

В версии 2.26.44.12 удержание чата открывает плавающую карточку с последними сообщениями. По результатам проверки издания, просмотр и прокрутка внутри неё не отправляют уведомления о прочтении. Собеседник продолжает видеть сообщение непрочитанным, пока вы изучаете переписку.

Под карточкой появляется обновлённое меню: закрепление, архивирование, отключение уведомлений, отметка непрочитанным и удаление чата. Сейчас долгое нажатие на Android лишь выделяет диалог и показывает панель действий.


На iPhone похожий предпросмотр уже есть, однако прокручивать переписку внутри такого окна нельзя. Android-вариант в обнаруженной реализации оказался даже удобнее.

Но искать новинку в настройках пока рано: она находится в разработке и недоступна даже обычным участникам бета-тестирования. Сроков выпуска нет, а найденный в APK код ещё не гарантирует появления функции у всех пользователей.

RSS: Новости на портале Anti-Malware.ru