



Эксперты собрали за $30 девайс, способный взломать Intel SGX

Эксперты собрали за $30 девайс, способный взломать Intel SGX

Эксперты собрали за $30 девайс, способный взломать Intel SGX

Специалисты Бирмингемского университета смогли взломать расширения Intel Software Guard Extensions (Intel SGX) с помощью самодельного устройства, которое можно собрать всего за 30 долларов. С помощью своего девайса эксперты контролировали напряжение процессорного ядра.

Новый метод взлома стал продолжением работы, которую международная команда исследователей начала ещё в 2019 году. Тогда вектор атаки получил название Plundervolt, однако в конце 2019 года Intel устранила уязвимость.

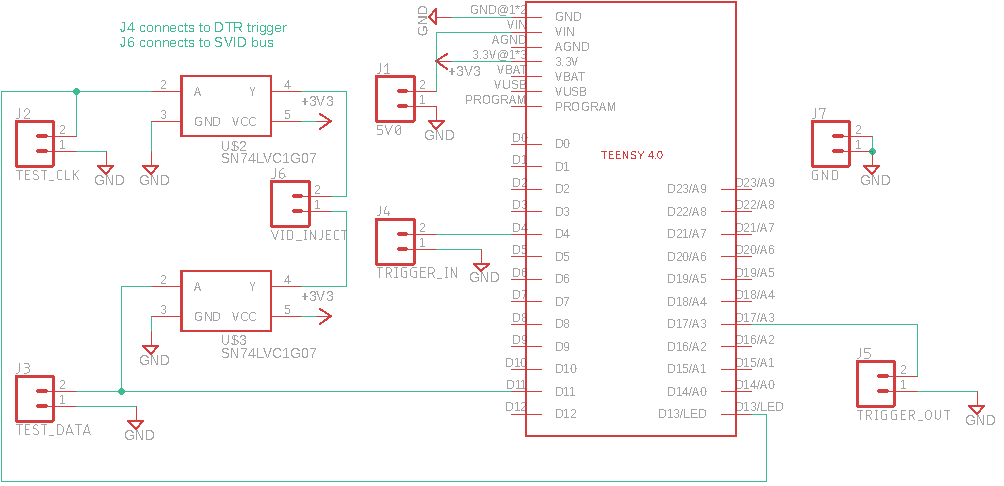
Теперь же специалисты за $30 собрали устройство VoltPillager (PDF), способное контролировать напряжение CPU. Атака с помощью этого девайса требует физический доступ к аппаратной составляющей компьютера. При создании устройства исследователи использовали следующие материалы:

  • Платформа разработки Teensy 4.0 (22 доллара).
  • Два шинных драйвера / буфера (1 доллар).
  • Два SOT IC-адаптера (13 долларов).


Согласно отчёту экспертов, в расчёт принимался отдельный чип, контролирующий напряжение ядра процессора. Устройство VoltPillager присоединяется к этому незащищённому интерфейсу и может контролировать напряжение.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru