



Игры в Microsoft Store можно использовать для повышения прав в Windows

Игры в Microsoft Store можно использовать для повышения прав в Windows

Игры в Microsoft Store можно использовать для повышения прав в Windows

Исследователь из IOActive выявил уязвимость, которую можно использовать с помощью игр, размещённых в официальном магазине Microsoft Store. Эксплуатация дыры может привести к повышению привилегий в системе.

Уязвимости присвоили идентификатор CVE-2020-16877 и высокую степень риска. Она затрагивает системы Windows 10 and Windows Server.

Донато Ферранте, сообщивший об уязвимости Microsoft, опубликовал технические подробности CVE-2020-16877 и даже описал несколько теоретических сценариев кибератаки с её эксплуатацией.

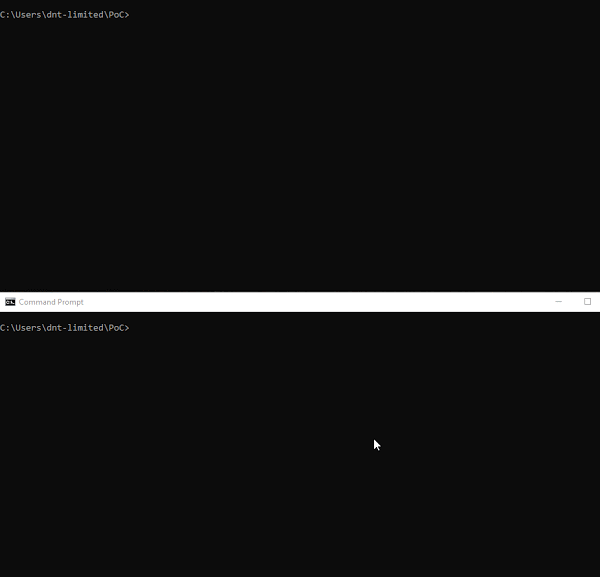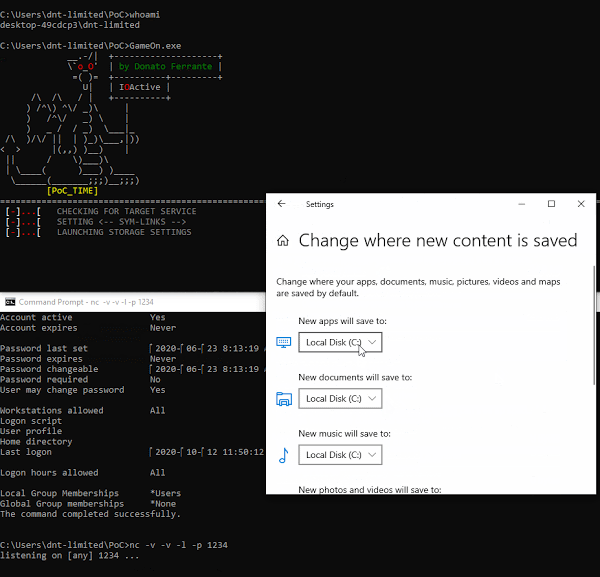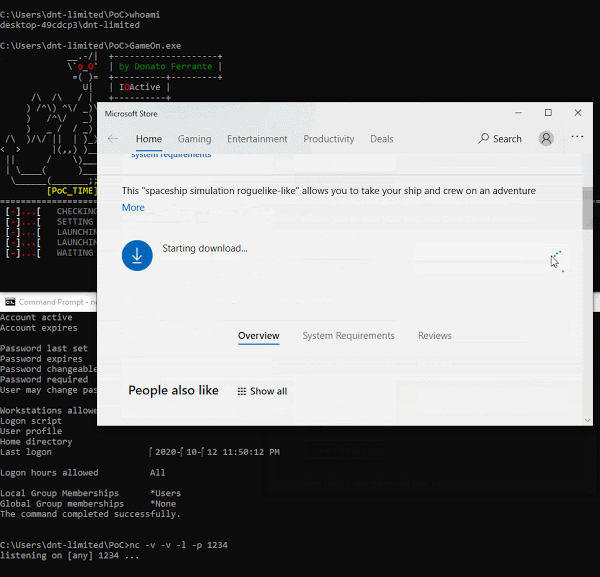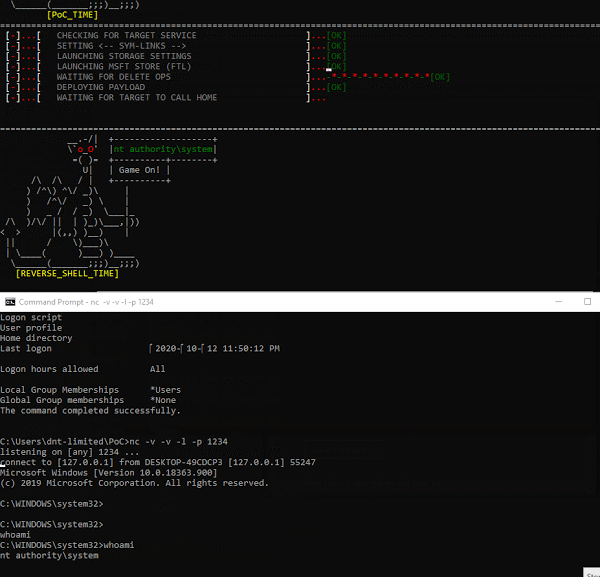
В частности, эксперт показал, как стандартный пользовательский аккаунт может повысить свои права в Windows 10 до SYSTEM.

Уязвимость удалось обнаружить после того, как Microsoft объявила о возможности публиковать моды для игр в Microsoft Store. Как правило, такое моды пользуются популярностью у многих геймеров, поскольку позволяют вносить интересные изменения в уже знакомые игры.

Как выяснил исследователь, процесс инсталляции модов для игры проходит с повышенными правами в Windows. В теории атакующий может использовать его в своих целях, просто перезаписал или удалив определённые файлы.

Злоумышленнику также придётся использовать символическую ссылку для запуска своей вредоносной составляющей и изменить настойки хранилища Windows. Ферранте продемонстрировал эксплуатацию бреши с помощью шелла, стартующего с правами стандартного пользователя, но получающего в процессе привилегии SYSTEM.


Microsoft считает, что злоумышленники не будут использовать эту уязвимость в атаках. Более того, с выходом октябрьского набора патчей техногигант устранил дыру.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru