



Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Уязвимости в Google Chrome и Internet Explorer помогли подготовленным кибершпионам установить бэкдоры на компьютеры жертв. Операция злоумышленников получила название «Operation Earth Kitsune».

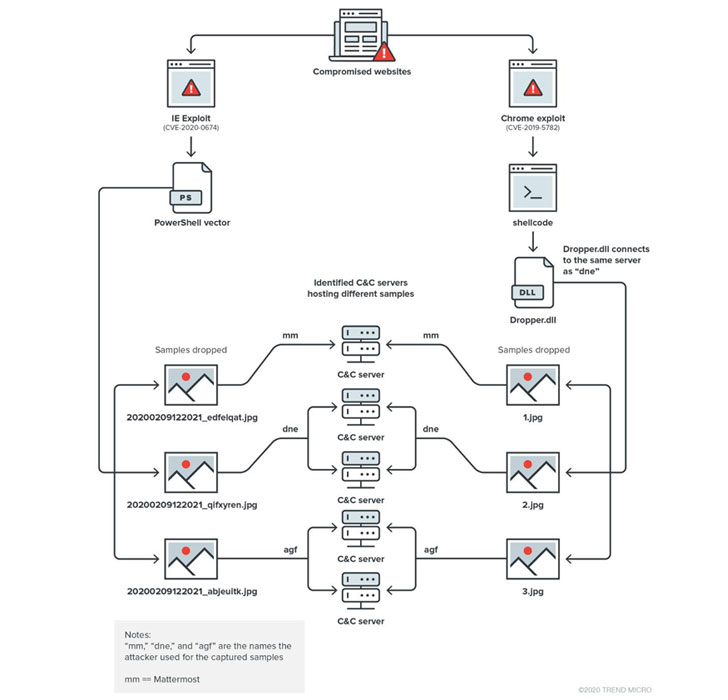
Согласно отчёту Trend Micro, в кампании кибершпионов использовались два новых бэкдора — dneSpy и agfSpy. Помимо них, также фигурировал SLUB-вредонос (SLack / githUB).

Как отметили специалисты, кибератаки фиксировались в марте, мае и сентябре. Преступники применяли так называемые «атаки водопоя»: тщательно выбирали специальный веб-сайт, на который внедряли эксплойт с целью заразить устройство жертвы и получить к нему полный доступ. Заключительным этапом злоумышленники устанавливали шпионскую программу.

Специалисты Trend Micro признали: в этой операции кибершпионы действуют крайне разнообразно — используется множество семплов вредоносов, а также несколько командных северов (C&C).

«В общей сложности мы выявили пять C&C-серверов, семь образцов вредоносных программ и четыре эксплойта», — пояснили эксперты.


Также в атаках использовалась уже пропатченная дыра в Google Chrome (CVE-2019-5782), позволяющая с помощью специальной HTML-страницы выполнить код внутри песочницы, и брешь в Internet Explorer (CVE-2020-0674), которая также допускала установку вредоносной программы через заражённый ресурс.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru