



Эксперты предупредили о рисках превью ссылок в популярных мессенджерах

Эксперты предупредили о рисках превью ссылок в популярных мессенджерах

Эксперты предупредили о рисках превью ссылок в популярных мессенджерах

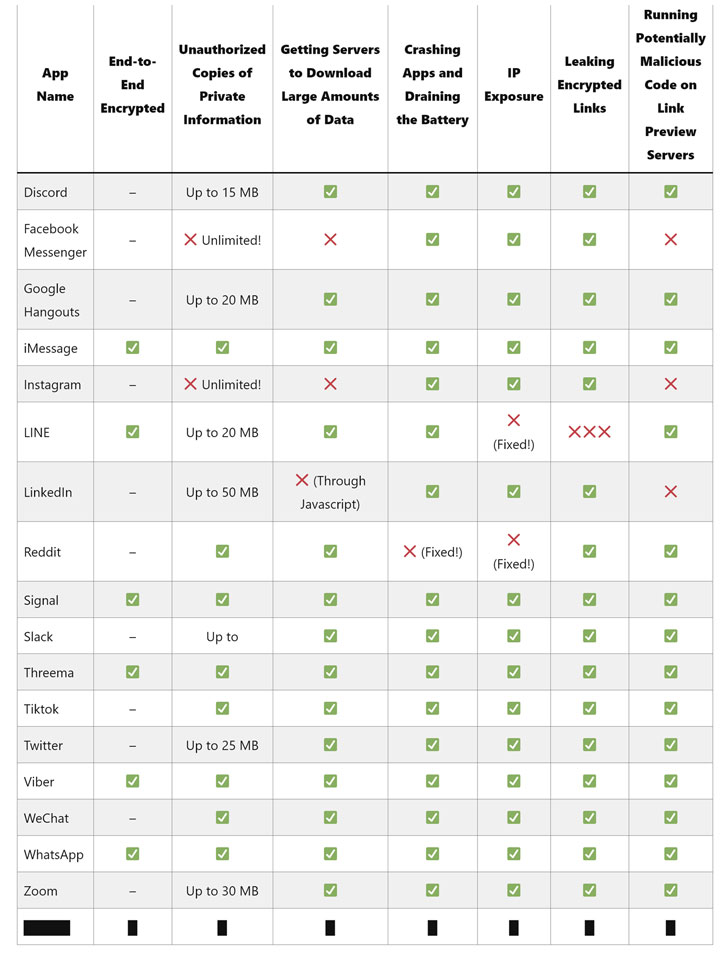
Исследователи в области кибербезопасности рассказали о новых рисках, связанных с предварительным просмотром ссылок в популярных мессенджерах. По словам специалистов, соответствующие функциональные возможности могут раскрыть IP-адреса и даже загрузить в фоне на устройство гигабайты данных.

«Отправленные в чат ссылки могут содержать конфиденциальную информацию, предназначенную исключительно для получателей. Это могут быть счета, контракты, медицинские карты и так далее», — объясняет Томми Миск.

Специалист подчеркнул, что отдельные приложения, полагающиеся на серверы для создания предварительного просмотра ссылок, могут нарушать конфиденциальность пользователя. Отправленная в закрытый чат ссылка в результате попадёт в развёрнутом виде на подконтрольные онлайн-площадки.

Предварительный просмотр ссылок — крайне распространённая функция в мессенджерах. Однако приложения вроде Signal и Wire позволяют отключить эти функциональные возможности в настройках. Есть и популярные онлайн-сервисы, которые и вовсе не создают предпросмотр: Threema, TikTok и WeChat.

Существует несколько методов генерации предпросмотра ссылок: на стороне получателя, на стороне отправителя, либо же с помощью внешнего сервера. Например, в Apple iMessage, Signal, Viber и WhatsApp используется сторона отправителя.

«Такой подход предполагает, что отправитель должен доверять ссылке, поскольку именно его приложение откроет этот URL», — продолжают исследователи.


А вот генерация превью на стороне получателя создаёт дополнительные риски. Условный злоумышленник может вычислить приблизительное местоположение пользователя, если просто отправит ссылку на управляемый им сервер.

Проблема кроется в том, что мессенджер автоматически открывает URL, чтобы создать превью. При этом параллельно раскрывается IP-адрес пользователя в отправленном на сервер ответе.

Использование внешнего сервера для создания предварительного просмотра тоже порождает вопросы: хранит ли этот сервер копию превью, если да, то как долго.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru