



Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

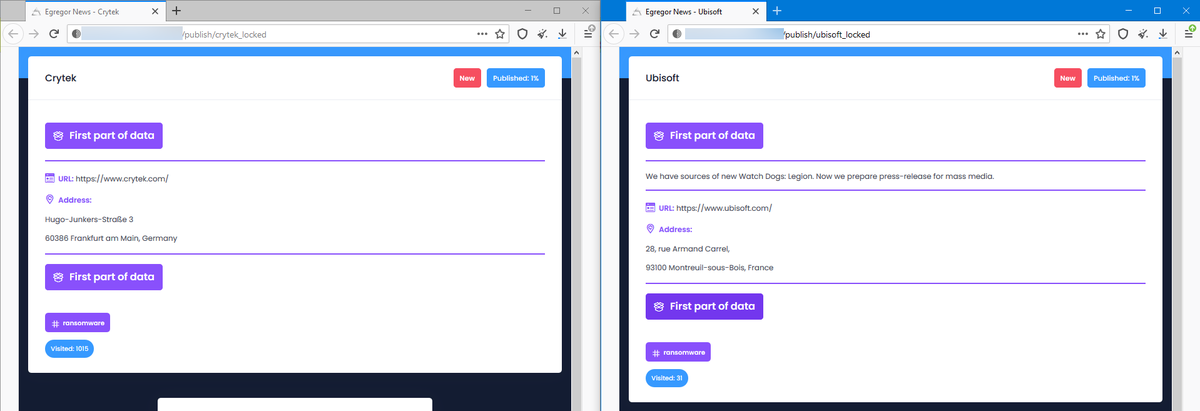
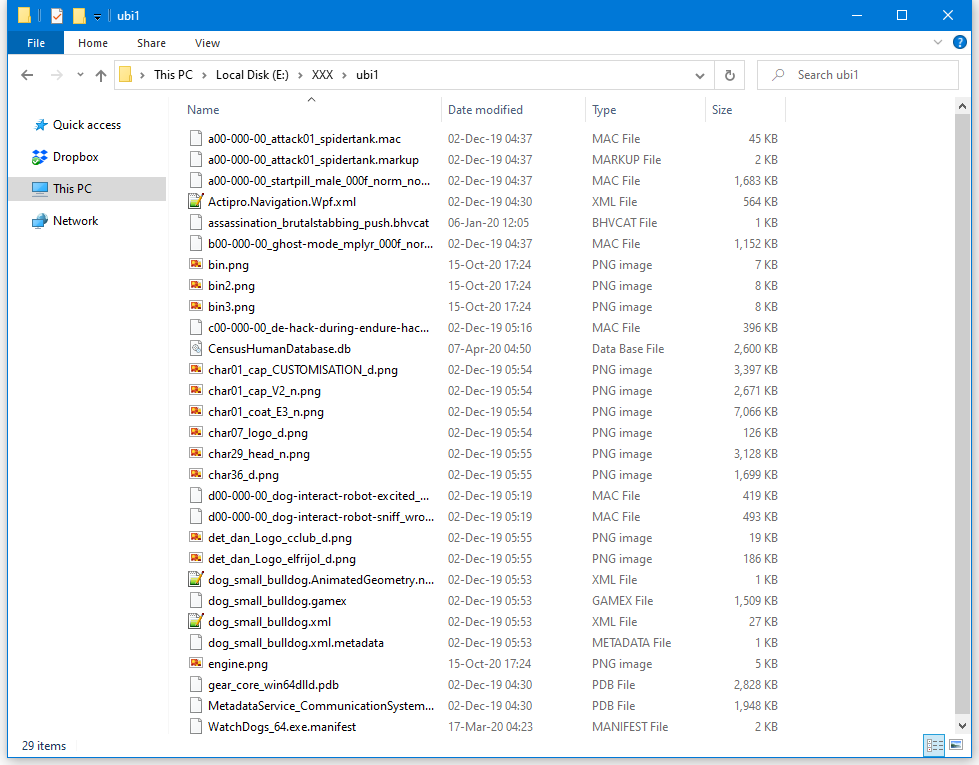
Киберпреступная группировка Egregor, занимающаяся вымогательством, слила в Сеть внутренние данные двух гигантов игровой индустрии — Ubisoft и Crytek. Более того, злоумышленники обещают опубликовать исходный код игры Watch Dogs: Legion.

Часть скомпрометированной информации разработчиков видеоигр операторы Egregor опубликовали на собственной площадке в дарквебе. Пока никто не может ответить на вопрос, как именно преступникам удалось получить доступ к закрытым данным.


Как правило, кибервымогатели используют скомпрометированную информацию в качестве дополнительного воздействия при общении с жертвой на тему выкупа.

В этот раз мы наблюдаем то же самое: группа Egregor опубликовала на своём ресурсе часть данных, пообещав в ближайшие дни слить больше файлов. Видимо, Crytek и Ubisoft хотят склонить к переговорам.

Учитывая, что среди скомпрометированных данных якобы есть исходный код популярного игрового проекта Watch Dogs, у вымогателей может получиться выйти на диалог с разработчиками.

Тем не менее на текущий момент сложно определить, действительно ли код принадлежит игре Watch Dogs: Legion, релиз которой запланирован на этот месяц. Вполне вероятно, что злоумышленники блефуют, а в их руках находятся исходники старых версий игры.


За последний год исследователи не раз сообщали Ubisoft о фишинговых атаках, нацеленных на сотрудников игрового гиганта. Возможно, именно так злоумышленники и проникли в сеть корпорации.

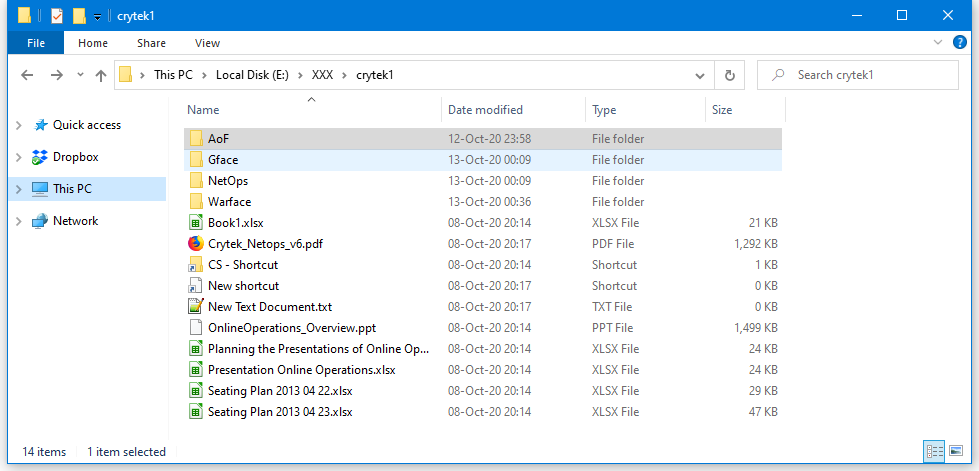
В последней утечке, кстати, Ubisoft пострадала гораздо меньше — всего 20 Мб слитых файлов. У Crytek, например, вымогатели выкрали 300 Мб, среди которых была информация о ходе разработки игровых проектов Arena of Fate и Warface.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru