



Solar appScreener 3.7 поддерживает интегрированные среды разработки

Solar appScreener 3.7 поддерживает интегрированные среды разработки

Solar appScreener 3.7 поддерживает интегрированные среды разработки

Компания «Ростелеком-Солар» выпустила очередное обновление анализатора кода приложений Solar appScreener 3.7. Ключевым изменением новой версии стала поддержка интегрированных сред разработки IntelliJ IDEA от JetBrains и Visual Studio от Microsoft для исправления уязвимостей на более ранних стадиях создания ПО.

IntelliJ IDEA представляет собой среду разработки для многих языков программирования, в частности Java, JavaScript, Python, разработанную компанией JetBrains. В свою очередь Visual Studio от Microsoft является инструментом разработки программного обеспечения, используемого для создания веб-приложений, веб-сайтов, мобильных приложений и программ Windows. Реализованная в новой версии Solar appScreener поддержка IDE-сред позволяет встраивать статический анализ приложений на уязвимости в процесс разработки уже на этапе сборки кода.

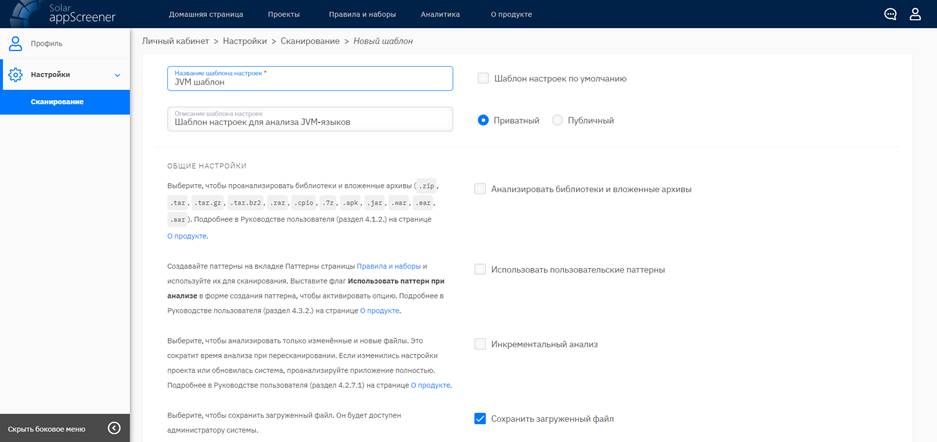
Помимо раннего обнаружения уязвимостей авторы системы поработали и над ускорением запуска сканирований. В личном кабинете Solar appScreener появился подраздел «Настройки» для создания шаблонов сканирований. Теперь пользователь анализатора может сохранить свои шаблоны настроек сканирования и использовать их для быстрого запуска проектов.


«Наряду с поддержкой наибольшего числа языков программирования среди всех аналогичных рыночных решений и расширением интеграционных возможностей нашего продукта мы значительное внимание уделяем и улучшению его функциональности. Ключевые изменения нам подсказывают сами пользователи, ориентируясь на них, мы стремимся сделать Solar appScreener самым удобным сканером кода», – отмечает Даниил Чернов, директор центра решений безопасности ПО компании «Ростелеком-Солар».

В соответствии с этой целью в Solar appScreener 3.7 была дополнена и значительно улучшена функциональность пользовательского интерфейса. Так, в разделе «О продукте» появилось руководство администратора системы. Все инструкции по установке, обновлению и настройке анализатора теперь можно скачать непосредственно из интерфейса системы, а не запрашивать у вендора.

Кроме того, повышена производительность раздела интерфейса «Подробные результаты»: теперь страница загружается быстрее, и работать с большим количеством уязвимостей будет удобнее. А в разделе «Формы создания/редактирования групп проектов, наборов правил, паттернов» появились радиокнопки «Приватный» и «Публичный», которые позволяют настроить видимость тех или иных элементов проекта сразу для всех пользователей анализатора или только для ограниченного круга лиц. В предыдущих версиях эта функциональность была представлена менее интуитивно понятным чекбоксом «Для всех пользователей».

Для повышения эффективности выявления уязвимостей в версии 3.7 разработчики дополнили базу правил новыми паттернами поиска уязвимостей для поддерживаемых языков программирования, а также расширили описания уязвимостей.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru