



Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Неустановленная киберпреступная группировка внедряет вредоносный код в легитимную службу Windows Error Reporting (WER) в рамках опасной бесфайловой атаки. Эта техника помогает обходить детектирование защитными средствами.

Если говорить откровенно, эксплуатация WER не такой уж новый метод, однако именно эта кампания, по словам специалистов Malwarebytes, интересна своими таинственными операторами.

«Преступники взламывают веб-сайты, размещают на них вредоносную нагрузку, при этом используя фреймворк CactusTorch для осуществления бесфайловых атак», — пишут эксперты в отчёте.

Впервые операции злоумышленников попали в поле зрения исследователей 17 сентября. Тогда эксперты обратили внимание на фишинговые электронные письма, в которые были вложены вредоносные документы в ZIP-архиве.

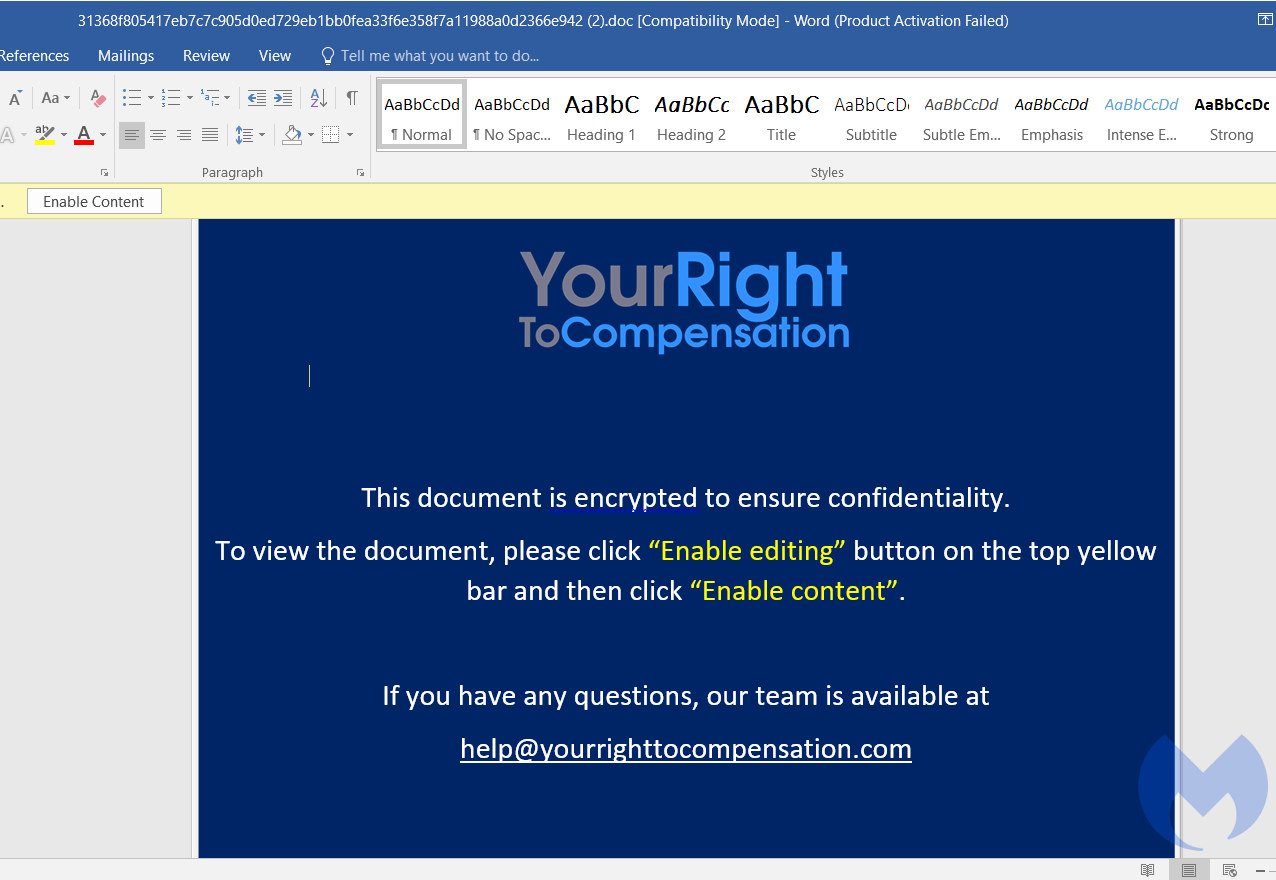
В качестве темы-приманки атакующие использовали денежную компенсацию. После открытия документа выполнялся VBA-модуль CactusTorch, который загружал .NET-пейлоад непосредственно в память Windows-устройства.

После этого происходила инъекция шелл-кода в процесс WerFault.exe (принадлежит системной службе WER). Само собой, такая атака не оставляла никаких следов на жёстком диске компьютера.


Ранее подобную технику использовал вымогатель Cerber и троян NetWire. Вредоносная программа также проверяла наличие виртуальной машины или песочницы, чтобы избежать анализа со стороны специалистов.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru