



Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру столкнулись со странными уведомлениями, точное происхождение которых на текущий момент не установлено. Некоторые полагают, что здесь замешан некий таинственный хакер.

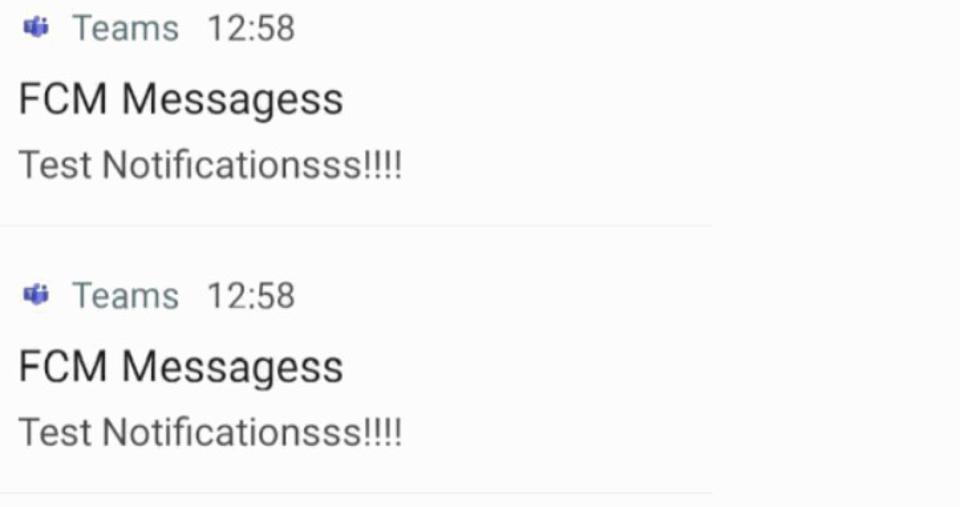
Наблюдавшие за странным поведением Android исследователи выявили одну закономерность — непонятные уведомления докучали пользователям тех девайсов, на которых были установлены приложения Google Hangouts и Microsoft Teams. 

Сообщения появлялись в связке с уже знакомыми уведомлениями, в их заголовке значилось «FCM Messages», а текст гласил: «test notification».

Сначала пользователи подумали, что это Microsoft тестирует функцию уведомлений в приложении Teams для Android, однако техногигант сам удивился таком поведению, опровергнув это предположение.

После этого к расследованию непонятных уведомлений подключились специалисты компании Sophos. Они и обратили внимание общественности на пост исследователя в области кибербезопасности под псевдонимом Abss.

Abss описывал небольшие изъяны в коде, затрагивающие множество Android-приложений. Эти недочёты позволяли получить контроль над службой FCM (Firebase Cloud Messaging).

FCM представляет собой кросс-платформенную систему уведомлений. В прошлом FCM была известна под именами Google Cloud Messaging и Android Cloud to Device Messaging.

Abss обнаружил, что код многих приложений содержал уникальные ключи, которые проверяла Firebase для аутентификации сообщений. Если потенциальный злоумышленник завладеет таким ключом, он сможет создать специальные уведомления и отправить их каждому пользователю затронутого приложения.

И там может быть не только текст. По словам Abss, атакующий может поместить в уведомления неприемлемые изображения.


Однако последняя ситуация, с которой мы начали, не выглядит как действия злоумышленника. Уведомления безобидны. Так кто же стоит за ними?

Специалисты пока не могут ответить на этот вопрос. Команда Sophos предположила, что это могла быть тестовая рассылка некоего хакера, прочитавшего отчёт Abss.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru