



DEF CON: Boeing 747 получает критические обновления через дискеты

DEF CON: Boeing 747 получает критические обновления через дискеты

DEF CON: Boeing 747 получает критические обновления через дискеты

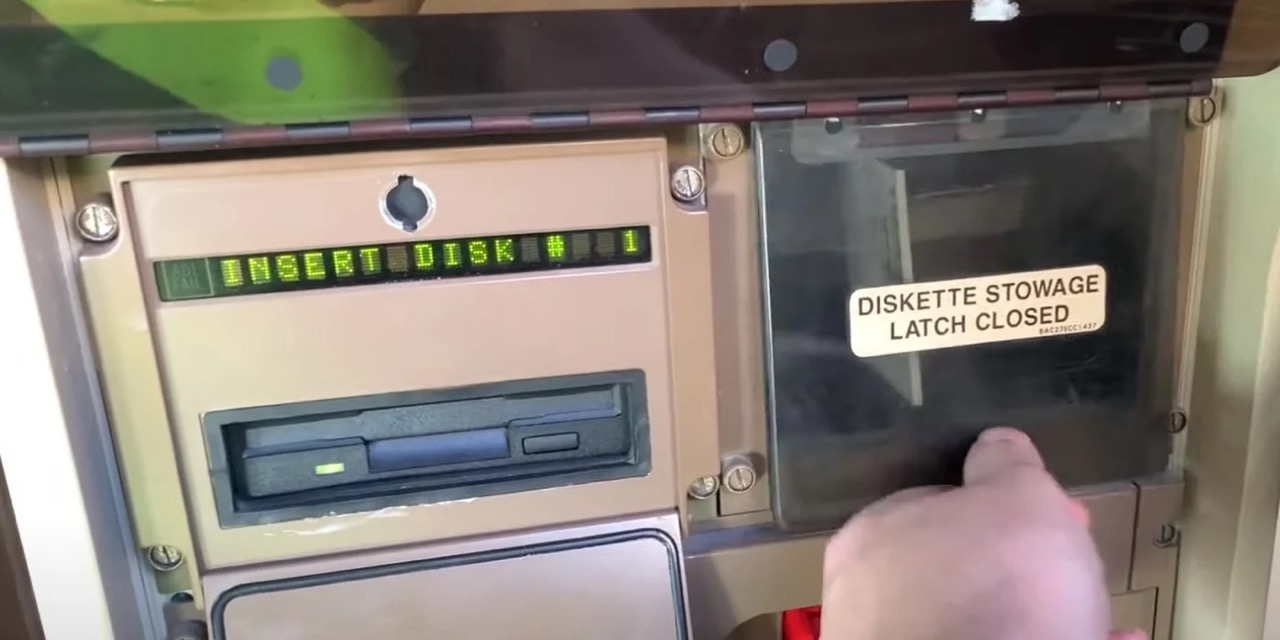
На конференции DEF CON 2020 специалисты из Pen Test Partners сообщили об интересной особенности пассажирских самолётов Boeing 747 — они получают критические обновления софта через дискеты. К такому выводу эксперты пришли после изучения одного из воздушных судов.

Как правило, авиалайнеры недоступны исследователям для подробного изучения, однако у Pen Test Partners появилась уникальная возможность пробраться на борт.

«Авиалайнеры очень дорогие, поэтому даже если вы полны решимости и желания, производители вряд ли позволят вам провести тестирование на проникновение (пентест)», — объясняет Алекс Ломас из Pen Test Partners.

Однако Ломас успел отметить кое-какие интересные детали, пока находился на борту самолёта. В частности, специалист указал на загрузчик баз данных навигатора. Олдскульным пользователям наверняка он покажется знакомым.


Другими словами, данные навигации обновляются на Boeing 747 посредством 3,5-дюймовых дискет. Здесь стоит напомнить, что данную модель самолёта разработали в конце 90-х.

«Базу данных необходимо обновлять каждые 28 дней. Для инженеров это настоящая головная боль», — продолжает Ломас.

На конференции самый популярный вопрос, адресованный Ломасу, звучал примерно так: могут ли взломать авиалайнер сидящие на дешёвых местах хакеры. Например, через систему развлечений на борту (IFE).

«Насколько мы можем судить на данный момент, между IFE и основными системами самолёта нет двусторонней связи. То есть взломать самолёт через IFE — крайне нетривиальная задача», — ответил эксперт.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru