



Google One предлагает бесплатные 15 Гб для хранения бэкапов Android, iOS

Google One предлагает бесплатные 15 Гб для хранения бэкапов Android, iOS

Google One предлагает бесплатные 15 Гб для хранения бэкапов Android, iOS

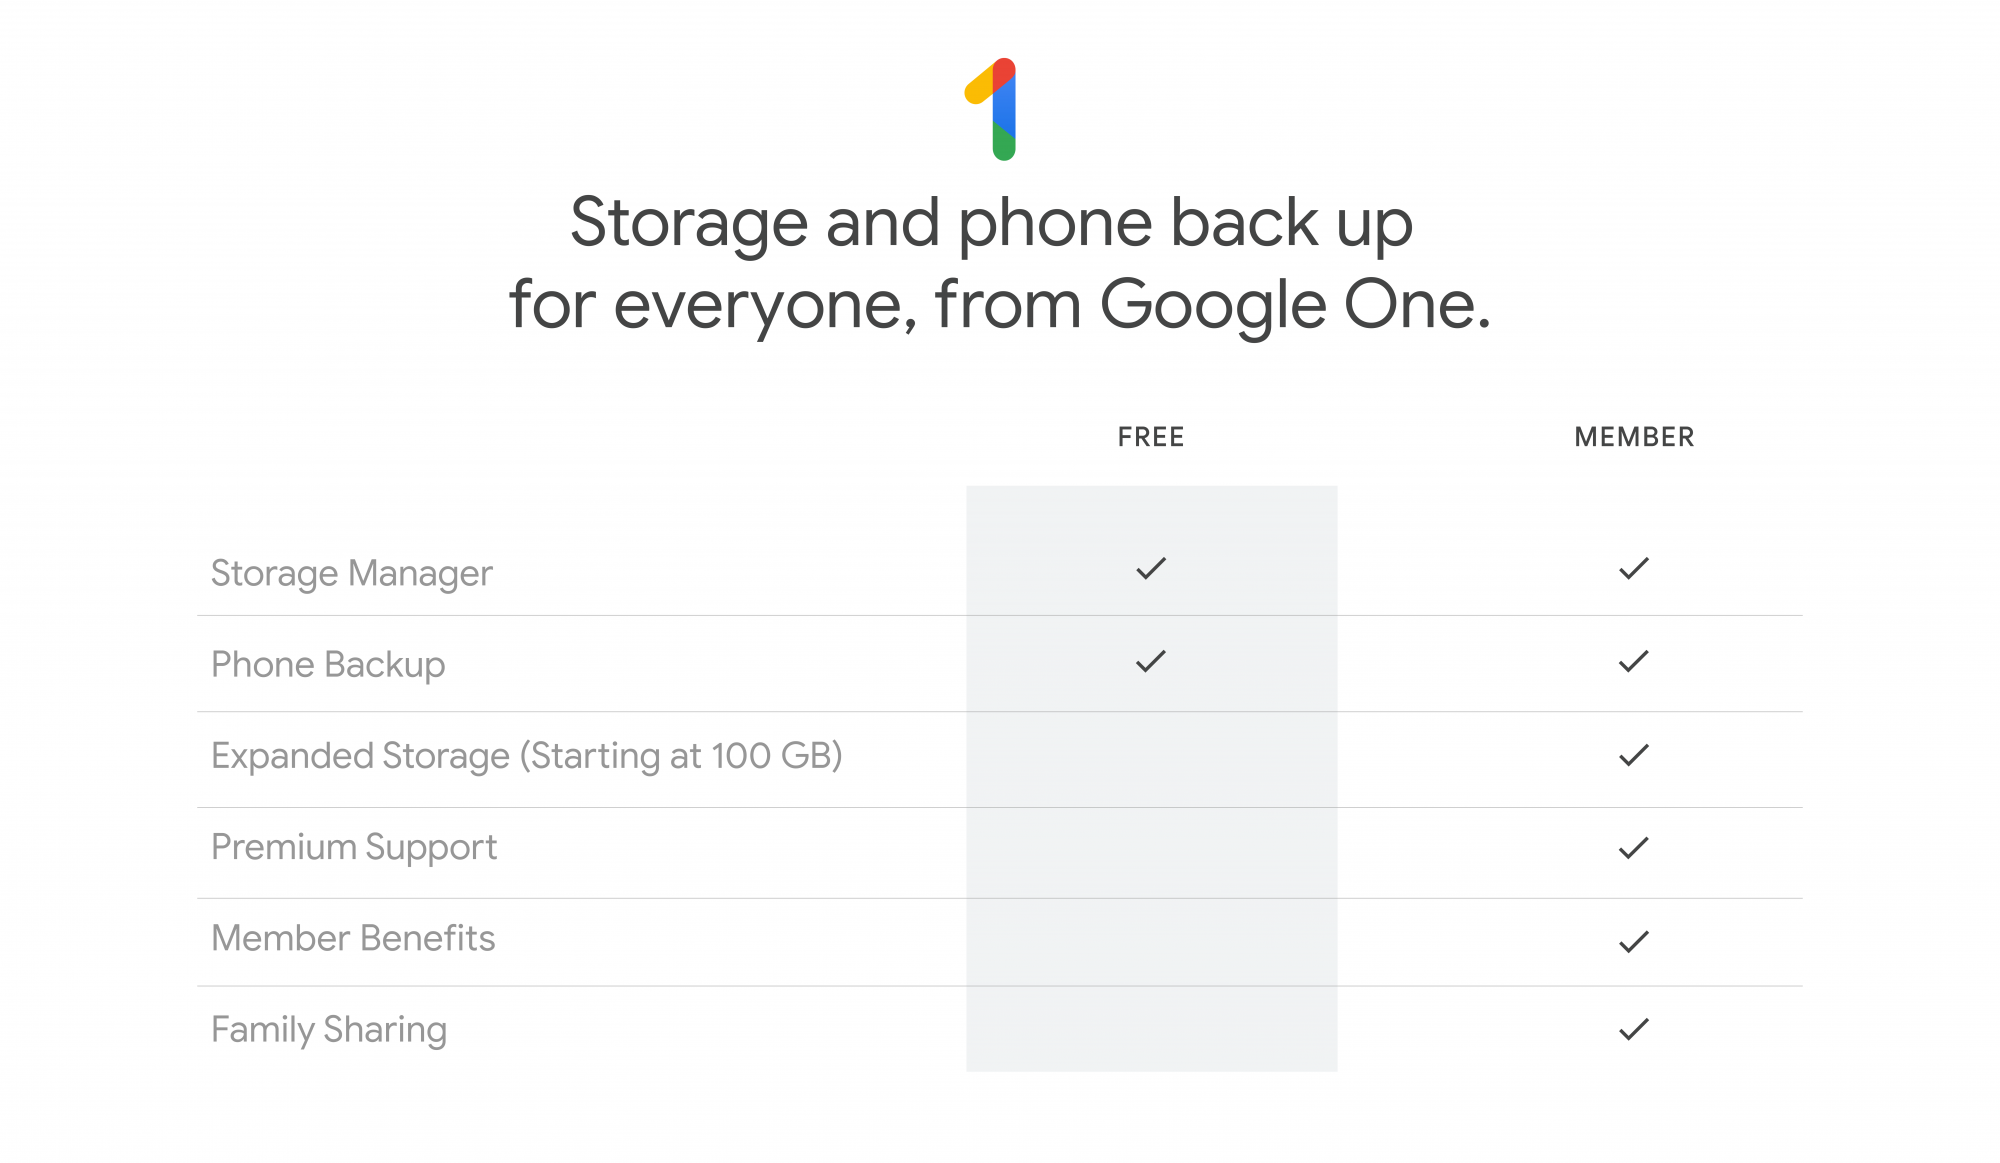
Программа подписки Google One, предлагающая купить дополнительное место в облаке, объявила об отличной акции. Любой, кто установит соответствующее мобильное приложение, сможет получить бесплатное место (15 Гб) для хранения резервных копий систем Android и iOS.

Чтобы хранить бэкапы бесплатно, даже не потребуется платного членства, однако если пользователь всё же выйдет за пределы 15 Гб, ему придётся приобрести соответствующую подписку, которая будет стоить $1,99 в месяц (за 100 Гб).


В прошлом году заплатившие пользователи Android уже могли воспользоваться данной функцией, которая позволяет сохранять ваши контакты, приложения, фотографии и видеозаписи в облаке Google.

Бесплатное место теперь доступно всем пользователям Android. Более того, с выходом мобильного приложения Google One для iOS разработчики обещают предоставить те же условия и для пользователей операционной системы от Apple.

Помимо этого, Google также анонсировал новый инструмент для управления хранилищем, который будет доступен как в приложении, так в веб-версии. С помощью этого менеджера можно удалять файлы и резервные копии, если у вас закончилось место.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru