



Twitter-аккаунты Гейтса, Илона Маска, Обамы распространяли криптоскам

Twitter-аккаунты Гейтса, Илона Маска, Обамы распространяли криптоскам

Twitter-аккаунты Гейтса, Илона Маска, Обамы распространяли криптоскам

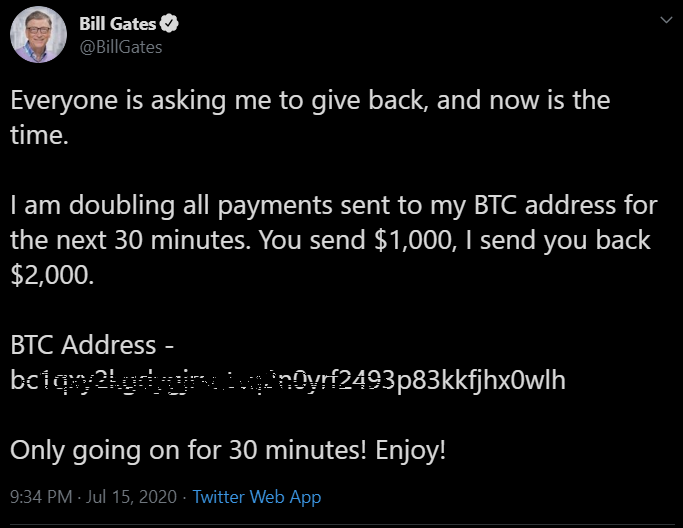
Злоумышленники взломали несколько популярных аккаунтов в Twitter, чтобы с их помощью распространять рекламу мошеннических схем с криптовалютой. Среди задействованных учётных записей были принадлежащие Биллу Гейтсу, Илону Маску и Бараку Обаме аккаунты.

В определённый момент пользователи социальной платформы обратили внимание на нетипичное поведение знакомых аккаунтов. В частности, верифицированные учётные записи просили подписчиков перевести деньги на блокчейн-адрес, что впоследствии должно принести им выгоду.

К слову, учётные записи бывшего вице-президента США Джо Байдена и экс-главы страны Барака Обамы также стала жертвой киберпреступников. Полный список скомпрометированных аккаунтов выглядит так:

  • Билл Гейтс.
  • Илон Маск.
  • Джефф Безос.
  • Джо Байден.
  • Барак Обама.
  • Майкл Блумберг.
  • Уоррен Баффетт.
  • Apple.
  • Канье Уэст.
  • Уиз Халифа.
  • Ким Кардашьян.
  • Флойд Мейвезер.
  • Uber.
  • CoinDesk.
  • Binance.
  • Bitcoin.
  • Gemini.


Представители Twitter уже прокомментировали взлом учётных записей:

«Мы в курсе инцидента, затронувшего аккаунты в Twitter. В настоящее время мы расследуем взлом и ищем пути устранения последствий. В скором времени мы предоставим всем новую информацию».

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru