



Microsoft рассказала, как заблокировать крупные обновления Windows 10

Microsoft рассказала, как заблокировать крупные обновления Windows 10

Microsoft рассказала, как заблокировать крупные обновления Windows 10

В новой документации Microsoft корпорация привела групповые политики и отдельные настройки системного реестра, которые помогут пользователям указать конкретные версии Windows, на которых они хотят остаться. Таким образом, появится возможность избавиться от всех будущих нежелательных обновлений операционной системы.

С майским апдейтом Windows 10 (May 2019 Update) Microsoft представила новую функцию, позволяющую отсрочить обновления Windows 10 (включая опциональные) на срок до 35 дней. Соответствующая настройка есть в Windows Update.

Корпоративные версии операционной системы допускают отсрочку необязательных апдейтов Windows на срок до 365 дней.

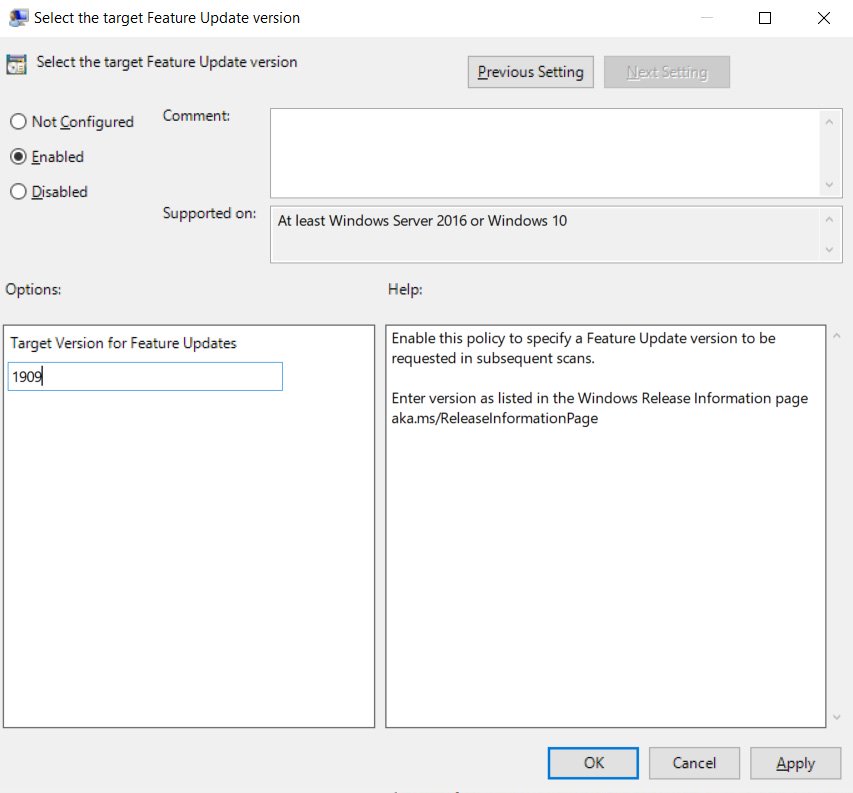
Теперь Microsoft рассказала о политике Windows «TargetReleaseVersionInfo», способной запретить установку опциональных обновлений Windows 10.

Эта настройка также ограничит инсталляцию новых версий ОС до тех пор, пока срок поддержки текущей версии пользователя не подойдёт к концу. В настоящее время опция доступна для Windows 10 Pro и других корпоративных релизов.

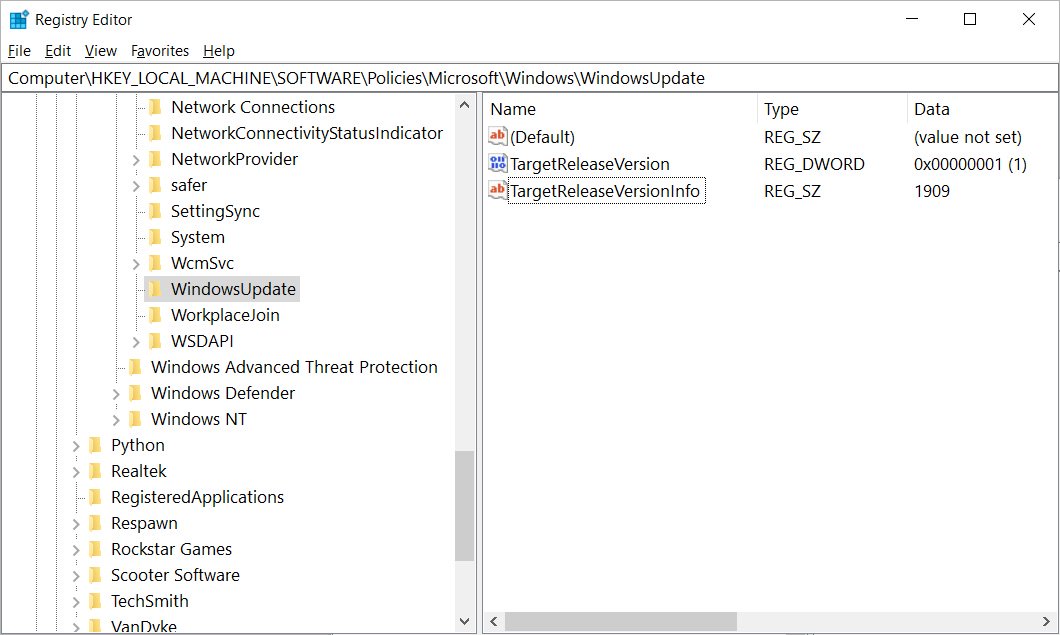
Чтобы зафиксировать конкретную версию Windows, нужно проследовать в ветку системного реестра HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate и установить параметр «TargetReleaseVersion» со значением «1». Далее потребуется создать новую строку под названием «TargetReleaseVersionInfo» и вписать туда номер желаемой версии Windows 10.

Например, если вы хотите остановиться на Windows 10 1909, вам нужно ввести значение «1909».

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru