



Apple, Google не будут отслеживать контакты людей по завершении пандемии

Apple, Google не будут отслеживать контакты людей по завершении пандемии

Apple, Google не будут отслеживать контакты людей по завершении пандемии

В конце прошлой недели Apple и Google подробно обсудили свои планы в отношении системы автоматического отслеживания распространения коронавирусной инфекции COVID-19. Одним из ключевых моментов, интересующих пользователей, стал вопрос использования системы по завершении пандемии.

Обе корпорации запустили совместный FAQ, с которым можно ознакомиться на этой веб-странице (PDF). По словам представителей, техногиганты получили приличное количество обратной связи, чтобы внести в свои разработки существенные изменения.

Впервые с того момента, как Google и Apple объявили о своих намерениях отслеживать контакты людей, обе корпорации заверили пользователей, что после окончания пандемии они отключат вышеупомянутые сервисы.

В частности, разработчики отметили, что специально созданные для этих целей API не планируется поддерживать бесконечно.

Само собой, Apple и Google хотят успокоить людей, поскольку с самого начала пользователи обеспокоились из-за возможных проблем с конфиденциальностью.

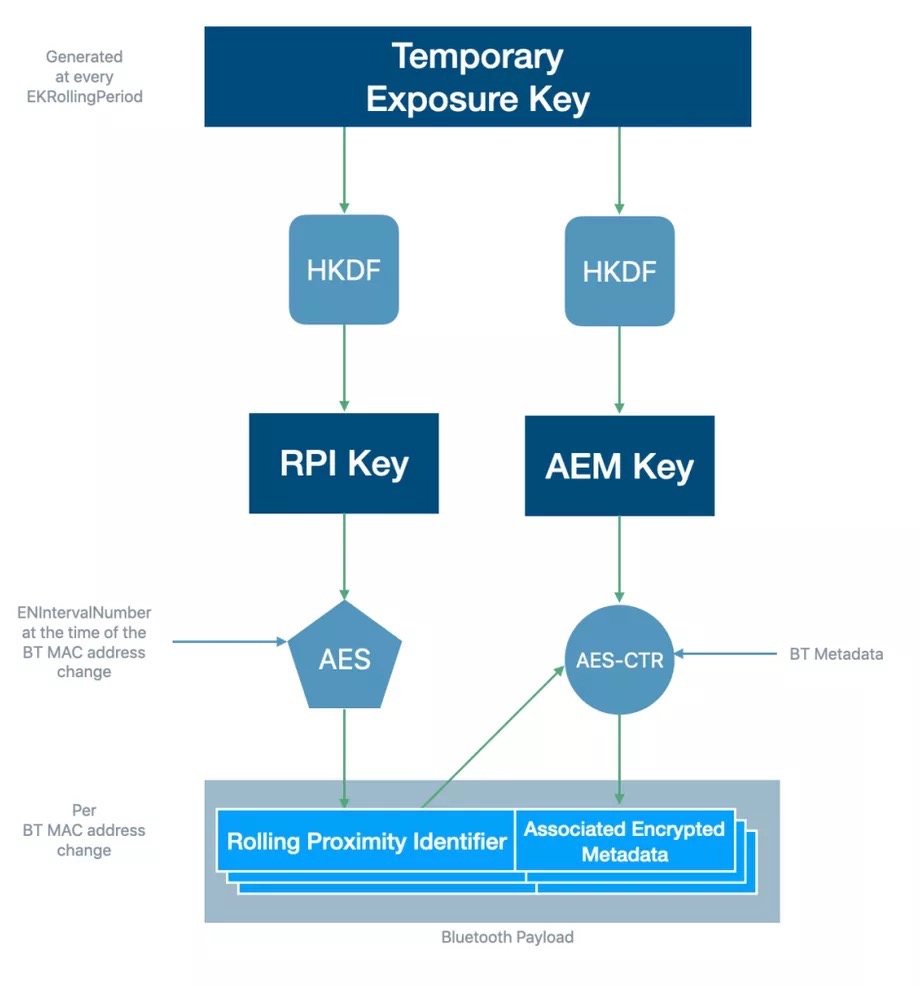
Сотрудники компаний убеждают, что ключи отслеживания будут генерироваться случайным образом ежедневно. Однако при этом ключ отправляется в центральную базу данных, если пользователь пожелает сообщить о своём положительном диагнозе. 

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru