



Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

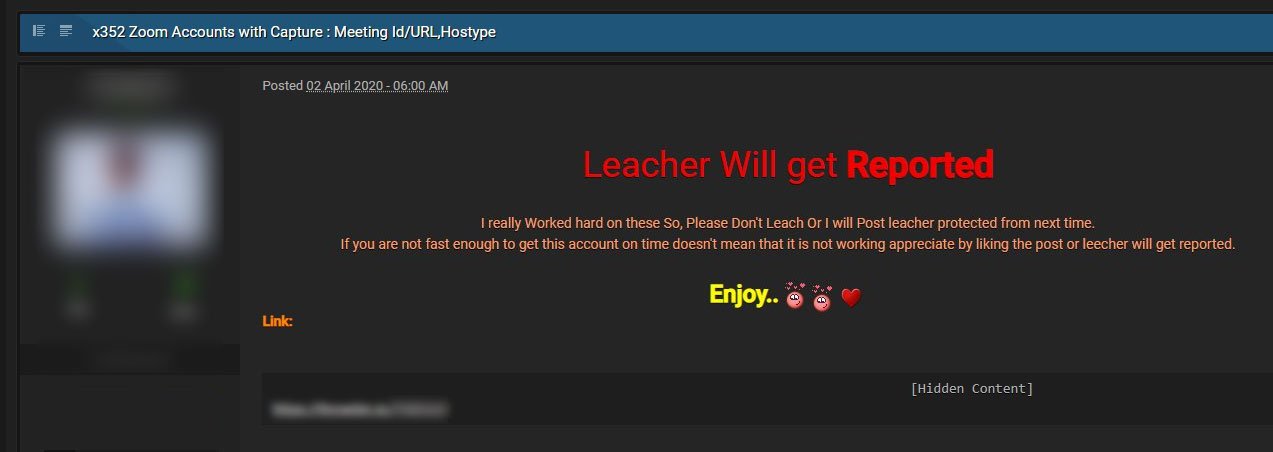
Киберпреступники продают на хакерских форумах и площадках дарквеба более 500 тыс. аккаунтов, принадлежащих пользователям популярного сервиса для видеоконференций Zoom. При этом за каждую учётную запись злоумышленники просят исключительно символичную сумму или вообще отдают бесплатно.

Очевидно, что выставленные на продажу учётные данные злоумышленники добыли с помощью атак вида credential stuffing: сначала преступники использовали базы утечек для подбора рабочих комбинаций «логин-пароль», а затем собрали актуальные учётные данные в список, который сейчас продаётся на хакерских форумах.

По мнению специалистов компании Cyble, преступники хотят укрепить свою репутацию в хакерской среде, именно поэтому они предлагают скомпрометированные данные почти даром.

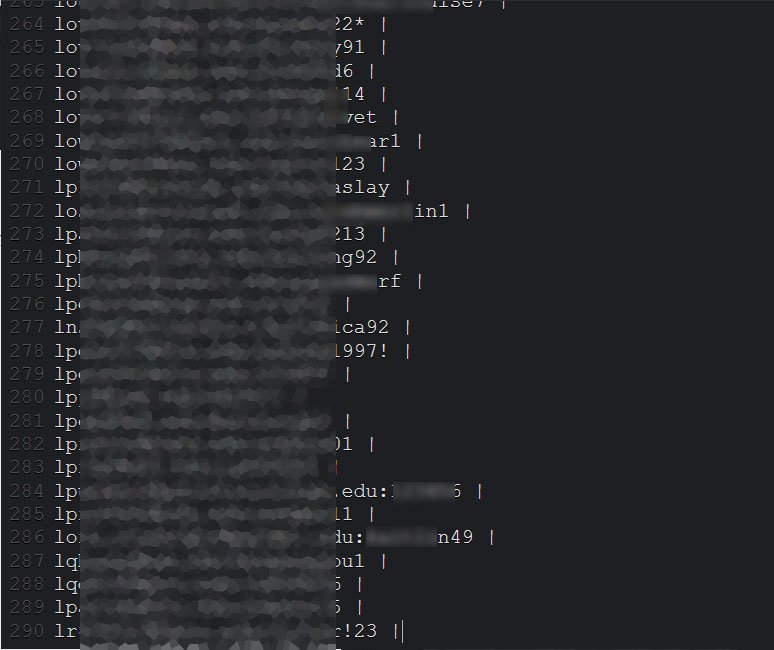
Доступ к аккаунтам пользователей передаётся через сайты, позволяющие делиться текстовыми данными. Злоумышленники публикуют на этих ресурсах адреса электронной почты и соответствующие им пароли.

На скриншоте ниже представлена часть опубликованных учётных данных, принадлежащих сотрудникам американских университетов.

Проанализировав часть продаваемых данных, эксперты заключили, что добрая их часть уже до этого фигурировала в старых утечках.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru