



Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

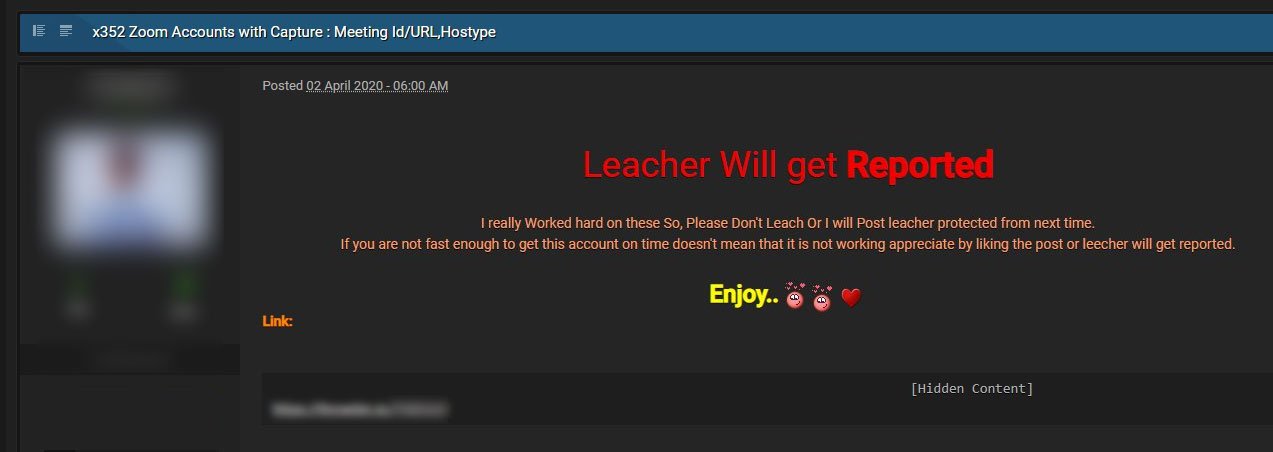
Киберпреступники продают на хакерских форумах и площадках дарквеба более 500 тыс. аккаунтов, принадлежащих пользователям популярного сервиса для видеоконференций Zoom. При этом за каждую учётную запись злоумышленники просят исключительно символичную сумму или вообще отдают бесплатно.

Очевидно, что выставленные на продажу учётные данные злоумышленники добыли с помощью атак вида credential stuffing: сначала преступники использовали базы утечек для подбора рабочих комбинаций «логин-пароль», а затем собрали актуальные учётные данные в список, который сейчас продаётся на хакерских форумах.

По мнению специалистов компании Cyble, преступники хотят укрепить свою репутацию в хакерской среде, именно поэтому они предлагают скомпрометированные данные почти даром.

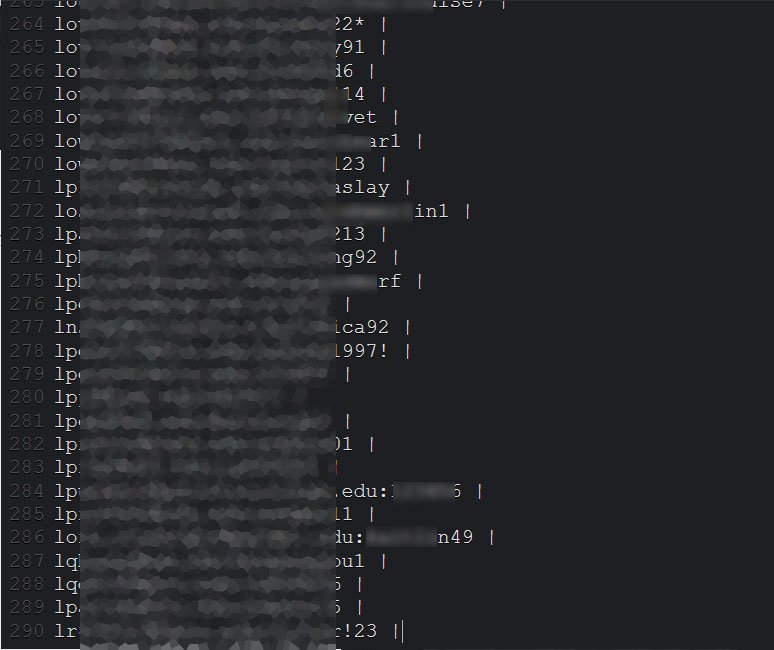
Доступ к аккаунтам пользователей передаётся через сайты, позволяющие делиться текстовыми данными. Злоумышленники публикуют на этих ресурсах адреса электронной почты и соответствующие им пароли.

На скриншоте ниже представлена часть опубликованных учётных данных, принадлежащих сотрудникам американских университетов.

Проанализировав часть продаваемых данных, эксперты заключили, что добрая их часть уже до этого фигурировала в старых утечках.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru