



Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

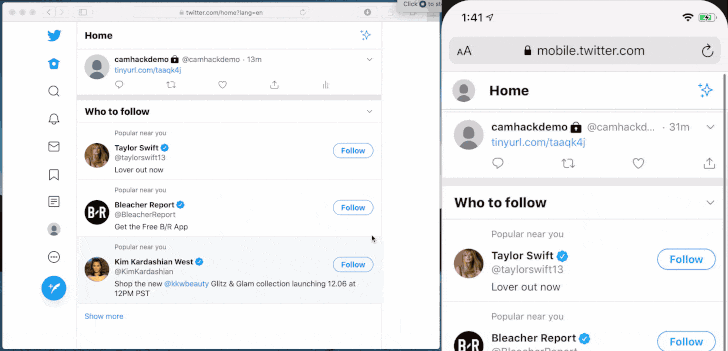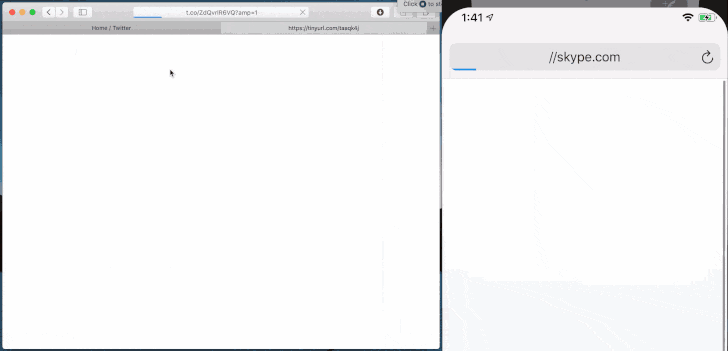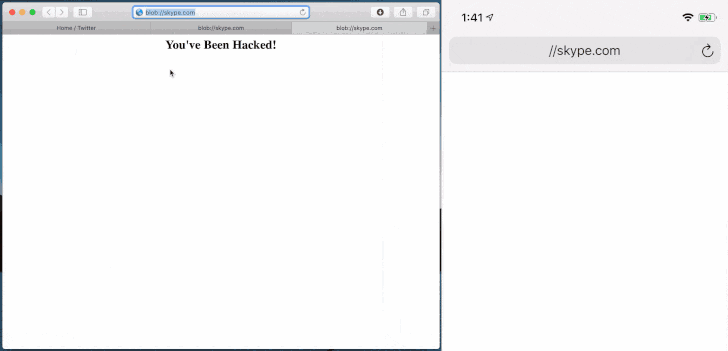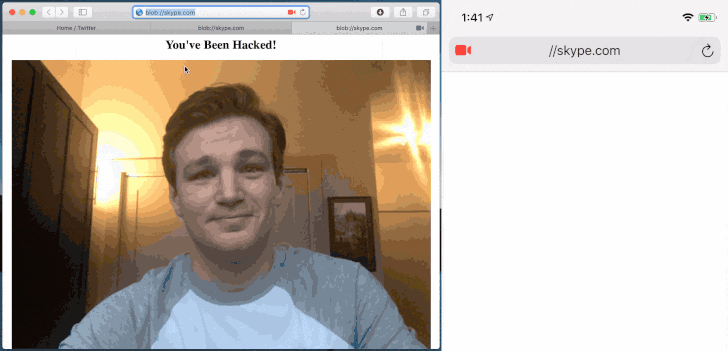
Пользователи устройств iPhone, MacBook и iMac подвергают риску свою конфиденциальность в процесс веб-сёрфинга. Не только вредоносные, но и вполне легитимные сайты могут скрытно использовать камеру, микрофон и службы геолокации.

Причина — связка уязвимостей, позволяющая с помощью браузера Safari получить доступ к аппаратным составляющим устройства.

Что касается изначально безобидных сайтов, на их страницах может размещаться реклама, эксплуатирующая серию брешей в устройствах Apple. Таким образом, у удалённого злоумышленника будет возможность тайком использовать камеру, микрофон и даже определить местоположение пользователя.

Известно, что Apple выплатила $75 тыс. этичному хакеру Райану Пикрену, который помог корпорации понять суть уязвимостей и даже продемонстрировал их эксплуатацию. Есть мнение, что злоумышленники не успели задействовать эти бреши в реальных атаках.

Разработчики Apple устранили все проблемы безопасности сразу двумя апдейтами. Первый был выпущен 28 января 2020 года (Safari 13.0.5), второй — 24 марта (Safari 13.1).

«Если владелец вредоносного сайта пожелал бы заполучить доступ к камере, ему бы пришлось замаскировать свой ресурс под один из популярных сервисов видеоконференции — Skype или Zoom», — объясняет Пикрен.

С помощью цепочки уязвимостей, на которую указал исследователь, вредоносный сайт мог замаскироваться под любой легитимный ресурс.

В общей сложности эксперт описал семь брешей, которым присвоили следующие идентификаторы: CVE-2020-3852, CVE-2020-3864, CVE-2020-3865, CVE-2020-3885, CVE-2020-3887, CVE-2020-9784, CVE-2020-9787.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru