


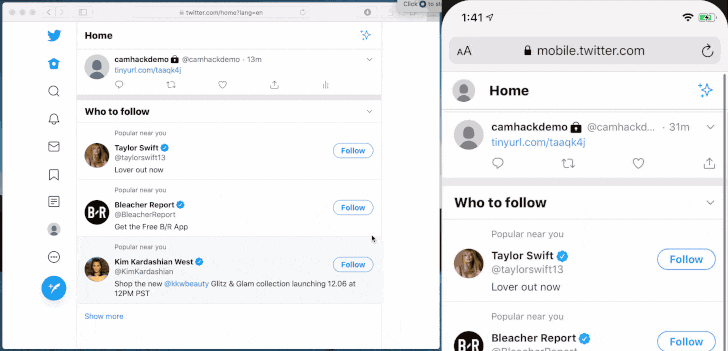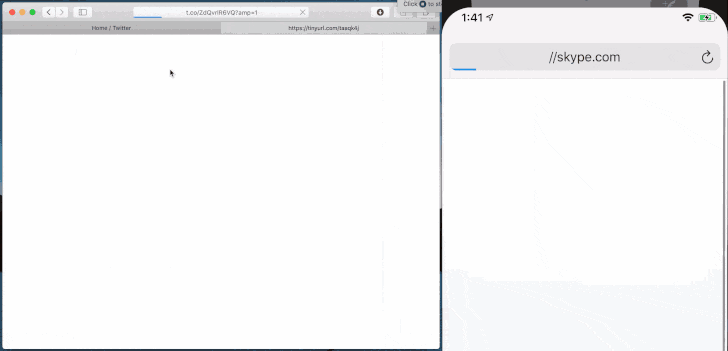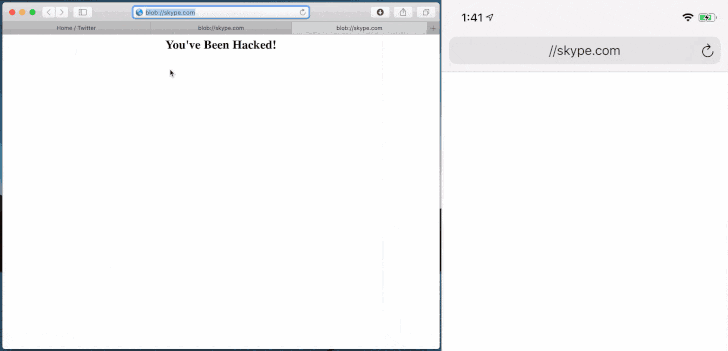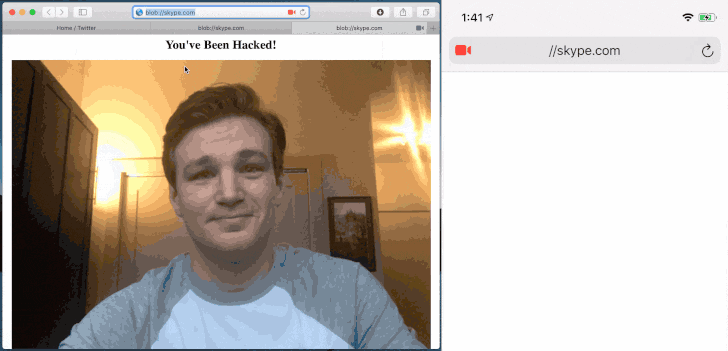

Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Любой сайт мог тайком использовать камеру и микрофон iPhone и MacBook

Пользователи устройств iPhone, MacBook и iMac подвергают риску свою конфиденциальность в процесс веб-сёрфинга. Не только вредоносные, но и вполне легитимные сайты могут скрытно использовать камеру, микрофон и службы геолокации.

Причина — связка уязвимостей, позволяющая с помощью браузера Safari получить доступ к аппаратным составляющим устройства.

Что касается изначально безобидных сайтов, на их страницах может размещаться реклама, эксплуатирующая серию брешей в устройствах Apple. Таким образом, у удалённого злоумышленника будет возможность тайком использовать камеру, микрофон и даже определить местоположение пользователя.

Известно, что Apple выплатила $75 тыс. этичному хакеру Райану Пикрену, который помог корпорации понять суть уязвимостей и даже продемонстрировал их эксплуатацию. Есть мнение, что злоумышленники не успели задействовать эти бреши в реальных атаках.

Разработчики Apple устранили все проблемы безопасности сразу двумя апдейтами. Первый был выпущен 28 января 2020 года (Safari 13.0.5), второй — 24 марта (Safari 13.1).

«Если владелец вредоносного сайта пожелал бы заполучить доступ к камере, ему бы пришлось замаскировать свой ресурс под один из популярных сервисов видеоконференции — Skype или Zoom», — объясняет Пикрен.

С помощью цепочки уязвимостей, на которую указал исследователь, вредоносный сайт мог замаскироваться под любой легитимный ресурс.

В общей сложности эксперт описал семь брешей, которым присвоили следующие идентификаторы: CVE-2020-3852, CVE-2020-3864, CVE-2020-3865, CVE-2020-3885, CVE-2020-3887, CVE-2020-9784, CVE-2020-9787.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru