



ФБР арестовало гражданина России, связанного с платформой Deer.io

ФБР арестовало гражданина России, связанного с платформой Deer.io

ФБР арестовало гражданина России, связанного с платформой Deer.io

ФБР арестовало гражданина России, который, предположительно, поддерживал продажу взломанных учётных записей и персональных данных пользователей Сети. Подозреваемого задержали в субботу, 7 марта, в аэропорте имени Джона Кеннеди (Нью-Йорк).

Кирилл Викторович Фирсов, как считает ФБР, управлял платформой Deer.io (похожа по принципу работы на Shopify), на которой располагались онлайн-магазины, занимающиеся нелегальной деятельностью.

В соответствующем ордере на арест указано, что Фирсов принимал участие в работе платформы Deer.io с самого её запуска — октября 2013 года.

Сервис Deer.io позволяет размещать онлайн-магазины за $12 в месяц. По словам самого обвиняемого, на площадке его проекта работали более 24 тыс. магазинов, которые принесли Deer.io более $17 миллионов.

Американские правоохранители завели уголовное дело, согласно которому Deer.io почти полностью использовалась в киберпреступных целях. При этом сами представители платформы убеждали, что она выступает хостингом исключительно для легитимного бизнеса.

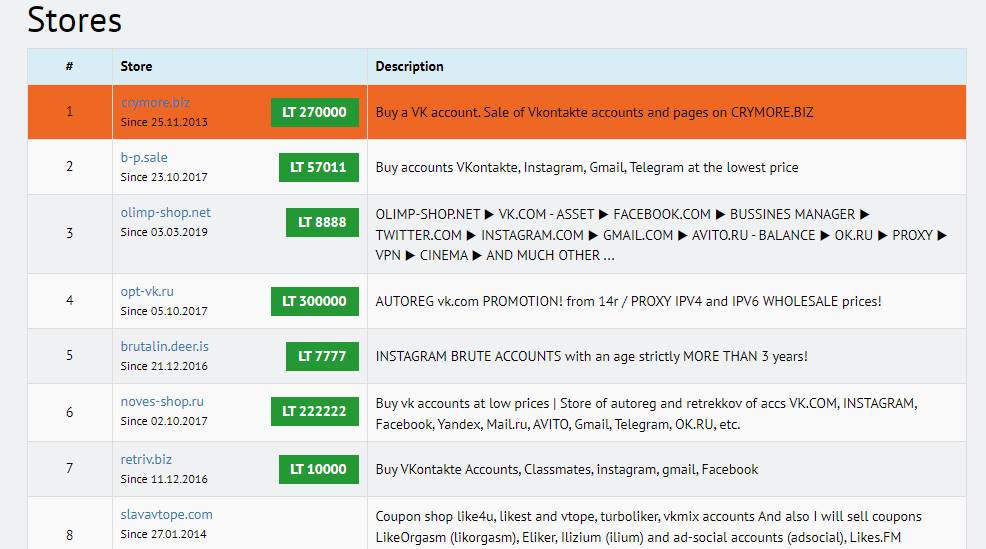
Сотрудники ФБР нашли на площадке Фирсова магазины, продающие доступ к взломанным аккаунтам, серверам и персональным данным пользователей (номерам социального страхования, датам рождений, физическим адресам).

При этом правоохранители заявили, что Фирсов был в курсе того, какие «клиенты» пользуются его платформой. Боле того, подозреваемый не раз рекламировал Deer.io на форумах киберпреступной тематики.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru