



Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Семейство программ-вымогателей Mailto (NetWalker) научилось внедрять вредоносный код в легитимный системный процесс Проводника Windows (Windows Explorer). Благодаря этой тактике шифровальщик успешно обходит детектирование антивирусными средствами.

Впервые исследователи в области кибербезопасности заметили Mailto в августе 2019 года. Имя вымогатель получил из-за расширения, которое он добавляет к зашифрованным файлам.

Углубившись в анализ вредоноса, эксперты пришли к выводу, что его авторы называют его иначе — «NetWalker». Также специалисты сообщили, что Mailto атакует не только обычных пользователей, но и стремится проникнуть в корпоративные сети, чтобы потом зашифровать все подключённые устройства.

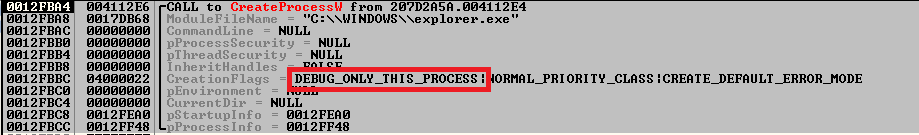
Совсем недавно разработчики шифровальщика оснастили своё детище возможностью прятать код в процессе Windows Explorer. Для этого вредонос использует интересную методику: Mailto запускает процесс в режиме отладки, после чего использует специальный API вроде WaitForDebugEvent для внедрения вредоносного кода.

В результате совершенно легитимный системный процесс explorer.exe выполнит злонамеренную нагрузку. Исследователи из Quick Heal поделились скриншотом, на котором отчётливо видна инъекция кода вымогателя:

Далее Mailto создаёт объект автозапуска в реестре Windows и уничтожает все теневые копии, чтобы жертва не смогла восстановить зашифрованные файлы.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru