



Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Шифровальщик Mailto внедряется в Проводник Windows и обходит антивирусы

Семейство программ-вымогателей Mailto (NetWalker) научилось внедрять вредоносный код в легитимный системный процесс Проводника Windows (Windows Explorer). Благодаря этой тактике шифровальщик успешно обходит детектирование антивирусными средствами.

Впервые исследователи в области кибербезопасности заметили Mailto в августе 2019 года. Имя вымогатель получил из-за расширения, которое он добавляет к зашифрованным файлам.

Углубившись в анализ вредоноса, эксперты пришли к выводу, что его авторы называют его иначе — «NetWalker». Также специалисты сообщили, что Mailto атакует не только обычных пользователей, но и стремится проникнуть в корпоративные сети, чтобы потом зашифровать все подключённые устройства.

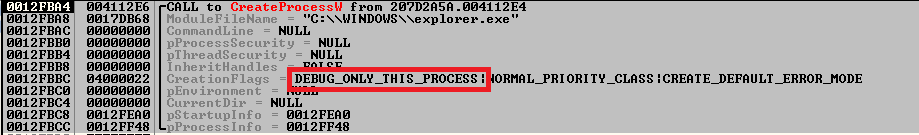
Совсем недавно разработчики шифровальщика оснастили своё детище возможностью прятать код в процессе Windows Explorer. Для этого вредонос использует интересную методику: Mailto запускает процесс в режиме отладки, после чего использует специальный API вроде WaitForDebugEvent для внедрения вредоносного кода.

В результате совершенно легитимный системный процесс explorer.exe выполнит злонамеренную нагрузку. Исследователи из Quick Heal поделились скриншотом, на котором отчётливо видна инъекция кода вымогателя:

Далее Mailto создаёт объект автозапуска в реестре Windows и уничтожает все теневые копии, чтобы жертва не смогла восстановить зашифрованные файлы.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru