



С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

Исследователи из компании ClearSky, специализирующейся на кибербезопасности, изучили кампании иранских правительственных хакеров и выяснили, что основная цель таких группировок в 2019 году заключалась в эксплуатации максимального количества уязвимостей в корпоративных VPN-сервисах.

Многим экспертам прошлый год запомнился постоянно всплывающими проблемами безопасности в VPN. Среди уязвимых сервисов были отмечены разработки Pulse Secure, Palo Alto Networks, Fortinet и Citrix.

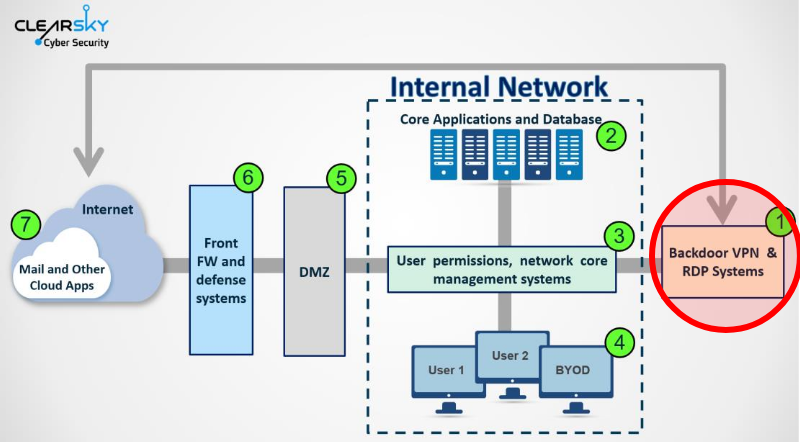
Согласно отчёту ClearSky, иранские хакеры старались как можно скорее использовать бреши в VPN, информация о которых уже просочилась в общий доступ. Конечной целью была установка бэкдоров в сети компаний по всему миру.

По словам исследователей, киберпреступники атаковали ИТ, телекоммуникационную, нефтяную, газовую и авиационную сферы. Отдельные атаки произошли спустя какие-то часы после раскрытия информации о соответствующих VPN-уязвимостях.

Команда ClearSky заявила, что их отчёт рассеивает миф о том, что иранские хакеры менее одарённые и опасные, чем российские, китайские или северокорейские. Отчасти «компетентность» киберпреступников из Ирана подтверждается разработанной ими методикой, позволяющей в самые короткие сроки использовать свежие уязвимости в атаках.

Таким образом, в 2019 году Иран задействовал следующие бреши в своих операциях: CVE-2019-11510 в Pulse Secure Connect VPN, CVE-2018-13379 в Fortinet FortiOS VPN и CVE-2019-1579 в Palo Alto Networks Global Protect.

Помимо этого, правительственные хакеры разработали собственные вредоносные программы, адаптированные под свои цели:

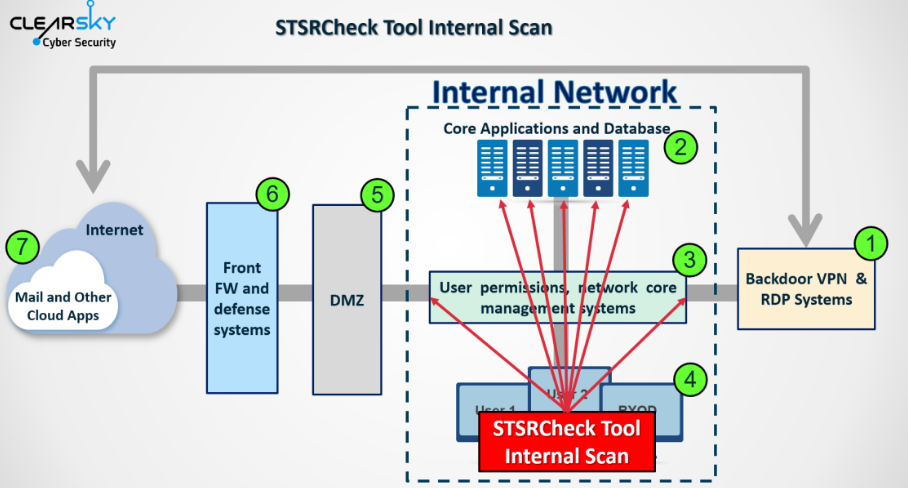
  • STSRCheck — инструмент для маппинга баз данных и открытых портов.
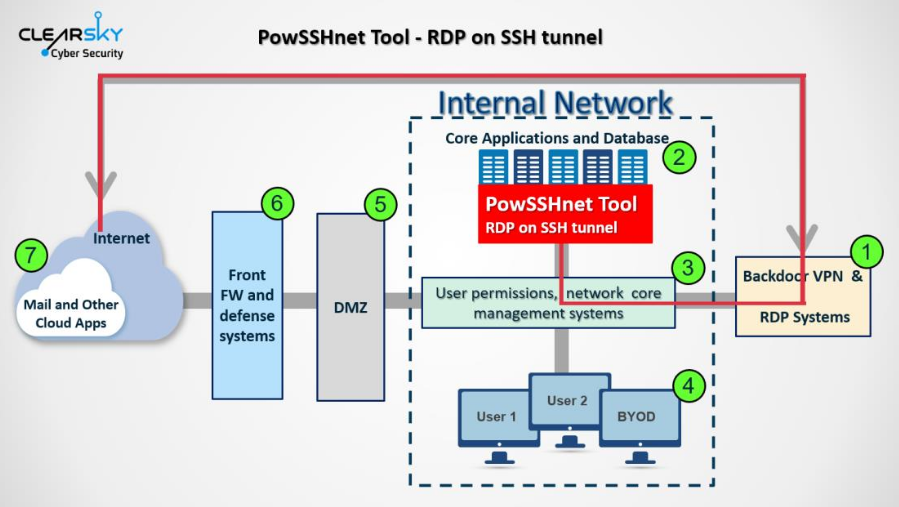
  • POWSSHNET — бэкдор собственной разработки, осуществляющий туннелирование RDP-over-SSH.
  • Кастомные VBScripts — скрипты для загрузки текстовых файлов с командных серверов C&C.
  • Port.exe — инструмент для сканирования портов определённого IP-адреса.

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru