



С 2018 по 2019 год число переходов на сайты мошенников выросло в 13 раз

С 2018 по 2019 год число переходов на сайты мошенников выросло в 13 раз

С 2018 по 2019 год число переходов на сайты мошенников выросло в 13 раз

2019 год продемонстрировал всплеск активности онлайн-мошенников, занимающихся рассылками и размещением объявлений, в которых пользователю обещают крупные деньги. Об этом сообщают аналитики антивирусной компании «Лаборатория Касперского».

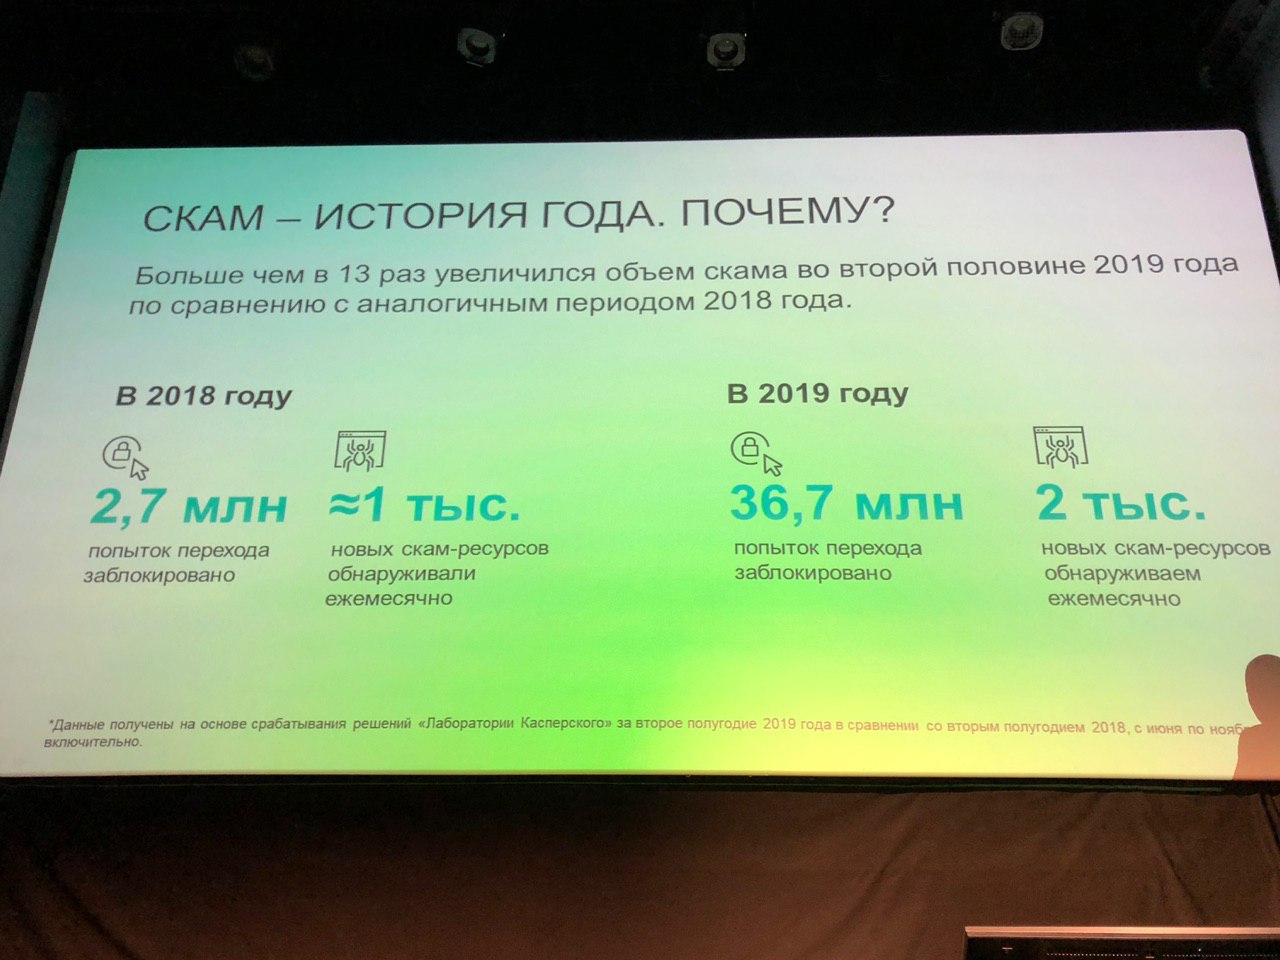
Защитные решения Kaspersky за вторую половину этого года заблокировали в 13 раз больше переходов на мошеннические ресурсы, чем это было в 2018 году.

Для сравнения исследователи приводят две цифры: 2,7 миллионов заблокированных переходов на сайты злоумышленников (2018 год) против 36,7 миллионов заблокированных переродов (2019 год). Период, за который брались данные, — с июня по декабрь.

Также специалисты поделились и другой удручающей статистикой: с лета этого года «Лаборатория Касперского» ежемесячно фиксирует почти две тысячи мошеннических веб-ресурсов.

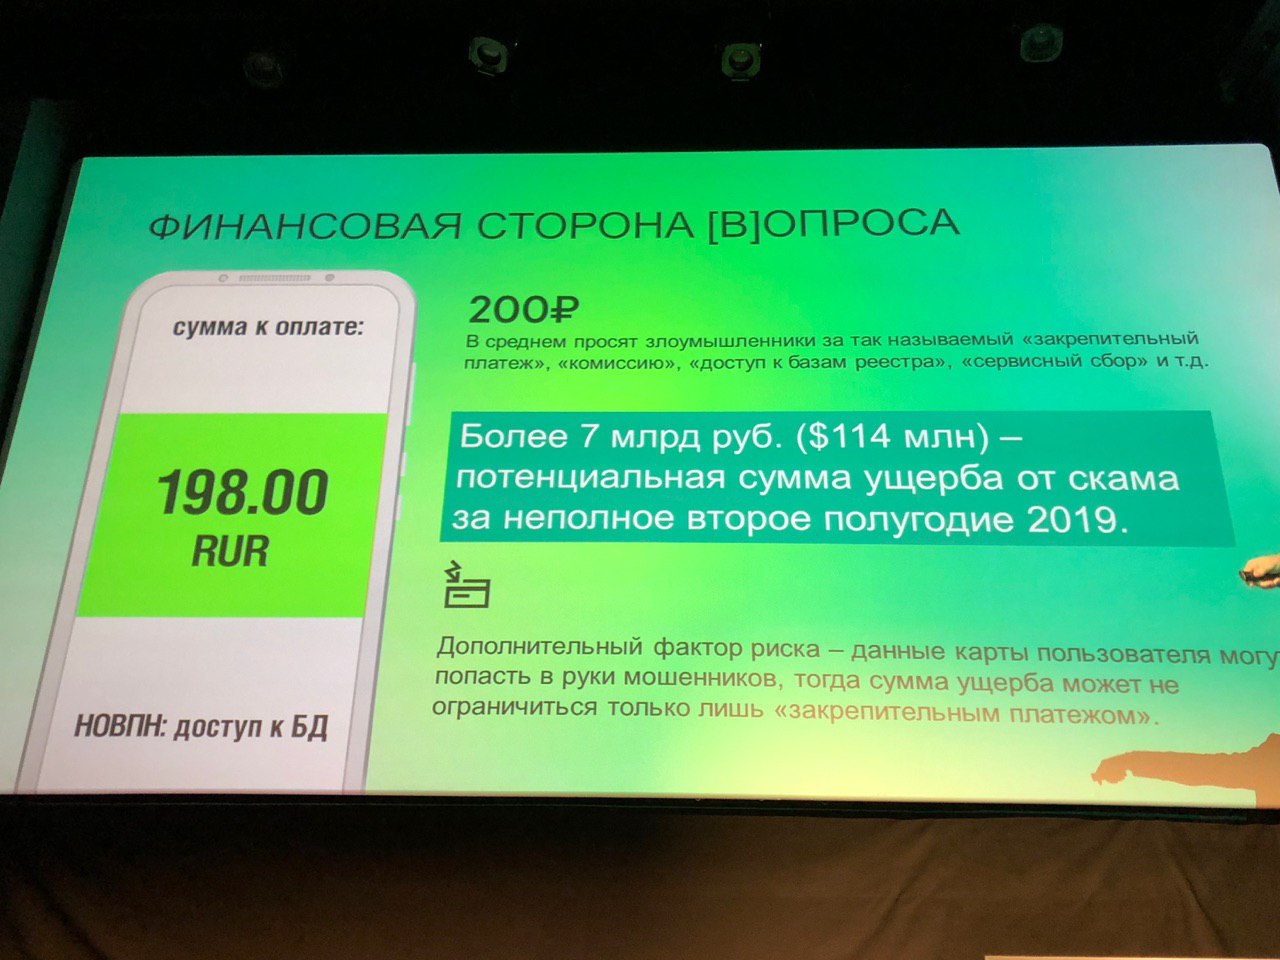
Обычно в ходе этих кампаний жертве обещают выдать вознаграждение за участие в опросе или определенной акции. Чтобы получить предлагаемую сумму, пользователь должен оплатить комиссию или закрепительный платёж (чаще всего сумма небольшая).

Мало того, что жертва отправляет «комиссию», не получая при этом ничего взамен, так ещё есть опасность компрометации платёжных данных — пользователь вводит их на мошенническом сайте, дальше они попадают в руки злоумышленников.

Поскольку средняя сумма «комиссии» составляет 200 рублей, высчитать предполагаемую прибыль мошенников не составило труда — более семи миллиардов рублей.

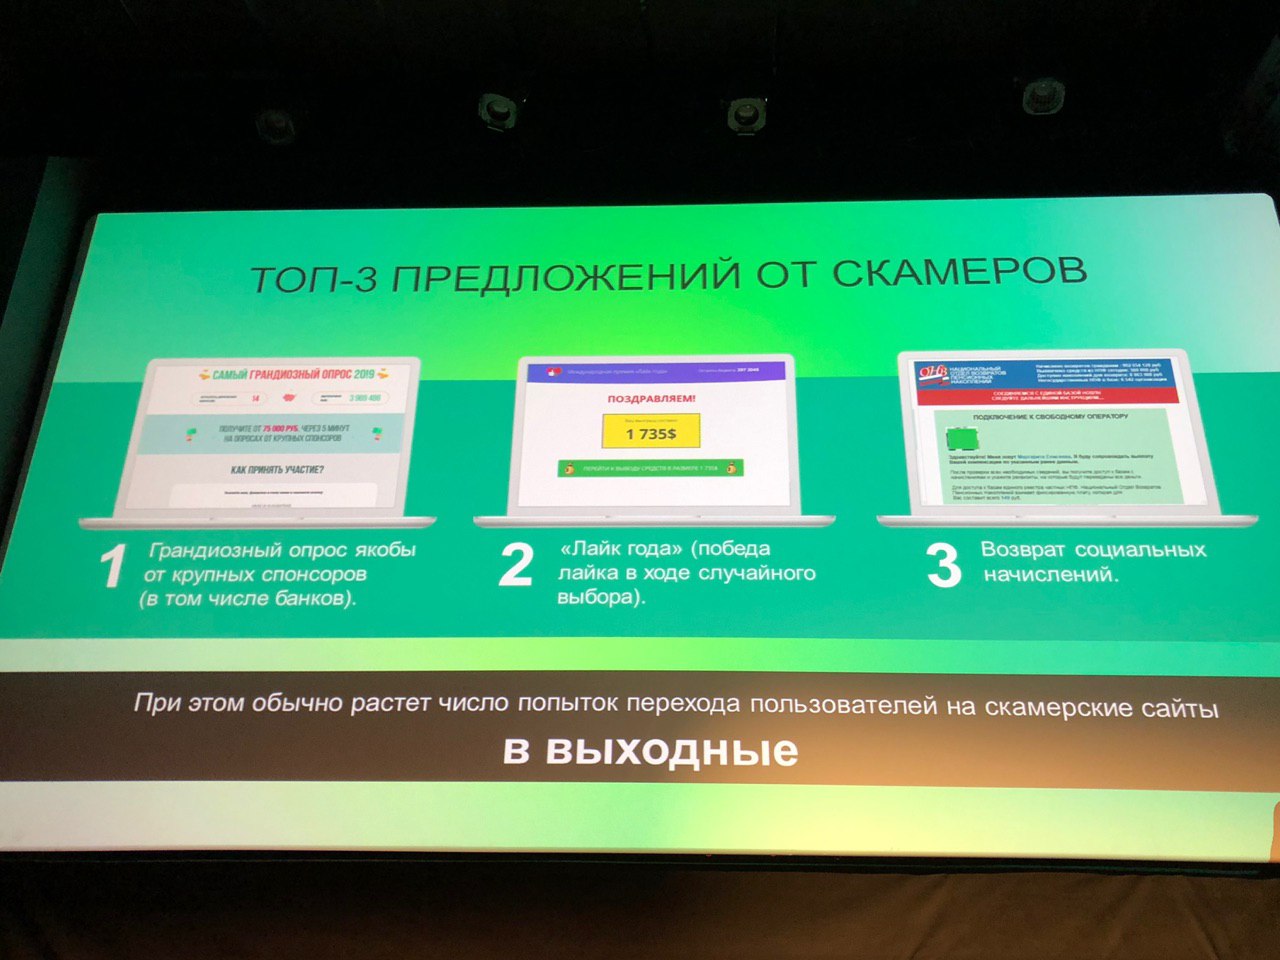
Часто преступники пользуются доверчивостью людей, обещая выдать социальные выплаты вроде пенсионных накоплений.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru