



Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов, планирующих участвовать в выборах президента США в 2020 году, используют функции защиты электронной почты. Речь идёт о мерах безопасности, способных остановить тот вид кибератак, который поразил демократов в период выборов 2016 года.

Исходя из информации, опубликованной агентством Reuters, из 21 кандидата в президенты только восемь используют протокол DMARC.

DMARC предназначен для защиты электронной переписки, его задача — подтвердить подлинность отправителя письма и заблокировать вредоносные сообщения.

Атакующие часто прибегают к маскировке под известных адресату контактов. Обычно такого рода письма содержат вредоносные ссылки, по которым получатель переходит, рассчитывая на порядочность известного ему отправителя.

Стоит подчеркнуть, что нынешний президент США Дональд Трамп тоже уязвим перед подобными атаками, так как не использует функцию фильтрации вредоносных электронных писем. Специалисты в области кибербезопасности обеспокоены рисками, которым себя подвергают большинство кандидатов.

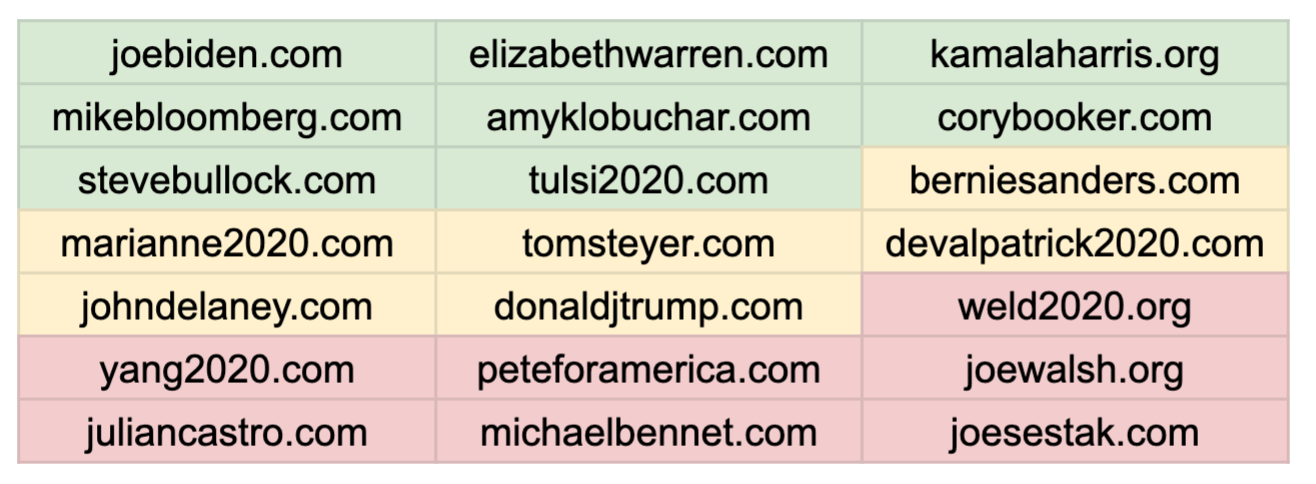
На приведённой ниже таблице отражена степень защищённости электронных переписок кандидатов в президенты США. Зелёным отмечены те, кто использует DMARC, желтым — кандидаты, задействующие лишь часть защитных мер, но не фильтрующие письма, красным обозначены самые незащищенные кампании.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru