



Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов, планирующих участвовать в выборах президента США в 2020 году, используют функции защиты электронной почты. Речь идёт о мерах безопасности, способных остановить тот вид кибератак, который поразил демократов в период выборов 2016 года.

Исходя из информации, опубликованной агентством Reuters, из 21 кандидата в президенты только восемь используют протокол DMARC.

DMARC предназначен для защиты электронной переписки, его задача — подтвердить подлинность отправителя письма и заблокировать вредоносные сообщения.

Атакующие часто прибегают к маскировке под известных адресату контактов. Обычно такого рода письма содержат вредоносные ссылки, по которым получатель переходит, рассчитывая на порядочность известного ему отправителя.

Стоит подчеркнуть, что нынешний президент США Дональд Трамп тоже уязвим перед подобными атаками, так как не использует функцию фильтрации вредоносных электронных писем. Специалисты в области кибербезопасности обеспокоены рисками, которым себя подвергают большинство кандидатов.

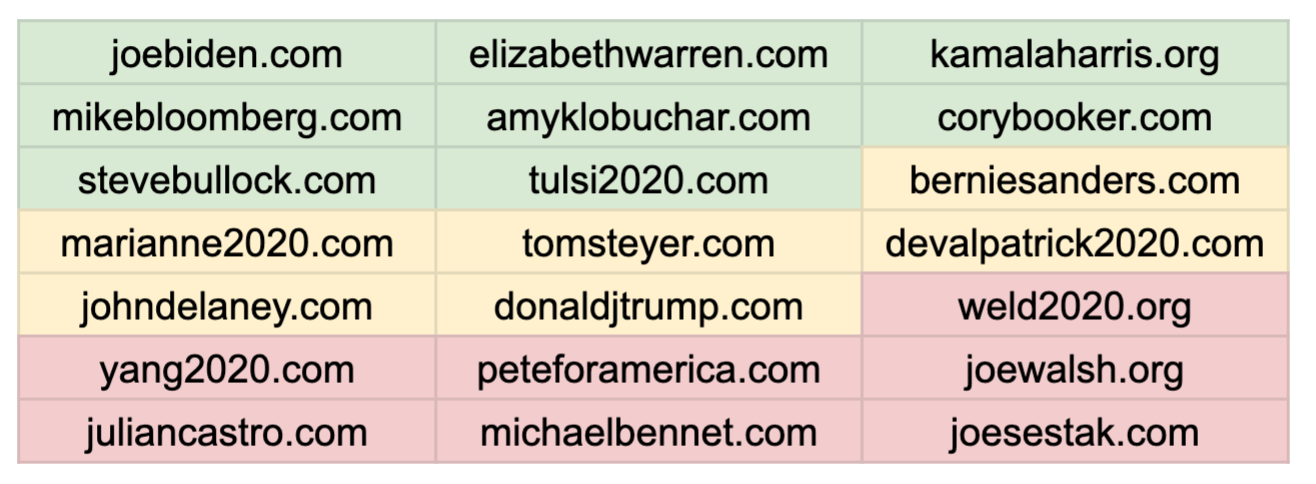
На приведённой ниже таблице отражена степень защищённости электронных переписок кандидатов в президенты США. Зелёным отмечены те, кто использует DMARC, желтым — кандидаты, задействующие лишь часть защитных мер, но не фильтрующие письма, красным обозначены самые незащищенные кампании.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru