



SOC Forum 2019: половина инвестиций в ИБ неэффективна

SOC Forum 2019: половина инвестиций в ИБ неэффективна

SOC Forum 2019: половина инвестиций в ИБ неэффективна

Сегодня на мероприятии SOC Forum 2019 в Москве прошла пресс-конференция «Ростелеком-Солар», в ходе которой компания представила новый отчёт, посвящённый трендам и методикам кибератак.

От лица национального провайдера сервисов и технологий для защиты информационных активов выступил Игорь Ляпунов, вице-президент ПАО «Ростелеком» и генеральный директор «Ростелеком-Солар».

Помимо прочего, господин Ляпунов осветил тему новой бизнес-модели сервисов кибербезопасности, а также инициативу в сфере раннего оповещения о кибератаках и создание центров Киберполигона.

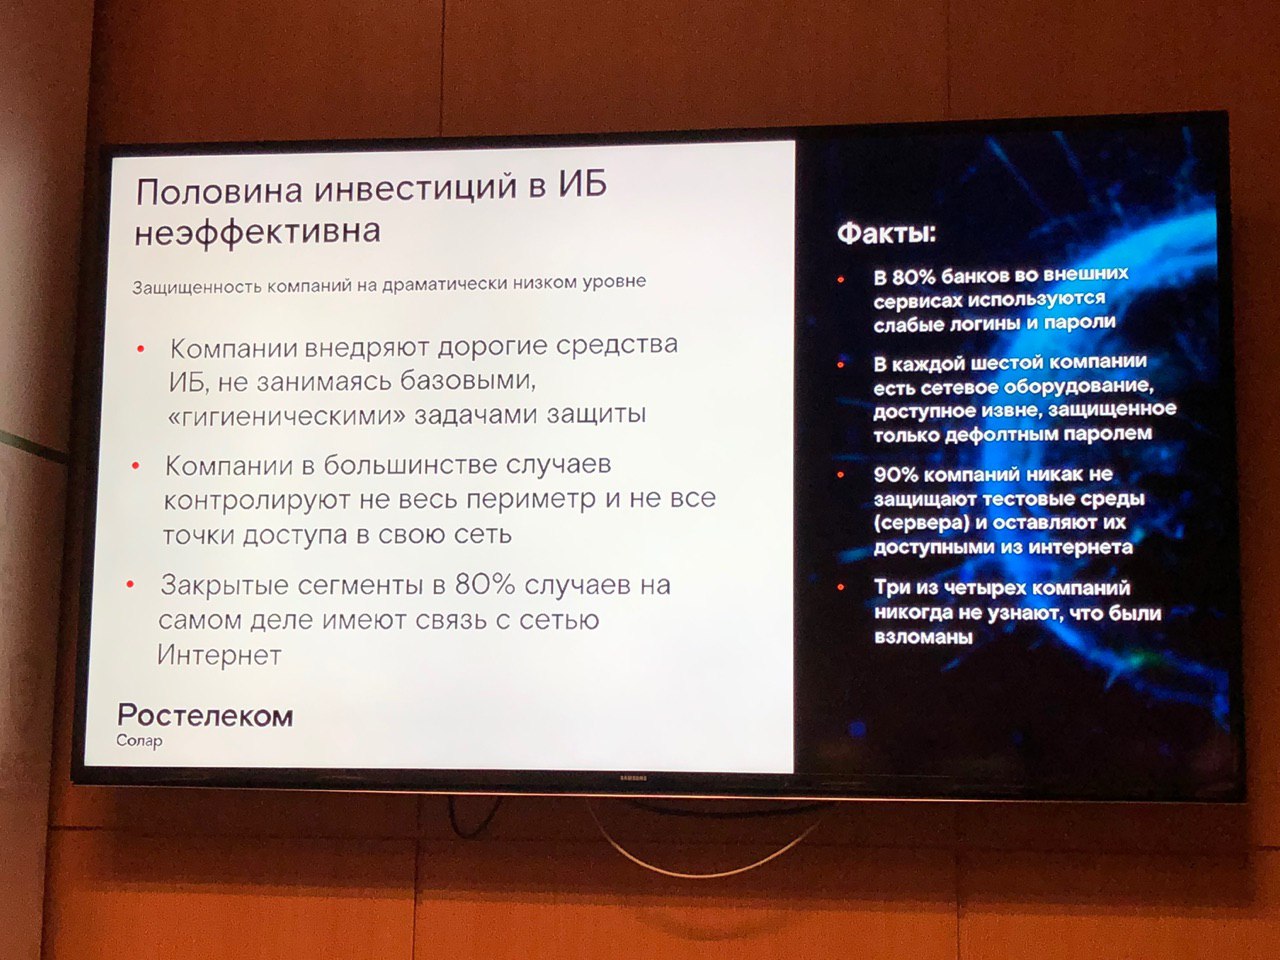
Один из основных выводов компании, озвученных на SOC Forum 2019, звучал так: «половина инвестиций в обеспечение информационной безопасности неэффективна». «Ростелеком-Солар» подкрепил это высказывание следующими статистическими данными:

  • Компании внедряют дорогие средства ИБ, забывая про базовые, «гипотетические» задачи защиты.
  • В большинстве случаев компании контролируют не все точки доступа в свою сеть и не весь периметр.
  • В 80% случаев закрытые сегменты на деле имеют связь с интернетом.

Также представитель «Ростелеком-Солар» привёл и другие факты, описывающие неприемлемо низкий уровень защиты компаний и кредитных организаций. Например, в 80% банков во внешних сервисах используются слабые логины и пароли.

В каждой шестой компании есть сетевое оборудование, доступное извне, но при этом защищённое только паролем, установленным по умолчанию.

Более того, 90% компаний ничем не защищают тестовые среды (серверы), которые также могут быть доступны из интернета. А три из четырёх компаний никогда и не узнают, что их взломали злоумышленники.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru