



На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

Взлом промышленного оборудования станет основной темой следующего мероприятия Pwn2Own. Напомним, что Pwn2Own — наиболее популярный конкурс, на котором свои силы пробуют хакеры со всего мира.

Это первый раз, когда исследователи в области кибербезопасности получат возможность взломать программное обеспечение и протоколы, используемые в АСУ ТП.

На протяжении более 12 лет задачи Pwn2Own были сосредоточены вокруг поиска способов взлома браузеров и операционных систем. Этичные хакеры зарабатывали на конкурсе деньги, а также приобретали определённую репутацию в среде кибербезопасности.

За последние годы организаторы мероприятия предлагали исследователям проникнуть в системы автомобилей Tesla или взломать устройства Facebook Portal.

Однако следующий Pwn2Own будет сосредоточен исключительно на АСУ ТП и соответствующем программном обеспечении. Конкурс пройдёт в Саут-бич, Майями, с 21 по 23 января 2020 года.

Участники смогут выбрать, какое именно оборудование они будут пытаться взломать. Предлагаются следующие варианты:

  • Командный сервер.
  • Сервер OPC Unified Architecture.
  • DNP3-шлюз.
  • Рабочую станцию HMI.
  • Софт инженерной рабочей станции.

Найденные исследователями уязвимости должны быть новыми. По завершении мероприятия этичные хакеры, взломавшие наибольшее количество устройств, получат вознаграждение.

Все обнаруженные проблемы безопасности в срочном порядке будут переданы вендорам, чтобы последние максимально быстро выпустили патчи.

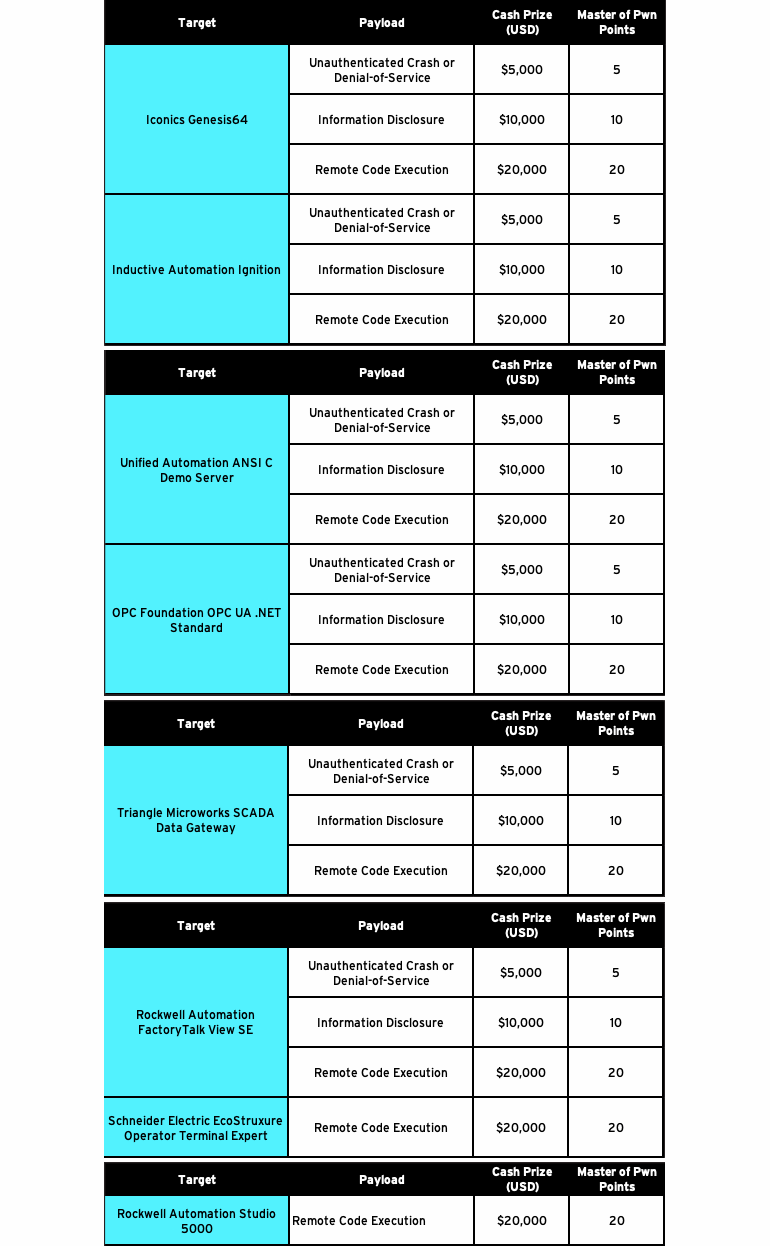
Ниже приводим суммы возможного вознаграждение вместе с соответствующим типом найденной уязвимости.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru