



Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил новый сервис под названием Password Checkup. Задача этого нововведения — проверять, утекли ли сохранённые пароли пользователя. На сегодняшний день Password Checkup доступен в настройках аккаунта Google и на Android-устройствах. В браузер Chrome эту функцию также добавят в этом году.

Веб-версию Password Checkup вы можете найти по адресу passwords.google.com. Именно с этим сайтом синхронизируются сохранённые в Chrome пароли (если вы вошли в аккаунт Google в браузере).

По словам поискового гиганта, passwords.google.com представляет собой полноценный менеджер паролей. Там пользователи могут просмотреть все сохранённые в Chrome учётные данные и проверить их по базе утечек.

Для запуска проверки паролей будет предусмотрена специальная кнопка — «Проверить пароли» («Check Passwords»). Если пользователь нажмёт её, сервис соберёт учётные данные и сверит их с внутренней базой данных.

К слову, внутренняя БД содержит скомпрометированные данные более четырёх миллиардов пользователей. Все они фигурировали в утечках из систем других компаний.

Если сервис обнаружит слитые данные, Google уведомит пользователя о проблеме безопасности и посоветует поменять пароль.

На смартфонах и планшетах под управлением Android все ещё проще: официальное приложение «Google» поможет проверить ваши пароли по той же базе данных.

Помимо этого, интернет-гигант планирует добавить Password Checkup в браузер Chrome, несмотря на наличие расширения, которое выполняет эту же функцию. На самом деле, в экспериментальном виде нововведение уже доступно в сборке Chrome Canary.

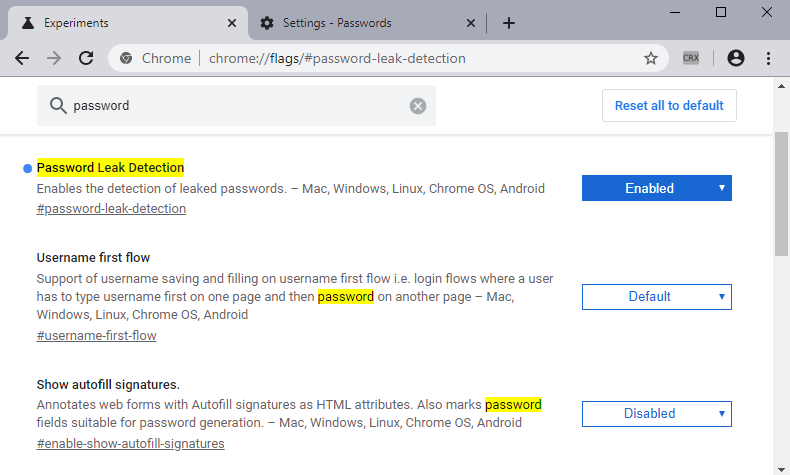
Если вы пользуетесь этим билдом, можете проследовать по адресу chrome://flags и активировать опцию «Password Leak Detection» (chrome://flags/#password-leak-detection).

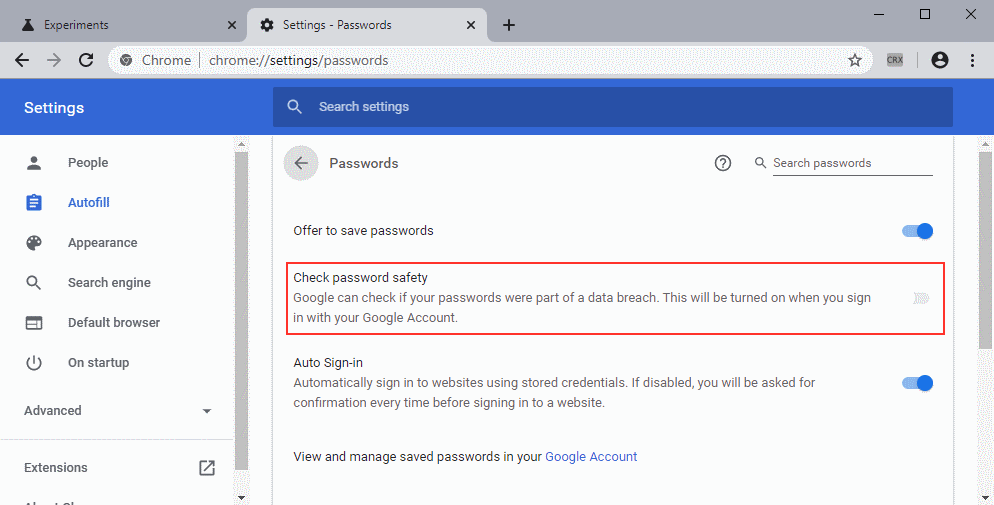
После этого в настройках появится новый пункт:

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru