



Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил новый сервис под названием Password Checkup. Задача этого нововведения — проверять, утекли ли сохранённые пароли пользователя. На сегодняшний день Password Checkup доступен в настройках аккаунта Google и на Android-устройствах. В браузер Chrome эту функцию также добавят в этом году.

Веб-версию Password Checkup вы можете найти по адресу passwords.google.com. Именно с этим сайтом синхронизируются сохранённые в Chrome пароли (если вы вошли в аккаунт Google в браузере).

По словам поискового гиганта, passwords.google.com представляет собой полноценный менеджер паролей. Там пользователи могут просмотреть все сохранённые в Chrome учётные данные и проверить их по базе утечек.

Для запуска проверки паролей будет предусмотрена специальная кнопка — «Проверить пароли» («Check Passwords»). Если пользователь нажмёт её, сервис соберёт учётные данные и сверит их с внутренней базой данных.

К слову, внутренняя БД содержит скомпрометированные данные более четырёх миллиардов пользователей. Все они фигурировали в утечках из систем других компаний.

Если сервис обнаружит слитые данные, Google уведомит пользователя о проблеме безопасности и посоветует поменять пароль.

На смартфонах и планшетах под управлением Android все ещё проще: официальное приложение «Google» поможет проверить ваши пароли по той же базе данных.

Помимо этого, интернет-гигант планирует добавить Password Checkup в браузер Chrome, несмотря на наличие расширения, которое выполняет эту же функцию. На самом деле, в экспериментальном виде нововведение уже доступно в сборке Chrome Canary.

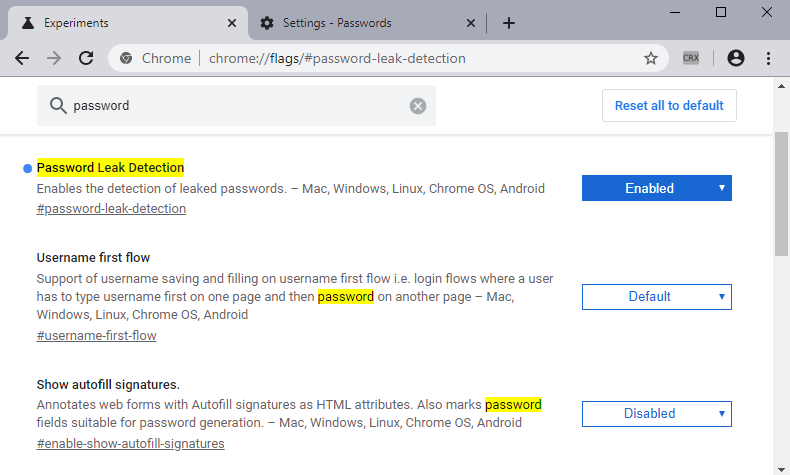
Если вы пользуетесь этим билдом, можете проследовать по адресу chrome://flags и активировать опцию «Password Leak Detection» (chrome://flags/#password-leak-detection).

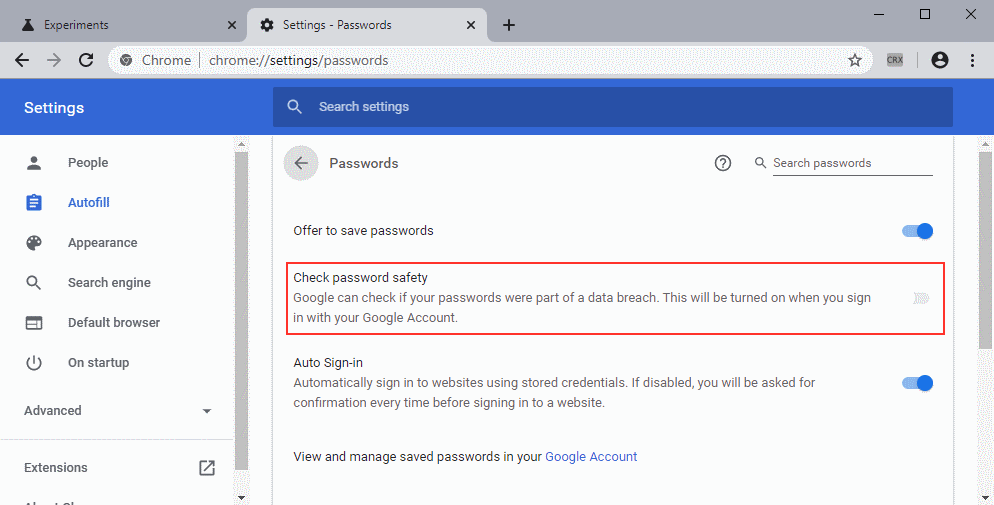
После этого в настройках появится новый пункт:

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru