



Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил новый сервис под названием Password Checkup. Задача этого нововведения — проверять, утекли ли сохранённые пароли пользователя. На сегодняшний день Password Checkup доступен в настройках аккаунта Google и на Android-устройствах. В браузер Chrome эту функцию также добавят в этом году.

Веб-версию Password Checkup вы можете найти по адресу passwords.google.com. Именно с этим сайтом синхронизируются сохранённые в Chrome пароли (если вы вошли в аккаунт Google в браузере).

По словам поискового гиганта, passwords.google.com представляет собой полноценный менеджер паролей. Там пользователи могут просмотреть все сохранённые в Chrome учётные данные и проверить их по базе утечек.

Для запуска проверки паролей будет предусмотрена специальная кнопка — «Проверить пароли» («Check Passwords»). Если пользователь нажмёт её, сервис соберёт учётные данные и сверит их с внутренней базой данных.

К слову, внутренняя БД содержит скомпрометированные данные более четырёх миллиардов пользователей. Все они фигурировали в утечках из систем других компаний.

Если сервис обнаружит слитые данные, Google уведомит пользователя о проблеме безопасности и посоветует поменять пароль.

На смартфонах и планшетах под управлением Android все ещё проще: официальное приложение «Google» поможет проверить ваши пароли по той же базе данных.

Помимо этого, интернет-гигант планирует добавить Password Checkup в браузер Chrome, несмотря на наличие расширения, которое выполняет эту же функцию. На самом деле, в экспериментальном виде нововведение уже доступно в сборке Chrome Canary.

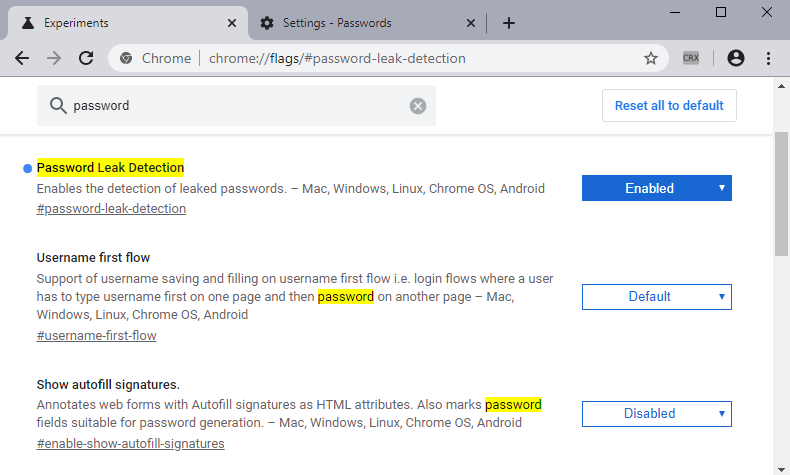
Если вы пользуетесь этим билдом, можете проследовать по адресу chrome://flags и активировать опцию «Password Leak Detection» (chrome://flags/#password-leak-detection).

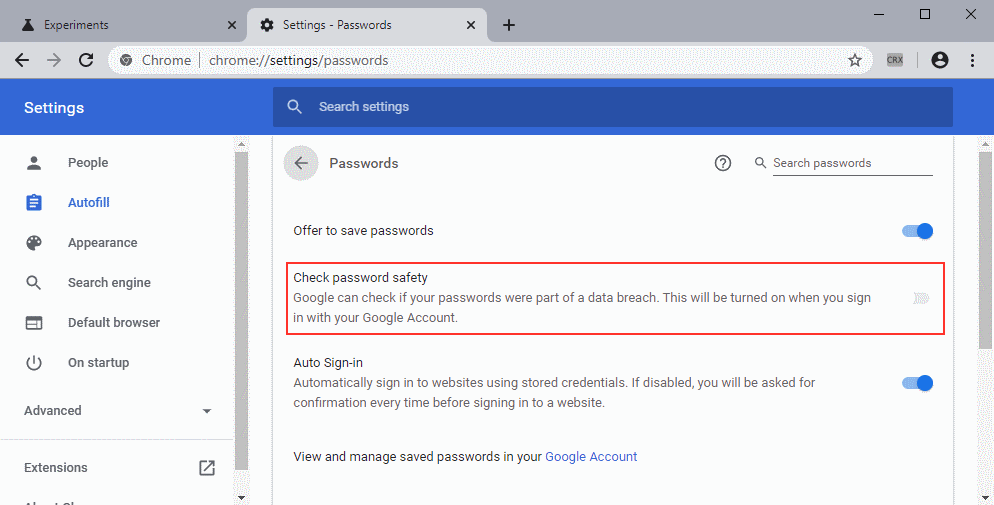
После этого в настройках появится новый пункт:

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru