



Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил сервис проверки сохранённых паролей по базе утечек

Google запустил новый сервис под названием Password Checkup. Задача этого нововведения — проверять, утекли ли сохранённые пароли пользователя. На сегодняшний день Password Checkup доступен в настройках аккаунта Google и на Android-устройствах. В браузер Chrome эту функцию также добавят в этом году.

Веб-версию Password Checkup вы можете найти по адресу passwords.google.com. Именно с этим сайтом синхронизируются сохранённые в Chrome пароли (если вы вошли в аккаунт Google в браузере).

По словам поискового гиганта, passwords.google.com представляет собой полноценный менеджер паролей. Там пользователи могут просмотреть все сохранённые в Chrome учётные данные и проверить их по базе утечек.

Для запуска проверки паролей будет предусмотрена специальная кнопка — «Проверить пароли» («Check Passwords»). Если пользователь нажмёт её, сервис соберёт учётные данные и сверит их с внутренней базой данных.

К слову, внутренняя БД содержит скомпрометированные данные более четырёх миллиардов пользователей. Все они фигурировали в утечках из систем других компаний.

Если сервис обнаружит слитые данные, Google уведомит пользователя о проблеме безопасности и посоветует поменять пароль.

На смартфонах и планшетах под управлением Android все ещё проще: официальное приложение «Google» поможет проверить ваши пароли по той же базе данных.

Помимо этого, интернет-гигант планирует добавить Password Checkup в браузер Chrome, несмотря на наличие расширения, которое выполняет эту же функцию. На самом деле, в экспериментальном виде нововведение уже доступно в сборке Chrome Canary.

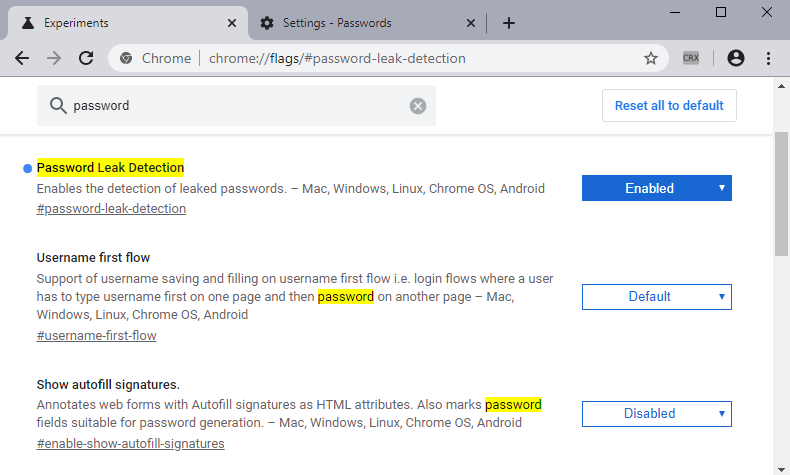
Если вы пользуетесь этим билдом, можете проследовать по адресу chrome://flags и активировать опцию «Password Leak Detection» (chrome://flags/#password-leak-detection).

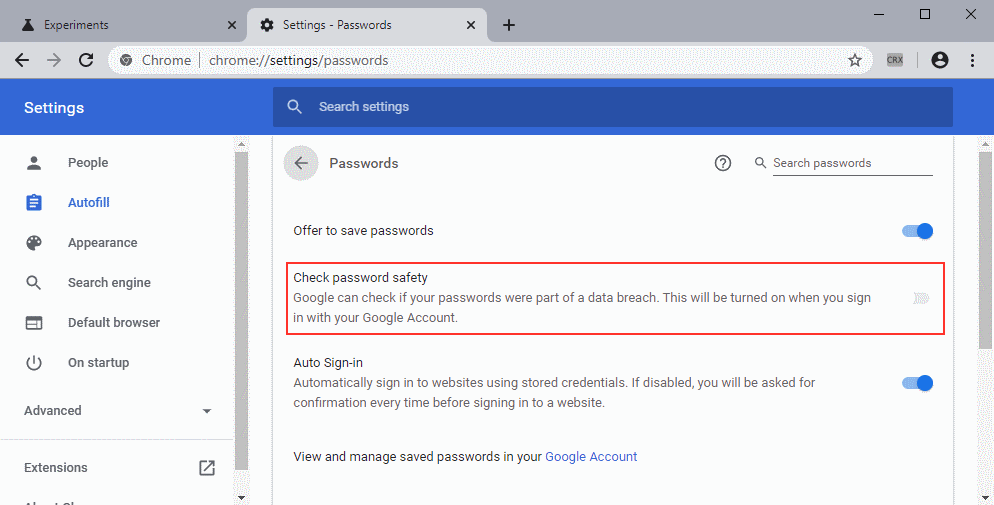
После этого в настройках появится новый пункт:

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru