



Sophos откроет исходный код Windows-песочницы Sandboxie

Sophos откроет исходный код Windows-песочницы Sandboxie

Sophos откроет исходный код Windows-песочницы Sandboxie

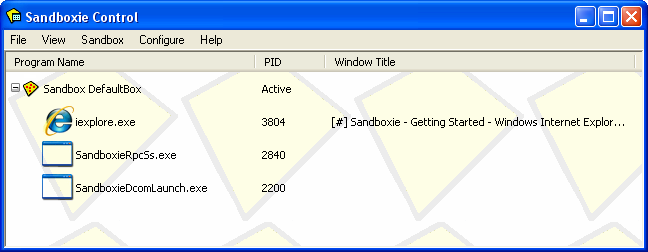
Компания Sophos планирует открыть исходный код своей популярной утилиты для систем Windows — Sandboxie. Напомним, что Sandboxie позволяет пользователям запускать приложения в изолированной среде (песочнице).

До момента, когда исходный код откроют, разработчики решили сделать инструмент бесплатным.

Sandboxie работает следующим образом: создаётся виртуальный контейнер, в котором можно запускать и инсталлировать подозрительные программы. Благодаря этому приложение, если оно окажется вредоносным, не сможет модифицировать реальную операционную систему и данные в ней.

Sandboxie помогает создать условия для безопасной работы с браузерами, email-клиентами, IM-клиентами и прочим софтом. Кроме того, в ней всегда можно запустить скачанные из Сети приложения.

Ронен Цур, изначальный разработчик Sandboxie, продал утилиту компании Invincea в 2013 году. А Invincea, в свою очередь, была приобретена Sophos в 2017 году.

«Sandboxie никогда не была основным звеном бизнес-стратегии Sophos. Какое-то время мы пытались определиться по поводу будущего утилиты», — объясняет Сет Джефтик, главный по части маркетинга в Sophos.

«Откровенно говоря, самым легким и выгодным для Sophos решением было бы прекратить поддержку Sandboxie. Однако нам слишком нравится эта технология, чтобы вот так забросить ее».

Именно так компания пришла к тому, что нужно открыть исходный код песочницы. А пока Sophos решила сделать все премиум-функции утилиты бесплатными.

Скачать версию v5.31.4, в которой все функции поставляются из коробки совершенно бесплатно, можно по этой ссылке.

15 тыс. отправили ИИ-агентов на борьбу с кибератаками

Более 15 тыс. компаний уже используют в публичных облаках сервисы информационной безопасности на базе искусственного интеллекта. ИИ помогает выявлять атаки в реальном времени, сортировать поток предупреждений и разбираться с уязвимостями, пока специалисты ещё пытаются понять, какое из тысяч уведомлений действительно горит.

Такие данные представила Yandex Cloud в отчёте об угрозах для облачных и гибридных инфраструктур за первое полугодие 2026 года.

За это время изменились и действия атакующих. Если раньше главным пропуском в корпоративные сети оставались украденные пароли, то теперь злоумышленники всё чаще эксплуатируют уязвимости публичных приложений.

В российских облаках фиксировались попытки использовать критическую уязвимость React2Shell, а также проблемы ядра Linux Copy Fail и Dirty Frag.

Закрывать все найденные дыры вручную компании уже не успевают, поэтому часть рутины передают ИИ-агентам. Они мгновенно расставляют приоритеты, проводят триаж алертов, собирают информацию об инцидентах и выполняют первичные расследования.

К устранению критических уязвимостей человек пока подключается лично, полностью отдавать роботу ключи от инфраструктуры бизнес всё же не решился.

В Yandex Cloud считают, что современным корпоративным системам защиты необходимы поведенческие детекторы, объединённая телеметрия и ИИ-агенты. Причина проста: атаки ускоряются, а классическая схема «получили алерт — открыли тикет — когда-нибудь посмотрели» всё чаще проигрывает злоумышленникам по темпу.

Поменялись и главные цели. В первой половине 2025 года 35% атак приходилось на ИТ-компании. К середине 2026 года на первое место вышел ретейл с долей 39%, следом расположилось производство с 29%, а ИТ-сектор опустился до 20%.

RSS: Новости на портале Anti-Malware.ru