



Sophos откроет исходный код Windows-песочницы Sandboxie

Sophos откроет исходный код Windows-песочницы Sandboxie

Sophos откроет исходный код Windows-песочницы Sandboxie

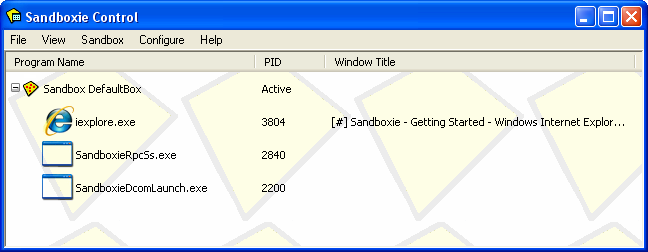
Компания Sophos планирует открыть исходный код своей популярной утилиты для систем Windows — Sandboxie. Напомним, что Sandboxie позволяет пользователям запускать приложения в изолированной среде (песочнице).

До момента, когда исходный код откроют, разработчики решили сделать инструмент бесплатным.

Sandboxie работает следующим образом: создаётся виртуальный контейнер, в котором можно запускать и инсталлировать подозрительные программы. Благодаря этому приложение, если оно окажется вредоносным, не сможет модифицировать реальную операционную систему и данные в ней.

Sandboxie помогает создать условия для безопасной работы с браузерами, email-клиентами, IM-клиентами и прочим софтом. Кроме того, в ней всегда можно запустить скачанные из Сети приложения.

Ронен Цур, изначальный разработчик Sandboxie, продал утилиту компании Invincea в 2013 году. А Invincea, в свою очередь, была приобретена Sophos в 2017 году.

«Sandboxie никогда не была основным звеном бизнес-стратегии Sophos. Какое-то время мы пытались определиться по поводу будущего утилиты», — объясняет Сет Джефтик, главный по части маркетинга в Sophos.

«Откровенно говоря, самым легким и выгодным для Sophos решением было бы прекратить поддержку Sandboxie. Однако нам слишком нравится эта технология, чтобы вот так забросить ее».

Именно так компания пришла к тому, что нужно открыть исходный код песочницы. А пока Sophos решила сделать все премиум-функции утилиты бесплатными.

Скачать версию v5.31.4, в которой все функции поставляются из коробки совершенно бесплатно, можно по этой ссылке.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru